
Laravel kann als zuverlässige Integrationsschicht zwischen mobilen Apps und Legacy-Systemen dienen, indem es eine klare Trennung zwischen mobilen Schnittstellen und bestehender Geschäftslogik schafft. Es bietet Domänenisolierung und Datenvalidierung, wodurch die mobile App weniger anfällig für Änderungen im Legacy-System ist. Dies erfordert jedoch einen sorgfältigen Discovery-Audit vor Projektbeginn und eine gut durchdachte Architektur mit asynchroner Verarbeitung und modernen Authentifizierungsmethoden.
Laravel als Integrationsschicht für Legacy-Systeme
Beim Aufbau eines Laravel-Backends für mobile Apps, die mit Legacy-Systemen integriert werden müssen, ist es entscheidend, Risiken zu minimieren und die Stabilität des Geschäftsbetriebs zu gewährleisten. Dieser Artikel bietet eine Checkliste, um Integrationsanforderungen zu ermitteln und häufige Fehler zu vermeiden.
- Identifizieren und dokumentieren Sie vor der Entwicklung alle CRUD-Operationen, Trigger und Ausnahmen des Legacy-Systems.
- Nutzen Sie asynchrone Verarbeitung und idempotente Transaktionen, um Leistungseinbrüche und Doppelbuchungen zu verhindern.
- Implementieren Sie moderne Token-Authentifizierung, um sicheren Zugang zu gewährleisten, ohne interne Netzwerke offenzulegen.
- Führen Sie Stresstests mit repräsentativen Produktionsdaten durch, um versteckte Abhängigkeiten und Leistungsprobleme zu identifizieren.
Warum Laravel als Integrationsschicht für mobile Apps mit Legacy-Systemen?
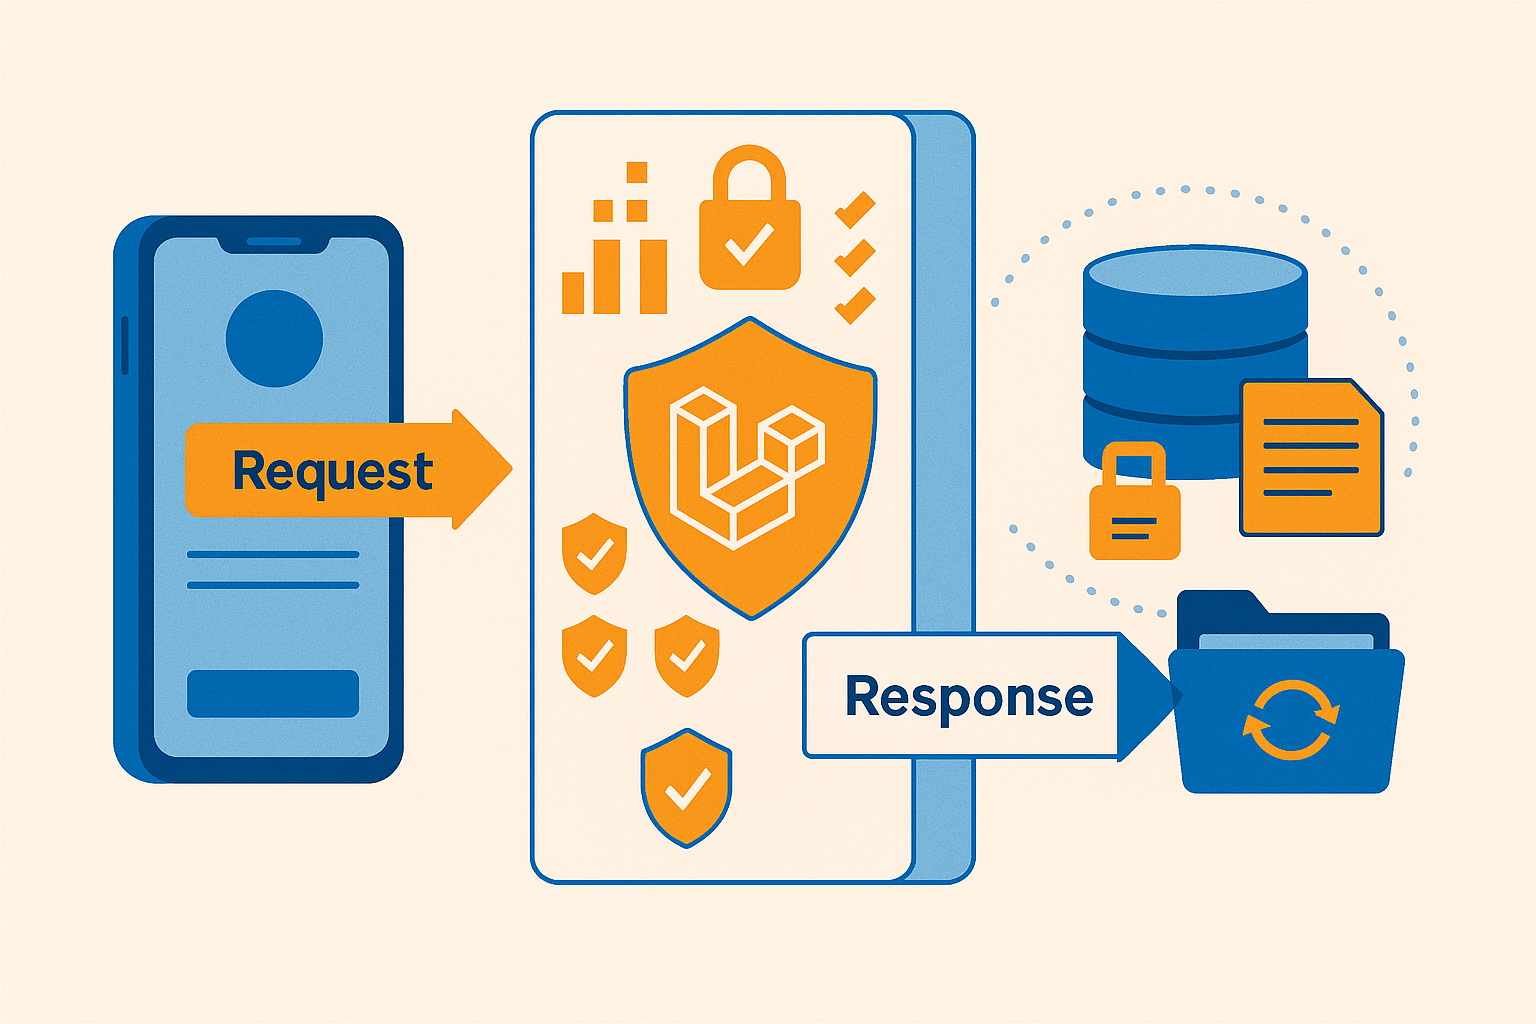
Eine mobile App stellt andere Anforderungen an eine Unternehmenslandschaft, als ein bestehendes Legacy-System üblicherweise erfüllen kann. Die App erwartet eine klare, vorhersehbare Schnittstelle, während die Legacy-Domäne häufig um bestehende Datenbankoperationen, Batch-Dateien und Ausnahmen herum gewachsen ist, die im täglichen Betrieb entstanden sind. Laravel kann zwischen beiden Umgebungen eine gezielte Integrationsschicht bilden: Mobile Anfragen treffen an einem kontrollierten Punkt ein, wo Filterung, Tokenvalidierung und Domänenprüfungen erfolgen können, bevor ein bestehendes System angesprochen wird.
Der geschäftliche Wert liegt dabei nicht einfach im Hinzufügen einer API, sondern in der Trennung von Verantwortlichkeiten. Die mobile App muss nicht wissen, wie Legacy-Tabellen aufgebaut sind oder welche internen Ausnahmen gelten. Laravel kann den externen Vertrag abgrenzen und Daten validieren, bevor sie die Legacy-Domäne erreichen. Dadurch wird die App weniger direkt betroffen, wenn sich interne Strukturen ändern. Diese Domänenisolierung schafft Raum für die Entwicklung mobiler Funktionen, ohne die interne Repräsentation von Geschäftsdaten als festen Vertrag zu behandeln.
Diese Grenze funktioniert nur, wenn die bestehenden Zugriffsformen zuerst genau bestimmt werden. Einige Legacy-Systeme bieten keine nutzbare Schnittstelle und sind ausschließlich über direkten Datenbankzugriff oder über Batch-Dateien erreichbar, beispielsweise CSV-Dateien über SFTP. In dieser Situation erfordert die Integrationsschicht strikte Change-Data-Capture- und Locking-Mechanismen. Ohne diese Voraussetzungen besteht das Risiko, dass mobile Änderungen und bestehende Prozesse einander auf eine Weise beeinflussen, die aus der App heraus nicht sichtbar ist. Laravel ist dann kein Ersatz für das Legacy-System, sondern ein kontrollierter Zugangspunkt, der dessen Einschränkungen berücksichtigt.
Die Abgrenzung beginnt vor dem ersten Sprint. Als interner Richtwert sollte ein Discovery-Audit mindestens 95 % der verwendeten CRUD-Operationen, Datenbank-Trigger und Ausnahmezustände der Legacy-Domäne erfassen. Dieser Prozentsatz ist keine externe Norm, sondern eine praktische Grenze für die Projektvorbereitung: Unbekannte Operationen oder Zustände können sonst erst sichtbar werden, wenn die mobile App bereits von der Anbindung abhängig ist. Indem diese Inventarisierung mit der Laravel-Schicht verbunden wird, entsteht eine explizite Übersicht darüber, welche Daten und Handlungen sicher als mobiler Vertrag angeboten werden können.
Laravel eignet sich daher vor allem, wenn die Organisation eine schützende Grenze zwischen einer mobilen Schnittstelle und einer bestehenden Domäne schaffen möchte, die nicht für diese Schnittstelle konzipiert wurde. Die Entscheidung erfordert jedoch ausreichende Einblicke in Zugriffswege, Änderungen und Ausnahmen; bei ausschließlich datenbank- oder batchbasiertem Zugriff bestimmen Change Data Capture und Locking unmittelbar den Spielraum für eine stabile Anbindung.
Quellen zu diesem Abschnitt: laravel.com
Risiken fehlender Prüfungen bei der Legacy-Integration
Bei der Legacy-Integration erscheint Authentifizierung manchmal als abgegrenzter technischer Bestandteil, obwohl sie in Wirklichkeit bestimmt, welcher mobile Benutzer im Namen welcher bestehenden Identitätsdomäne handelt. Eine fehlende Prüfung zu Beginn des Projekts kann deshalb erst später als instabile mobile Nutzungserfahrung, unklare Zugriffsrechte oder als Anbindung sichtbar werden, die nicht zur bestehenden Benutzerverwaltung passt. Das Risiko liegt nicht nur in einem ungültigen Anmeldeversuch, sondern in einer falschen Annahme darüber, wo Identität, Tokens und Autorisierung verwaltet werden.
Wenn eine Organisation einen zentralen Identity Provider wie Entra ID oder Keycloak verwendet, unterscheidet sich die vorgesehene Rolle von Laravel von der Situation mit einem geschlossenen Legacy-User-Store. Im ersten Fall fungiert Laravel als Resource Server mit Sanctum-Tokenübersetzung. Im zweiten Fall ist ein benutzerdefinierter Auth Provider erforderlich. Wird dieser Kontext nicht vor der Entwicklung geprüft, kann eine mobile App auf einem Authentifizierungsmodell basieren, das keinen Bezug zur tatsächlichen Quelle der Benutzerdaten hat. Während der Umsetzung entsteht dann nachträglich eine Abhängigkeit von Entscheidungen im Legacy-System, die zuvor nicht sichtbar waren.
Auch der Lebenszyklus mobiler Tokens erfordert eine explizite Prüfung. Die mobile Token-Authentifizierung über Laravel Sanctum umfasst den Ablauf von Tokens und die Möglichkeit ihres sofortigen Widerrufs. Diese Eigenschaften sind relevant, wenn ein Zugriff nicht länger gültig sein darf, während ein Mobilgerät noch ein zuvor ausgestelltes Token verwendet. Wird nur auf die Ausstellung eines Tokens und nicht auf Ablauf und Widerruf geachtet, bleibt unklar, wie sich eine Zugriffsänderung auf die mobile App auswirkt. Das erhöht die Wahrscheinlichkeit, dass die App einen Status anzeigt oder versucht, eine Handlung auf Grundlage eines Zugriffs auszuführen, der inzwischen nicht mehr gelten sollte.
Die Stabilität der mobilen App hängt hier mit Vorhersehbarkeit zusammen. Die App benötigt eine konsistente Reaktion, wenn ein Token abgelaufen ist, widerrufen wird oder nicht zur verfügbaren Identitätsquelle passt. Bei einer fehlenden Discovery-Prüfung verlagert sich diese Unsicherheit in die Entwicklungs- und Testphase, wo sie sich als abweichendes Verhalten zwischen mobilen Benutzern und bestehenden Geschäftsprozessen zeigt. Die Frage vor Projektbeginn lautet daher nicht nur, ob Authentifizierung vorhanden ist, sondern welche Identität maßgeblich ist, wie Laravel darin passt und was geschieht, wenn ein Zugriff unmittelbar erlischt.
Quellen zu diesem Abschnitt: laravel.com
Wesentliche Verifikationen für eine stabile Integration
Stabilität beginnt damit, die Arten von Handlungen zu unterscheiden, die eine mobile App an die Legacy-Domäne sendet. Nicht jede Änderung hat dieselben Folgen. Finanztransaktionen und Bestandsbewegungen in Echtzeit erfordern eine synchrone Zwei-Wege-Validierung über Laravel-Middleware mit Distributed Locking. Die mobile Handlung und die Reaktion aus der bestehenden Domäne müssen in diesem Fall unmittelbar zusammengehören, da die App sonst keine zuverlässige Bestätigung der Transaktion anzeigen kann. Statusregistrierungen haben einen anderen Charakter: Dafür kann ein Eventual-Consistency-Modell über Queues ausreichen.
Diese Klassifizierung ist ein Verifikationspunkt vor der Entwicklung und kein Detail, das erst während der Implementierung ausgefüllt werden kann. Für jede mobile Funktion muss feststehen, ob der Benutzer eine direkte Bestätigung erwartet oder ob eine spätere Verarbeitung akzeptabel ist. Ohne diese Unterscheidung kann eine Statusaktion unnötig als direkte Transaktion behandelt werden, oder eine Finanz- oder Bestandsänderung wird gerade ohne die erforderliche Zwei-Wege-Validierung angeboten. In beiden Fällen passt das mobile Verhalten nicht mehr zur Bedeutung der Geschäftsaktion.
Darüber hinaus erfordert das Authentifizierungsmodell eine separate Eignungsprüfung. Leichtgewichtige Token-Authentifizierung über Laravel Sanctum hat minimalen Overhead und kann schnell für First-Party-Apps eingesetzt werden. Ein vollständiger OAuth2-Server mit Laravel Passport ist für Dritte breiter interoperabel, führt jedoch zusätzliche Verwaltungskomplexität ein. Die relevante Frage ist daher, ob die mobile App ein eigener First-Party-Kanal ist oder ob Anbindungen an Dritte die Interoperabilität rechtfertigen. Die Entscheidung ist nicht ausschließlich eine Sicherheitsfrage; sie bestimmt auch den Verwaltungsaufwand rund um die Integrationsschicht.
Abschließend sollte die Form des Datenaustauschs geprüft werden. Eine Datentransformationsschicht kann interne Datenmodelle von sauberen JSON-Antworten für mobile Clients isolieren. Dadurch wird verhindert, dass der mobile Vertrag ohne Zwischenschicht der internen Datenrepräsentation folgt. Die Prüfung richtet sich darauf, welche Felder und Strukturen die mobile App tatsächlich benötigt und welche internen Details außerhalb dieses Vertrags bleiben. So werden Transaktionstyp, Zugriffsmodell und Datenrepräsentation zu separaten prüfbaren Bestandteilen derselben Integration.
Quellen zu diesem Abschnitt: laravel.com
Checkliste für Legacy-Discovery vor Projektbeginn
Nutzen Sie diese Prüfung, um die Leistungsgrenze zwischen mobiler App und Legacy-Datenbank vorab explizit zu machen. Die genannten Werte sind ein interner Richtwert für die Integrationsschicht und keine allgemeine externe Leistungsnorm.
- Prüfen Sie die Antwortzeit von Leseoperationen getrennt von der Legacy-Datenbank. Erfassen Sie für jede mobile GET-Anfrage, welche Daten die App benötigt, welche Daten aus der Legacy-Domäne stammen und wie lange die zugrunde liegende Datenbank dafür benötigt. Wenn diese Datenbank 1500 bis 3000 ms benötigt, liegt dies weit über der angestrebten Verarbeitung von 100 bis 250 ms für GET-Anfragen in der Laravel-Integrationsschicht. Die Discovery muss daher festhalten, ob Caching und Aggregation die Differenz auffangen können. Caching verhindert, dass jede mobile Leseanfrage unmittelbar erneut von der langsamen Quelle abhängt. Die Aggregation bestimmt anschließend, welche Daten in einer mobilen Antwort zusammengeführt werden, damit die App nicht für jeden Bestandteil eine separate Abhängigkeit schafft. Diese Prüfung hat auch eine architektonische Funktion: Die Laravel-Schicht kann als Übersetzungsschicht verhindern, dass der mobile Client direkt durch veraltete Datenmodelle geprägt wird. Die mobile Schnittstelle erhält damit einen eigenen, zielgerichteten Vertrag, während die bestehende Struktur auf der anderen Seite der Grenze verbleibt. Das Ergebnis ist kein Versprechen, dass jede Leseaktion innerhalb des Richtwerts liegt. Es macht sichtbar, für welche GET-Anfragen dieses Ziel realistisch ist, wo die Legacy-Antwortzeit die Grenze bestimmt und welche Caching- oder Aggregationsentscheidung erforderlich ist, bevor die mobile App darauf ausgelegt wird.
Quellen zu diesem Abschnitt: microsoft.com
Häufige Fehler bei der Legacy-Integration vermeiden
Die folgende Prüfung konzentriert sich auf einen Fehler, der bei mobilen Verbindungen mit bestehenden Geschäftsprozessen unmittelbare Folgen haben kann: dieselbe Änderung erneut zu verarbeiten, nachdem die Netzwerkverbindung unterbrochen wurde.
- Lassen Sie keine datenverändernde mobile Anfrage ohne Idempotency Key zu. POST-, PUT- und PATCH-Anfragen verändern Daten und erfordern daher einen eindeutigen Schlüssel, mit dem eine wiederholte Anfrage als dieselbe Handlung identifiziert werden kann. Eine mobile App kann nach einer Netzwerkunterbrechung eine Anfrage erneut senden, während die erste Verarbeitung die Legacy-Domäne bereits erreicht hat. Ohne diese Prüfung besteht das Risiko, dass eine beabsichtigte Handlung zweimal ausgeführt wird, beispielsweise als Doppelbuchung. Der interne Richtwert lautet, dass 100 % der datenverändernden Anfragen von Mobilgeräten einen Idempotency Key mit einer Time-To-Live von mindestens 24 Stunden enthalten. Dieser Zeitraum macht Wiederholungen innerhalb dieses Fensters als dieselbe Änderung erkennbar. Dieser Punkt gehört in die Discovery, da die Bedeutung von „derselben“ Handlung im Voraus zur Geschäftsaktion passen muss, die die mobile App auslöst. Ein mobiles Backend, das speziell auf die Client-Schnittstelle abgestimmt ist, kann diese Grenze überwachen, bevor wiederholte Anfragen in die bestehende Domäne wirken. Die operative Einschränkung bleibt konkret: Ohne einen Idempotency Key mit mindestens 24 Stunden Time-To-Live kann eine Netzwerkunterbrechung in Doppelbuchungen münden.
Quellen zu diesem Abschnitt: microsoft.com
Häufig gestellte Fragen zur Legacy-Integration mit Laravel
Die Wahl zwischen direktem Datenbankzugriff und einer Laravel-Schicht ist vor allem eine Abwägung zwischen einem schnellen Start und den Folgen langfristiger Abhängigkeit.
- Warum nicht direkt aus der mobilen App auf Legacy-Tabellen zugreifen, wenn das zunächst schneller erscheint?
Eine direkte Datenbankanbindung kann den ersten Schritt verkürzen, weil weniger anfängliche Modellierung erforderlich zu sein scheint. Dieser Zeitgewinn sagt jedoch wenig über die Beständigkeit der mobilen Anbindung aus. Die mobile App wird dann abhängig von der bestehenden Tabellenstruktur und der Art, wie die Legacy-Domäne Daten intern repräsentiert. Bei Schemaänderungen entsteht dadurch eine extreme Anfälligkeit: Eine interne Änderung kann sich direkt auf eine Schnittstelle auswirken, die bereits auf Mobilgeräten verwendet wird. Die App und das Legacy-System teilen dann faktisch denselben Datenvertrag, auch wenn sie für unterschiedliche Zwecke entwickelt wurden.
Was fügt eine Laravel-API-Middleware dann hinzu?
Eine Laravel-API-Middleware erfordert mehr anfängliche Modellierung, da zuerst klar sein muss, welche Daten und Handlungen tatsächlich als externer mobiler Vertrag verfügbar werden. Dem steht Domänenisolierung gegenüber. Die mobile App kommuniziert mit der Integrationsschicht statt mit den Legacy-Tabellen selbst. Dadurch kann die Schicht Daten validieren, bevor sie die bestehende Domäne erreichen, und die App wird weniger an interne Schemata gebunden. Die Investition liegt also nicht in zusätzlicher Abstraktion um der Abstraktion willen, sondern darin, die Grenze zwischen mobiler Nutzung und bestehender Geschäftslogik explizit zu machen.
Bedeutet diese Entscheidung, dass eine direkte Anbindung niemals passend ist?
Die Abwägung in diesem Kontext zeigt vor allem, dass eine direkte Anbindung einen schnelleren anfänglichen Start bietet, während die Anfälligkeit bei Schemaänderungen sehr hoch ist. Eine Laravel-API-Middleware erfordert im Vorfeld mehr Modellierung, bietet jedoch Domänenisolierung und Datenvalidierung. Für eine Organisation, die mobile Funktionalität neben einer bestehenden Legacy-Domäne wachsen lassen möchte, verschiebt sich die Bewertung damit von der reinen Durchlaufzeit zur Frage, welche Komponente die Folgen interner Schemaänderungen trägt: die mobile App selbst oder eine separate Integrationsschicht.
Quellen zu diesem Abschnitt: laravel.com
Wichtige Überlegungen bei der Wahl von Laravel für die Legacy-Integration
Die Wahl von Laravel als Integrationsschicht wird letztlich in einer operativen Entwurfsentscheidung sichtbar: Wann erhält der mobile Benutzer eine direkte Bestätigung und wann erhält er einen Status, der sich später ändert?
- Bewerten Sie synchrone und asynchrone Verarbeitung anhand der Bedeutung der mobilen Bestätigung. Synchrone Verarbeitung liefert eine direkte Bestätigung von der Legacy-Plattform. Dies passt zu Situationen, in denen die mobile App erst fortfahren kann, nachdem die bestehende Domäne die Handlung bestätigt hat. Die Kehrseite ist, dass die mobile App anfällig für Timeouts wird: Die Verfügbarkeit der Nutzungserfahrung hängt dann direkt mit der Reaktionszeit der Legacy-Plattform zusammen. Diese Abhängigkeit kann in einer bestehenden Unternehmenslandschaft schwerer wiegen als der Wunsch, sofort ein endgültiges Ergebnis anzuzeigen.
Asynchrone Queues über Laravel Horizon setzen einen anderen Schwerpunkt. Sie gewährleisten hohe Verfügbarkeit, erfordern jedoch Statusmechanismen in der mobilen Benutzeroberfläche. Die App kann in dieser Variante nicht so tun, als sei eine Verarbeitung bereits endgültig, wenn sie noch in der Queue steht oder noch von der Legacy-Plattform verarbeitet werden muss. Der mobile Benutzer benötigt daher einen klar erkennbaren Status, der zwischen empfangen, in Verarbeitung und bestätigt unterscheidet. Dies ist keine kosmetische Ergänzung; ohne diesen Status entsteht eine Differenz zwischen dem, was die App suggeriert, und dem, was die bestehende Domäne tatsächlich verarbeitet hat.
Für die Projektbewertung ergibt sich daraus eine klare Grenze. Eine direkte Bestätigung ist eine bewusste Entscheidung für die Abhängigkeit von der Legacy-Reaktionszeit. Hohe Verfügbarkeit durch asynchrone Verarbeitung ist eine bewusste Entscheidung für eine mobile Schnittstelle, die mit Zwischenstatus umgehen kann. Laravel bietet Raum für beide Formen, aber die Geschäftsaktion bestimmt, welche Form vertretbar ist. Wenn eine mobile Handlung keinen Statusmechanismus in der Schnittstelle tragen kann, bleibt asynchrone Verarbeitung operativ eingeschränkt; wenn die Legacy-Plattform keine zeitnahe Reaktion geben kann, macht synchrone Verarbeitung die mobile App anfällig für Timeouts.
Quellen zu diesem Abschnitt: laravel.com
