
Ein phasenweiser Ansatz für sichere mobile App-Entwicklung ohne Kontrollverlust erfordert, dass serverseitige Autorisierung und die Datenspeicherung in nativen Tresoren ab dem ersten Tag implementiert sind. Komplexe Client-Härtung kann verschoben werden, sofern robuste Backend-Kontrollen wie Rate Limiting aktiv sind.
Phasenweise Sicherheit in der mobilen App-Entwicklung
Bei der Planung einer phasenweisen Veröffentlichung einer mobilen App ist es entscheidend, ein Gleichgewicht zwischen Geschwindigkeit und Sicherheit zu finden. Dieser Artikel zeigt auf, wie Organisationen einen Minimum Viable Secure Release (MVSR) realisieren können, ohne Kompromisse bei der Sicherheit einzugehen.
- Sorgen Sie für serverseitige Autorisierung und Eingabevalidierung als harte Sicherheitsgrenze.
- Implementieren Sie ab der ersten Veröffentlichung die sichere Speicherung von Tokens und personenbezogenen Daten in nativen Tresoren.
- Staffeln Sie komplexe Client-Härtung, sorgen Sie jedoch für starke Backend-Kontrollen wie Rate Limiting.
- Verwenden Sie bewährte Framework-Komponenten, um die Einführung zu beschleunigen und Schwachstellen zu reduzieren.
Security by Design als Grundlage für sichere mobile App-Entwicklung
Security by Design bedeutet bei einer maßgeschneiderten mobilen App, dass Sicherheitsentscheidungen Teil der ersten Abgrenzung der Veröffentlichung sind und nicht erst eine Kontrollschicht unmittelbar vor der Veröffentlichung bilden. Damit verschiebt sich die zentrale Frage von „Was können wir später noch reparieren?“ zu „Welcher Schutz gehört untrennbar zu dieser ersten Funktion und diesen Daten?“. Diese Abgrenzung verhindert, dass ein Team zunächst einen funktionierenden Nutzerfluss entwickelt und erst danach feststellt, dass Speicherung, Zugriff oder Nachvollziehbarkeit neu gestaltet werden müssen. Nacharbeit entsteht gerade dann, wenn Sicherheit erst hinzugefügt wird, nachdem Datenflüsse, Sitzungen und Bildschirmverhalten bereits festgelegt sind.
Die Klassifizierung von Geschäfts- und personenbezogenen Daten bestimmt, wie viel Spielraum für eine Staffelung besteht. Für Anwendungen im Gesundheitswesen oder Finanzsektor gehören vollständige Verschlüsselung ruhender Daten und Audit-Logging ab dem ersten Tag zur Veröffentlichung. Diese Maßnahmen sind in diesem Fall keine Erweiterungen für eine spätere Version, sondern Voraussetzungen für die zulässige Verarbeitung. Bei einer internen App zur Aufgabenerfassung kann ein fortgeschrittener Schutz gegen Manipulation der App hingegen für eine folgende Phase eingeplant werden. Der Unterschied liegt nicht im Wunsch nach einer schnelleren Bereitstellung, sondern in der Art der Daten und dem Risiko, das die erste Veröffentlichung einführt.
Für Kontrolle unter Zeitdruck funktioniert eine vorab festgelegte Baseline nur, wenn sie wiederholbar geprüft wird. Automatisierte CI/CD-Sicherheitspipelines mit Static Application Security Testing (SAST) und Abhängigkeitsprüfungen (SCA) machen Sicherheitskontrollen zu einem Bestandteil jeder Veröffentlichung. So kann ein Team weiterentwickeln, ohne dass bekannte Probleme unbemerkt in die minimale Baseline zurückkehren. Dies schafft auch einen konkreten Gesprächspunkt zwischen Produktverantwortlichen und Technik: Eine Veröffentlichung ist nicht nur funktional fertig, sondern muss die festgelegten Kontrollen bestehen.
Eine Staffelung wird unsicher, sobald der Aufschub unbegrenzt bleibt. Fehlende Kontrollen wie Rate Limiting oder Time-outs bei Sitzungsinaktivität dürfen nicht unverbindlich auf einer späteren Wunschliste landen. Fehlt eine Kontrolle vorübergehend, erfordert dies eine serverseitige Minderungsmaßnahme, einen formell benannten Verantwortlichen und einen verbindlichen Termin für die Behebung. Ohne diese drei Elemente wird aus einer vorübergehenden Entscheidung ein unbekanntes operatives Risiko. Security by Design schafft daher vor allem Steuerbarkeit: Die Organisation macht im Voraus sichtbar, was in Produktion gehen darf, was später folgt und welcher Schutz den Zwischenzeitraum trägt.
Quellen zu diesem Abschnitt: nist.gov, cisecurity.org
Das Spannungsfeld zwischen Geschwindigkeit und Kontrolle bei mobilen App-Launches
Der Druck, schnell zu starten, entsteht häufig aus einem konkreten Geschäftsbedarf: Eine neue mobile Arbeitsweise soll verfügbar werden, während die Organisation zugleich die Kontrolle über den Zugriff auf Daten und die Einhaltung von Anforderungen behalten möchte. Bei mobiler Software ist dieses Spannungsfeld ausgeprägter als in einer internen Umgebung, die vollständig unter eigener Verwaltung steht. Der Client läuft auf Geräten von Endnutzern. Dadurch können der Binärcode und lokal gespeicherte Daten untersucht oder mittels Reverse Engineering analysiert werden. Der mobile Client ist daher kein vertrauenswürdiger Ort, dem Schutz allein überlassen werden kann.
Ein Minimum Viable Secure Release macht diese Realität handhabbar. Ausgangspunkt ist nicht, dass jede denkbare Verteidigungsschicht bereits in der ersten Version vorhanden sein muss. Erforderlich ist jedoch eine unmittelbar durchsetzbare Untergrenze für die Funktion, die tatsächlich freigegeben wird. Wird diese Grenze erst in der letzten Testwoche festgelegt, besteht das Risiko, dass Funktionalität und Sicherheit sich gegenseitig blockieren. Eine Planung, die von Beginn an zwischen Freigabebedingungen und späteren Erweiterungen unterscheidet, verhindert, dass Geschwindigkeit mit unkontrollierter Exposition erkauft wird.
Der Umgang mit Tokens und Sitzungen zeigt, warum Compliance und Geschwindigkeit nicht getrennt geplant werden können. Geheime Tokens und Sitzungsschlüssel gehören ausschließlich in die nativen Plattform-Tresore: iOS Keychain und Android Keystore. In Verbindung mit einer kurzen Token-Lebensdauer über Laravel Sanctum begrenzt dies die Exposition, wenn ein Gerät verloren geht oder mit Malware in Kontakt kommt. Eine schnelle erste Veröffentlichung, die solche Geheimnisse wie gewöhnliche lokale Daten behandelt, schafft ein Risiko, das nicht durch einen späteren zusätzlichen Bildschirm oder eine nächste funktionale Iteration gelöst wird.
Auch die Wahl zwischen bestehenden Komponenten und Eigenentwicklung beeinflusst die Durchlaufzeit. Bewährte First-Party-Bibliotheken wie Laravel Sanctum oder Passport können die Einführung beschleunigen und die Wahrscheinlichkeit von Schwachstellen im Vergleich zu eigener kryptografischer oder Authentifizierungslogik verringern. Das ist kein Argument, einem Framework blind zu vertrauen. Es ist jedoch ein Grund, die verfügbaren Laravel-Komponenten in die Abgrenzung der ersten Veröffentlichung einzubeziehen, damit das Team unter Termindruck keinen eigenen Sicherheitsmechanismus improvisieren muss.
Quellen zu diesem Abschnitt: owasp.org, cisecurity.org
Wann ist eine phasenweise Veröffentlichung einer mobilen App sinnvoll?
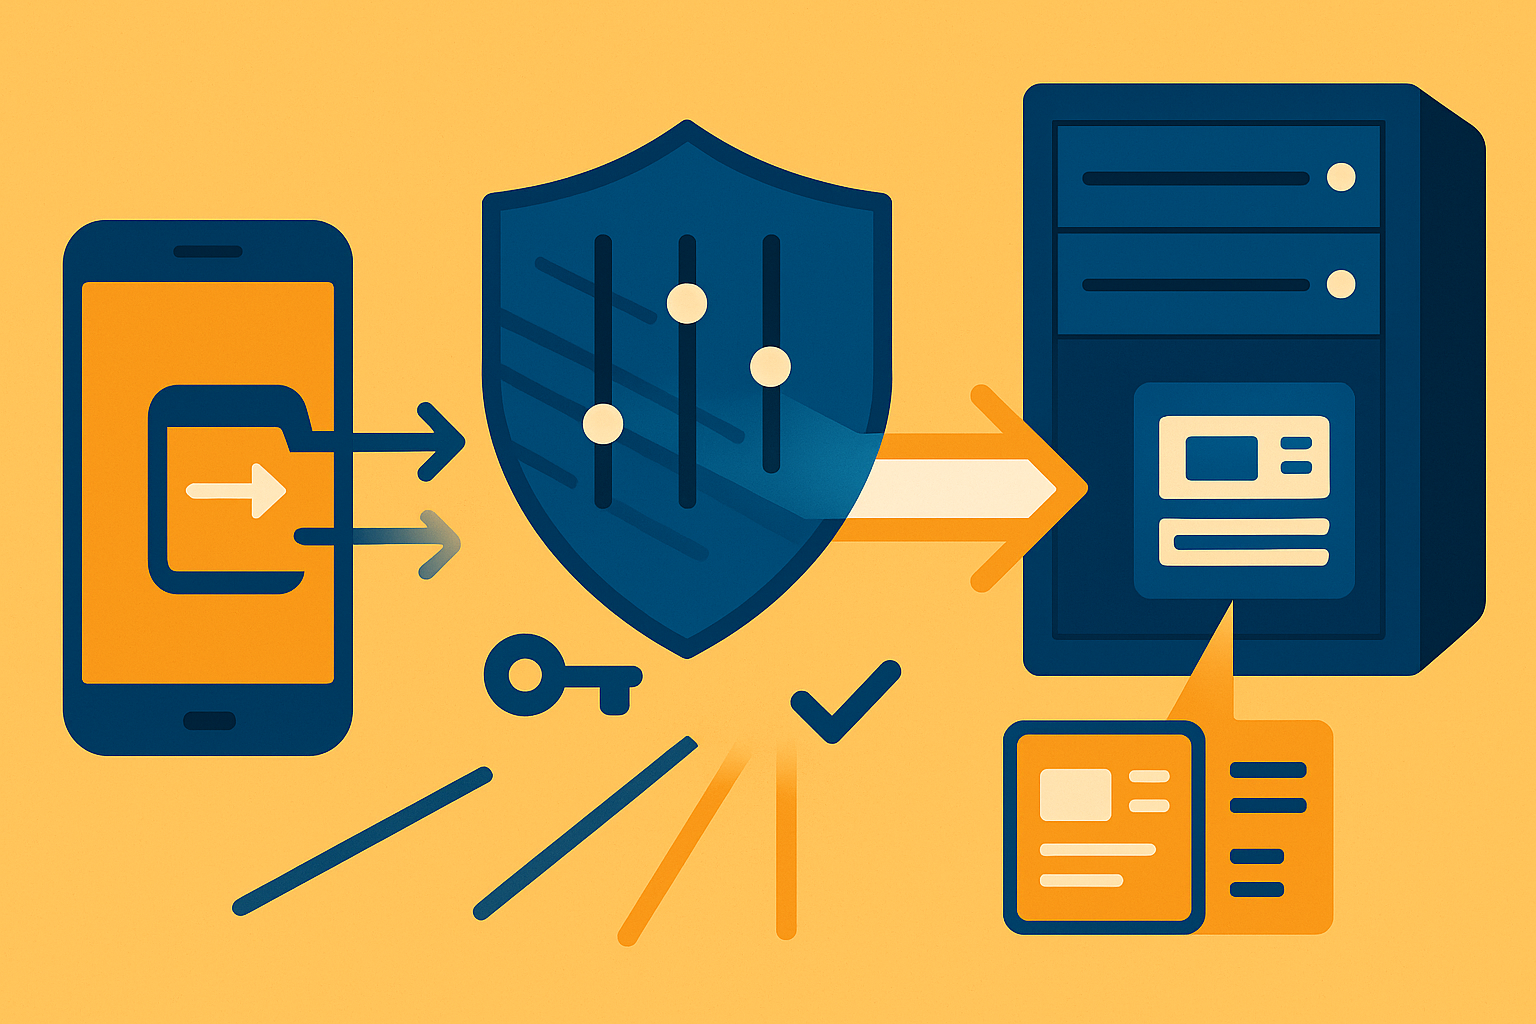
Eine phasenweise Veröffentlichung ist geeignet, wenn eine Organisation die erste Geschäftsfunktion bereits nutzen möchte, zusätzlichen Schutz oder zusätzliche Komplexität jedoch nicht verantwortungsvoll in derselben Lieferung abschließen kann. Voraussetzung ist, dass die erste Phase eigenständig beherrschbar bleibt. Das bedeutet, dass der mobile Client keine Legacy-ERP-Datenbank unmittelbar offenlegt und dass die freigegebene Funktion nicht von unbewiesenen Annahmen über Autorisierung oder Datenverarbeitung abhängt. Die Staffelung ist somit kein verdeckter Weg, Kontrollen auszulassen, sondern eine Möglichkeit, die Grenze der ersten Produktionsversion kleiner und überprüfbar zu gestalten.
Ein dediziertes Backend-for-Frontend (BFF) in Laravel kann diese Grenze unterstützen. Das BFF bildet dann die Schicht zwischen der mobilen App und der bestehenden ERP-Umgebung. Mit strikten Token-Berechtigungen und DTO-Validierung kann die Organisation je Phase bestimmen, welche Client-Funktionalität Zugriff auf welche serverseitigen Möglichkeiten erhält. Die mobile App muss dadurch nicht sofort alle bestehenden Daten oder Prozesse kennen. Neue Bildschirme und Funktionen können anschließend hinzugefügt werden, ohne direkten Zugriff vom Client auf die Legacy-Datenbank als Ausgangspunkt zu nehmen.
Dieser Aufbau ist besonders nützlich, wenn die erste Veröffentlichung bewusst auf eine abgegrenzte mobile Aufgabe beschränkt bleibt, während die zugrunde liegende Umgebung umfangreicher und älter ist. Das Team kann dann die bereitgestellte Client-Funktionalität schrittweise erweitern, innerhalb der Regeln, die das BFF durchsetzt. Die technische Architektur unterstützt damit die Produktentscheidung, nicht alles gleichzeitig freizugeben. Die Kontrolle liegt dabei nicht in der Anzahl der Phasen, sondern in der Frage, ob jede Phase über einen klaren, eigenständig begrenzten Zugriff verfügt.
Das gegenteilige Risiko ist das Alles-oder-nichts-Syndrom. Dabei werden hohe Anforderungen an fortgeschrittene RASP- und Obfuskationstechniken als Voraussetzung für die vollständige Anwendung behandelt. Das Projekt kann dadurch zum Stillstand kommen, woraufhin das Management doch noch einen Last-Minute-Go-live erzwingt. Gerade dann können grundlegende Maßnahmen wie Token-Ablauf und Datenverschlüsselung wegfallen. Ein phasenweiser Ansatz durchbricht diese Dynamik, indem er grundlegenden Schutz nicht verhandelbar macht und fortgeschrittenen Client-Schutz nur dann verschiebt, wenn die erste Phase über das Backend ausreichend begrenzt ist.
Auch nach der Freigabe bleibt Transparenz Teil der Entscheidung. Eine Software Bill of Materials (SBOM), automatisiertes Abhängigkeitsmanagement und klare SLAs für das Patchen von Zero-Day-Schwachstellen innerhalb von 48 Stunden machen sichtbar, welche Abhängigkeiten genutzt werden und wie eine dringende Korrektur umgesetzt wird. Dies gibt dem Management neben der ursprünglichen Releaseplanung einen operativen Bezugspunkt: nicht nur, was jetzt live geht, sondern auch, wie die Anwendung danach verwaltet bleibt.
Quellen zu diesem Abschnitt: owasp.org
Wichtigste Bewertungskriterien für eine sichere Veröffentlichung mobiler Apps
Unter Zeitdruck geben formale Kriterien einer Freigabeentscheidung mehr Halt als die allgemeine Einschätzung, dass die App „ausreichend getestet“ sei. Die folgenden Kriterien unterscheiden den Mindestschutz von zusätzlichen Verteidigungsschichten und legen fest, wie die App vor der Freigabe technisch bewertet wird.
| Bewertungskriterium | Was das Kriterium bestimmt | Bedeutung für die erste Veröffentlichung |
|---|---|---|
| Baseline für mobile Sicherheit | MASVS-L1 definiert die nicht verhandelbare Baseline für Speicherung, Kommunikation und Authentifizierung. | Die Veröffentlichung wird nicht allein anhand der funktionalen Fertigstellung bewertet. Die Kontrollen für diese drei Bereiche bilden die Mindestuntergrenze. Dadurch kann ein Team gezielt bestimmen, welche offenen Arbeiten die Freigabe blockieren und welche Arbeiten nicht zu dieser Baseline gehören. |
| Erhöhtes Risikoprofil | MASVS-L2 bietet zusätzliche Defense-in-Depth für Apps mit erhöhtem Risikoprofil. | Dieses Kriterium verhindert, dass zusätzlicher Schutz ohne Risikobewertung automatisch als Voraussetzung für jede erste Veröffentlichung behandelt wird. Gleichzeitig verhindert es den umgekehrten Fehler: eine App mit erhöhtem Profil so zu bewerten, als böte die L1-Baseline ausreichend Kontext. |
| Formale Bewertung vor der Freigabe | Die Bewertung umfasst Binäranalyse, Netzwerkinspektion und Schwachstellenbewertung. | Die Kontrolle richtet sich auf die tatsächlich zu verbreitende mobile Anwendung und ihr Verhalten bei der Kommunikation, nicht ausschließlich auf eine Bewertung von Quellcode oder Entwurfsdokumenten. Damit erhält die Veröffentlichung einen Prüfzeitpunkt in der Form, in der Nutzer die App erhalten. |
| Pass/Fail-Grenze | Die formale Bewertung arbeitet mit strikten Pass/Fail-Kriterien. | Die Entscheidung erfordert eindeutige Ergebnisse. Eine Feststellung kann dadurch nicht als unklarer Restpunkt zwischen Produkt, Technik und Betrieb bestehen bleiben. Die Organisation kann im Voraus festlegen, welche Ergebnisse erforderlich sind, bevor die App verfügbar wird. |
Quellen zu diesem Abschnitt: owasp.org, nist.gov
Ein strukturiertes Framework für phasenweise Veröffentlichungen mobiler Apps
Verwenden Sie die folgende Reihenfolge, um die erste Produktionsversion ausgehend von der tatsächlichen Vertrauensgrenze aufzubauen. Das Framework beginnt nicht bei den Bildschirmen der App, sondern bei dem, was der Server akzeptiert und was nicht. Dadurch bleiben der mobile Client und das Laravel-Backend jeweils an ihrem richtigen Platz im Sicherheitskonzept.
- 1. Legen Sie die serverseitige Vertrauensgrenze fest. Definieren Sie für jede mobile Aktion, welche Autorisierung auf dem Server durchgesetzt wird. Explizite Laravel Policies bestimmen, ob eine Aktion zulässig ist; Form Requests validieren die übermittelten Daten. Dies sind Kontrollen, die das Backend ausführt, auch wenn ein Aufruf nicht über die vorgesehene Benutzeroberfläche erfolgt. So wird die Autorisierung an den tatsächlich empfangenen API-Aufruf gebunden, statt daran, was ein Bildschirm in der App möglicherweise verbirgt.
- 2. Behandeln Sie Client-Validierung als Unterstützung für Nutzer, nicht als Zugriffskontrolle. Die Validierung in der mobilen Oberfläche kann für die Bedienung nützlich sein, bildet jedoch keine zuverlässige Schutzgrenze. Ein Angreifer kann diese Oberfläche durch direkte API-Aufrufe umgehen. Planen Sie die erste Phase daher auf Basis serverseitiger Policies und Form Requests. Ein Bildschirm, der eine Aktion nicht anzeigt, ist kein Beweis dafür, dass diese Aktion auch vom Backend abgelehnt wird.
- 3. Schließen Sie das Muster aus, bei dem der Client als Tresor dient. Stellen Sie ausdrücklich klar, dass sensible API-Tokens und unverschlüsselte personenbezogene Daten nicht in lokalen SharedPreferences oder im Quellcode gehören. Dieses Muster beruht auf der falschen Annahme, dass eine mobile Binärdatei unzugänglich sei. Nehmen Sie diesen Ausschluss als harte Freigabebedingung auf: Was auf dem Gerät abgelegt wird, kann nicht als verborgen gelten, nur weil es in der Anwendung verpackt ist.
- 4. Verknüpfen Sie jede Phase mit einer kleineren serverseitigen Angriffsfläche. Fügen Sie in einer nächsten Phase nur die mobilen Aktionen hinzu, für die Autorisierung und Eingabevalidierung bereits festgelegt sind. Die Planung dreht sich dann nicht um eine willkürliche Aufteilung in Versionen, sondern um die überprüfbare Erweiterung zulässiger Aktionen. So bleibt klar, welche API-Aufrufe der aktuelle Client ausführen darf und welche noch außerhalb der Freigabegrenze liegen.
- 5. Bewerten Sie Änderungen an der Grenze zwischen Client und Backend. Eine neue mobile Funktion ist erst dann ein geeigneter Kandidat für die Freigabe, wenn die dazugehörigen serverseitigen Regeln und Validierungen vorhanden sind und die Funktion keine sensiblen Daten oder Tokens an einem ungeschützten lokalen Ort einführt. Diese Bewertung macht die Übergabe zwischen mobiler Entwicklung und Laravel-Architektur konkret, ohne sich auf Annahmen über den Client zu verlassen.
Quellen zu diesem Abschnitt: owasp.org, nist.gov, cisecurity.org
Häufig gestellte Fragen zu phasenweisen Veröffentlichungen mobiler Apps
Die Fragen zur Staffelung betreffen üblicherweise nicht den Nutzen einer nächsten Version, sondern die Grenze, innerhalb derer ein Aufschub noch verantwortbar bleibt. Die folgenden Antworten unterscheiden zwischen der Verringerung des Lieferumfangs und der Absenkung des Schutzes dessen, was bereits in Produktion geht.
- „Können wir die Sicherheit vorübergehend reduzieren, wenn die Frist feststeht?“ Unter Zeitdruck kann der funktionale Umfang verkleinert werden: weniger Bildschirme und weniger API-Routen in der ersten Veröffentlichung. Die Sicherheit der API-Routen, die tatsächlich geliefert werden, bleibt jedoch Teil der ersten Phase. Eine schnelle Marktvalidierung wird dann durch die Bereitstellung weniger Funktionalität erreicht, nicht durch die Veröffentlichung einer Route mit weniger Schutz. Dies hält die Beziehung zwischen den Fähigkeiten der App und dem Schutz durch das Backend übersichtlich.
- „Muss jede Form der Client-seitigen Härtung vor dem ersten Tag fertig sein?“ Nicht jede fortgeschrittene Form der Client-Resilienz muss zwangsläufig in die erste Phase fallen. Aktive Root-Erkennung oder Certificate Pinning können verschoben werden, wenn die Backend-API im Zwischenzeitraum striktes Rate Limiting, Payload-Validierung und eine kurze Token-Lebensdauer durchsetzt. Diese serverseitigen Maßnahmen sind dann kein Ersatz für eine geplante spätere Verbesserung, sondern die Begrenzung, die die erste Version tragfähig macht.
- „Bedeutet ein Aufschub, dass das Risiko verschwindet, solange die Funktion begrenzt bleibt?“ Nein. Ein Aufschub ist nur innerhalb der genannten Backend-Kontrollen vertretbar. Rate Limiting begrenzt den Spielraum für wiederholte Aufrufe, Payload-Validierung bewertet, was die API empfängt, und eine kurze Token-Lebensdauer begrenzt die Zeit, in der ein Token nutzbar ist. Die Entscheidung bleibt daher abhängig von der konkreten Route, den von ihr verarbeiteten Daten und dem nachweislich aktiven serverseitigen Schutz.
- „Wird eine erste Veröffentlichung nicht zu klein für eine brauchbare Validierung?“ Ein begrenzter erster Umfang kann gerade dann eine brauchbare Abgrenzung sein, wenn er die gewünschte mobile Aufgabe umfasst und nur eine geringere Anzahl von Bildschirmen und API-Routen enthält. Die Diskussion verschiebt sich dann von einem unrealistischen vollständigen Launch zu der Frage, welche konkreten Handlungen jetzt wertvoll sind und zugleich innerhalb der verfügbaren Sicherheitsgrenze liegen. Weitere Client-seitige Härtung und zusätzliche Funktionalität erhalten anschließend ihren eigenen Platz in der Planung.
Quellen zu diesem Abschnitt: owasp.org, cisa.gov, cisecurity.org
Wichtige Erkenntnisse für sichere Veröffentlichungen mobiler Apps
Die Qualität einer phasenweisen Freigabeentscheidung zeigt sich an den Artefakten, die die Organisation vor der Produktion vorlegen kann. Sie machen den Unterschied zwischen einer Planung mit Annahmen und einer Veröffentlichung aus, deren Schutz, offene Arbeiten und Verifizierung nachvollziehbar sind.
- Machen Sie die minimale Baseline nachverfolgbar. Dokumentieren Sie in einer detaillierten Security Traceability Matrix für jede OWASP-MASVS-L1-Anforderung, welche Client- und serverseitige Maßnahme in der Laravel-Architektur angewendet wurde. Dadurch entsteht eine direkte Spur zwischen der erforderlichen Kontrolle und der gewählten Umsetzung. Für Management und technische Bewertung wird so sichtbar, welche Maßnahmen tatsächlich Teil der ersten Veröffentlichung sind, statt lediglich als allgemeine Sicherheitsabsicht beschrieben zu sein.
- Nutzen Sie die Matrix auch für Verantwortlichkeiten und Änderungen. Eine nachverfolgbare Übersicht zeigt, wo eine Maßnahme verankert ist: clientseitig, serverseitig oder auf beiden Seiten. Bei einer neuen Veröffentlichung oder einer angepassten mobilen Funktion kann das Team dadurch gezielt bewerten, welche MASVS-L1-Anforderungen erneut betroffen sind. Dies unterstützt die Kontrolle über den iterativen Ansatz, da Änderungen nicht ausschließlich anhand ihrer funktionalen Auswirkung bewertet werden.
- Schließen Sie den Produktionslaunch mit unabhängiger Verifizierung ab. Ein unabhängiger Penetrationstestbericht mit formeller Retest-Bescheinigung liefert den Nachweis, dass entdeckte High- und Critical-Schwachstellen vor dem Produktionslaunch nachweisbar behoben wurden. Dabei geht es nicht nur um die ersten Feststellungen, sondern insbesondere um die Bestätigung nach der Behebung. So bleibt eine Korrektur in der letzten Phase des Projekts keine unbestätigte Zusage.
- Wenden Sie eine harte finanzielle und operative Grenze an. Eine Veröffentlichung, bei der High- oder Critical-Schwachstellen ohne formelle Retest-Bescheinigung noch offen sind, verlagert Unsicherheit in die Produktionsphase. Dann kann die Organisation die Kosten der Behebung, mögliche Störungen und die Folgen für vertrauliche Daten nicht als akzeptables Restrisiko begründen. Die konkrete Grenze für den Launch bleibt daher: keine Produktionsversion, solange dieser nachweisbare Retest fehlt.
Quellen zu diesem Abschnitt: owasp.org, nist.gov, nist.gov
