
Ja, Legacy-Systeme können sicher verbunden werden, ohne dass Kontrollschichten die Integration zu langsam, anfällig oder schwer wartbar machen. Dies erfordert jedoch eine sorgfältige Abstimmung der Sicherheitsrouten, etwa durch den Einsatz von asynchroner Middleware und Anti-Corruption Layers in Laravel sowie Wire-Level-Tests vor der Implementierung und End-to-End-Tracing, um Ausfälle in der Produktion zu verhindern.
Risiken und Überlegungen bei der Legacy-API-Integration
Bei der Integration von Legacy-APIs in sichere Umgebungen ist es entscheidend, ein Gleichgewicht zwischen Sicherheit und Leistung zu finden. Dieser Artikel gibt Einblick in die Herausforderungen und Risiken solcher Integrationen und bietet eine Checkliste für eine erfolgreiche Implementierung.
- Identifizieren Sie alle zwischengeschalteten Gateways, WAFs und Proxys, um den vollständigen Verkehrsweg abzubilden.
- Bewerten Sie die Auswirkungen von Sicherheitsschichten auf Netzwerklatenz und Protokollkompatibilität.
- Führen Sie Kompatibilitätsvalidierungen in einer Umgebung durch, die den Sicherheitskontext der Produktion widerspiegelt.
- Implementieren Sie asynchrone Middleware, um Legacy-Systeme vor Überlastung zu schützen.
- Sorgen Sie für einheitliche Korrelationskennungen für wirksame Fehlerbehebung und Überwachung.
Die Herausforderungen der Legacy-API-Integration in sicheren Umgebungen
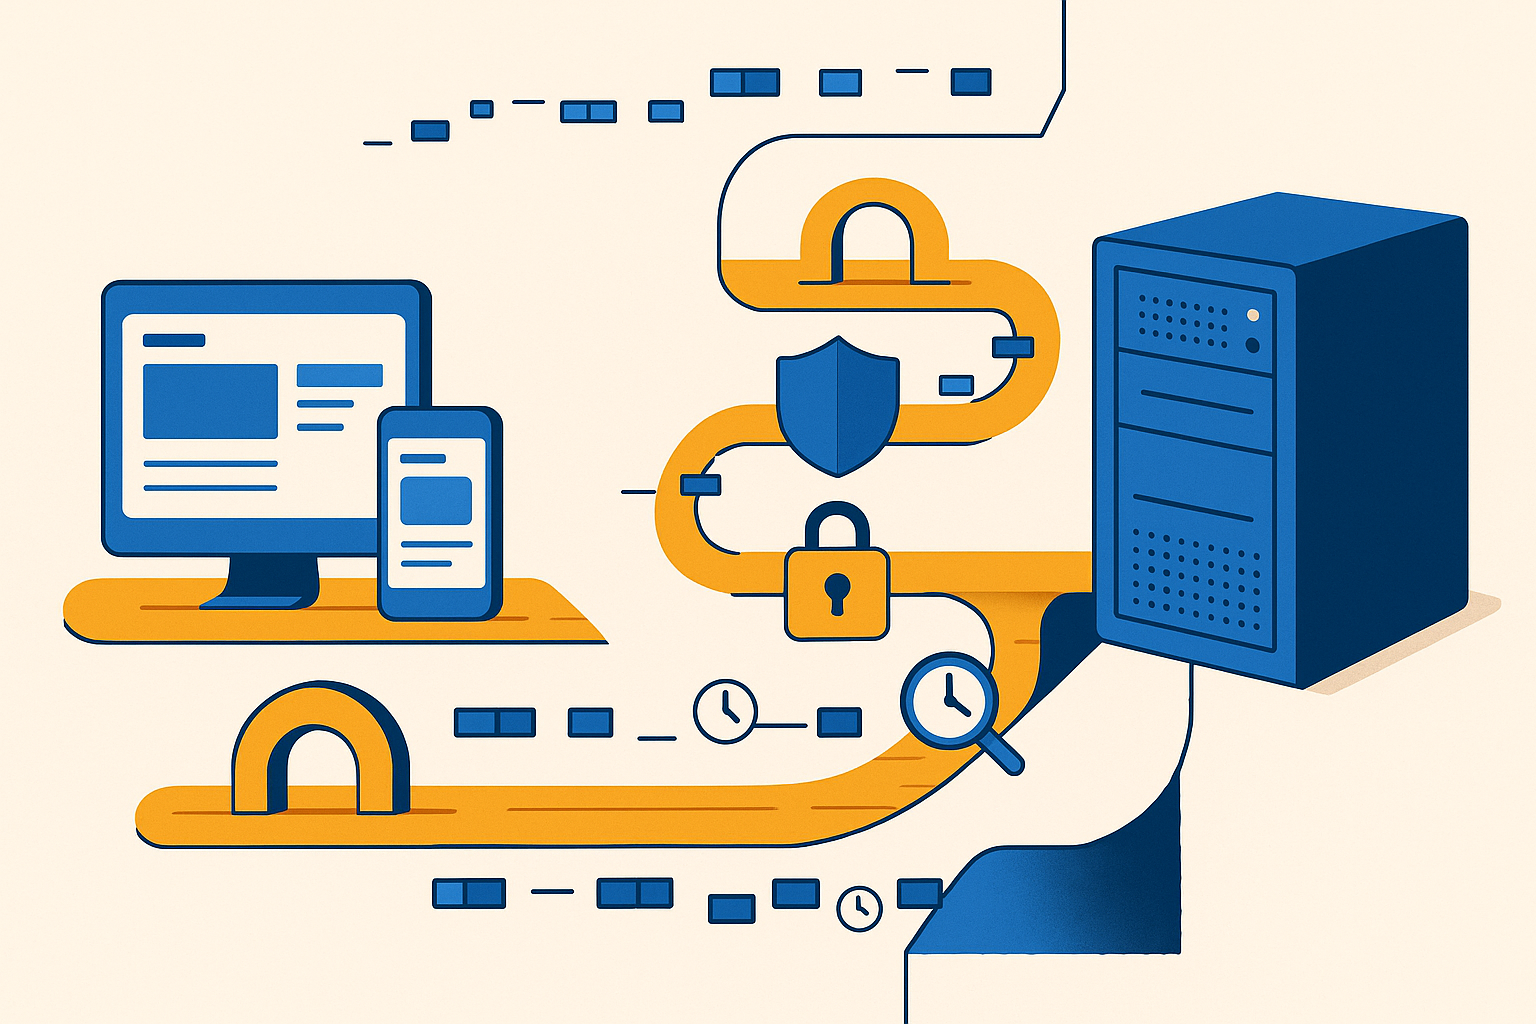
Die Legacy-API-Integration in einer sicheren Umgebung ist keine direkte Verbindung zwischen zwei Systemen. Zwischen einer modernen Anwendung und einem Legacy-Endpunkt können sich Gateways, Reverse Proxys sowie Verschlüsselungs- oder Inspektionsschichten befinden. Jede Schicht erfüllt eine Aufgabe innerhalb des Verkehrswegs, stellt aber zugleich einen zusätzlichen Punkt dar, an dem die Kommunikation mit der erwarteten HTTP-Semantik, den Headern und den Proxyregeln übereinstimmen muss. Die technische Machbarkeit wird daher durch den gesamten Weg bestimmt, nicht ausschließlich durch die verfügbare Schnittstelle des Legacy-Systems.
Die Anzahl der zwischengeschalteten Inspektions- und Verschlüsselungshops bestimmt die kumulative Netzwerklatenz. Dies ist besonders relevant, wenn eine Anwendung synchron auf eine Antwort des Legacy-Endpunkts wartet. Eine Route mit End-to-End-mTLS ist dabei anders aufgebaut als eine Route, bei der die Verschlüsselung am Rand terminiert wird. Der Unterschied ist relevant, weil jede gewählte Route andere Übergabepunkte und Erwartungen an das Protokoll schafft. Mehr Hops bedeuten nicht zwangsläufig, dass eine Anbindung unbrauchbar ist, erhöhen jedoch die Anzahl der Stellen, an denen sich Verzögerungen addieren.
Zudem steigt mit der Anzahl der Schichten die Wahrscheinlichkeit von Protokollkonflikten. Eine Legacy-API kann eine bestimmte Anfrage, Antwort oder einen Header auf eine bestimmte Weise erwarten, während ein zwischengeschalteter Proxy oder ein Gateway Datenverkehr nach eigenen Regeln weiterleitet oder bewertet. Wenn diese Erwartungen nicht übereinstimmen, entsteht eine Kompatibilitätsfrage, die erst auf dem tatsächlichen Weg sichtbar wird. Die Sicherheitsschicht ist in diesem Fall kein separater Bestandteil der Integration, sondern ein mitbestimmender Faktor für deren Zuverlässigkeit.
Für eine Organisation besteht die Abwägung daher nicht zwischen Sicherheit oder Geschwindigkeit. Die relevante Frage ist, ob die gewählte Sicherheitsroute vorhersehbar mit dem Verhalten der Anwendung und des Legacy-Endpunkts übereinstimmt. Ein Integrationsdesign erhält erst Bedeutung, wenn klar ist, welche Hops der Datenverkehr durchläuft, wo Verschlüsselung stattfindet und an welchen Punkten Proxy-Verhalten den Austausch beeinflussen kann. Ohne dieses Bild bleibt unklar, ob eine Verzögerung aus der Anwendung, dem Legacy-System oder der dazwischenliegenden gesicherten Route stammt.
Quellen zu diesem Abschnitt: RFC 9110: HTTP Semantics
Risiken durch fehlende Kontrollen bei der Legacy-API-Integration
Fehlende Kontrollpunkte fallen bei der Legacy-API-Integration oft erst auf, wenn die Anbindung unter tatsächlicher Last und Sicherheitsbedingungen läuft. Dadurch wird die Produktion nicht nur zu dem Ort, an dem ein Dienst verfügbar sein muss, sondern unbeabsichtigt auch zur ersten Umgebung, in der Annahmen über die Aufrufkette erprobt werden. Besonders bei synchronen Anbindungen ist dies eine anfällige Ausgangslage: Die Anwendung wartet dann auf eine Antwort des Legacy-Endpunkts, während der Aufruf mehrere Sicherheitsschichten passieren kann.
In einer Zero-Trust-Architektur kann sich der kryptografische Overhead aufeinanderfolgender Hop-by-Hop-mTLS-Handshakes und Token-Übersetzungen addieren. Die Verzögerung entsteht nicht durch einen einzelnen Schritt, sondern durch die Kombination von Schritten in derselben synchronen Kette. Eine Kontrolle, die ausschließlich prüft, ob der Endpunkt erreichbar ist, liefert daher kein vollständiges Bild davon, was die Anwendung während eines echten Aufrufs erfährt. Auch eine für sich genommen gültige Verbindung sagt noch nichts über die Gesamtzeit aus, die für alle Sicherheitshops erforderlich ist.
Wenn diese Kette im Vorfeld nicht als Ganzes bewertet wird, kann eine Integration in der Produktion später reagieren als bei einem begrenzten Test erwartet. Die unmittelbare Auswirkung ist eine verzögerte Reaktion zwischen Anwendung und Legacy-Endpunkt. Für die Steuerbarkeit wird dann der Unterschied zwischen einem Vorfall im Legacy-System und einer unterwegs entstehenden Verzögerung weniger deutlich. Dies erschwert die Feststellung, wo die Untersuchung beginnen sollte.
Dieses Risiko bedeutet nicht, dass mTLS oder Token-Übersetzung vermieden werden sollten. Es zeigt, dass Sicherheitsmaßnahmen einen messbaren Platz in der Synchronisationskette einnehmen. Kontrollpunkte, die diesen Platz auslassen, prüfen nur einen Teil der Integration. Die praktische Grenze liegt daher bei der Frage, ob die erwartete Antwortzeit noch zur vollständigen, gesicherten Route passt und nicht nur zur direkten Kommunikation mit dem Legacy-Endpunkt.
Quellen zu diesem Abschnitt: Laravel HTTP Client & Resilience Documentation
Wesentliche Validierungen für die Legacy-API-Integration
Eine Kompatibilitätsvalidierung hat erst dann Wert, wenn die Testumgebung den relevanten Sicherheitskontext abbildet. Ein häufiges Muster besteht darin, dass Integrationstests in einer Staging-Umgebung stattfinden, während WAFs, Sicherheitsgateways und Nutzdateninspektion dort deaktiviert sind. Die Anbindung scheint dann korrekt zu funktionieren, doch dieses Ergebnis belegt nur, dass Anwendung und Legacy-API ohne diese Kontrollschichten kommunizieren können.
Gerade die fehlenden Schichten können die Art der Verkehrsverarbeitung beeinflussen. Protokoll- und Kodierungsfehler treten in diesem Fall erst in der Produktion zutage. Das ist keine geringe Abweichung zwischen zwei Umgebungen, sondern eine andere Route mit anderen Bedingungen für dieselbe Integration. Ein erfolgreicher Test ohne diese Kontrollen ist daher keine vollständige Kompatibilitätsprüfung für die vorgesehene Produktionsumgebung.
Eine brauchbare Validierung macht explizit, welche Gateways, WAFs und Formen der Nutzdateninspektion auf der Route vorhanden sind und ob sie während der Prüfung aktiv sind. Anschließend kann festgestellt werden, ob die Integration bei diesen aktiven Kontrollen noch denselben Austausch herstellt. Damit verlagert sich die Prüfung von „Ist der Endpunkt erreichbar?“ zu „Bleibt die beabsichtigte Kommunikation in der tatsächlichen gesicherten Umgebung gültig?“. Die zweite Frage richtet sich auf die Bedingungen, denen die Integration in der Produktion tatsächlich begegnet.
Die Leistungsbewertung gehört in denselben Validierungskontext. Nicht, weil ein Test einen festen Grenzwert liefern muss, sondern weil Unterschiede zwischen einer Route mit und ohne aktive Kontrollschichten sichtbar werden müssen. Falls später ein Produktionsproblem auftritt, besteht dann eine Grundlage zur Beurteilung, ob das Problem mit Protokollverarbeitung, Kodierung oder dem Vorhandensein einer bestimmten Kontrollschicht zusammenhängt. Validierung reduziert die Unsicherheit vor allem dadurch, dass die Produktionsbedingungen nicht außerhalb des Testumfangs bleiben.
Quellen zu diesem Abschnitt: RFC 9110: HTTP Semantics
Checkliste für die Vorintegration von Legacy-APIs
Diese Kontrolle richtet sich auf mutierende Aufrufe, bei denen ein temporärer Fehler nicht automatisch bedeutet, dass die vorherige Verarbeitung nicht stattgefunden hat.
- Retries, Idempotenz und doppelte Mutationen: Legen Sie vor der Integration fest, welche Aufrufe bei HTTP-5xx-Fehlern erneut versucht werden können und unter welcher Bedingung. Aggressive automatische Retries ohne eindeutige Idempotenzschlüssel oder Deduplizierungslogik können doppelte Mutationen im Legacy-System verursachen. Die relevante Kontrolle besteht daher nicht nur darin, ob ein HTTP-Client erneut versuchen kann, sondern auch darin, ob die empfangende Seite eine wiederholte Anfrage von einer neuen Geschäftsaktion unterscheidet. Untersuchen Sie für jeden mutierenden Aufruf, ob ein eindeutiger Idempotenzschlüssel verfügbar ist, wie dieser Schlüssel durch die gesamte Integration weitergegeben wird und wo die Deduplizierung stattfindet, wenn dieselbe Aktion dennoch mehr als einmal eingeht. Legen Sie auch fest, was ein HTTP-5xx-Status in diesem Kontext bedeutet: Eine Fehlerantwort kann auf eine fehlgeschlagene Verarbeitung hinweisen, bietet jedoch ohne zusätzliche Absicherung keine Grundlage für die Annahme, dass keine Mutation ausgeführt wurde. Diese Unterscheidung bestimmt, ob ein Retry vertretbar ist. Die Checkliste sollte außerdem sichtbar machen, wer die Folgen einer doppelten Mutation untersucht und wer über eine Wiederherstellung entscheidet, wenn sie eintritt. Dadurch wird die Retry-Konfiguration Teil der operativen Steuerung der Anbindung, statt eine isolierte Einstellung in der Anwendung zu sein. Für Laravel-basierte maßgeschneiderte Softwarelösungen gilt dieselbe Grenze: Fehlerbehandlung und Wiederholungsverhalten müssen mit der Idempotenz- oder Deduplizierungslogik des Legacy-Endpunkts übereinstimmen. Ohne diese Abstimmung kann Verfügbarkeitslogik unbeabsichtigt die Datenverarbeitung verändern.
Quellen zu diesem Abschnitt: Laravel HTTP Client & Resilience Documentation
Häufige Fehler bei der Legacy-API-Integration
Die nachstehenden Fehler sind daran erkennbar, dass Belege fehlen, bevor eine Integration in größerem Umfang entwickelt oder eingeführt wird.
- Beginn ohne nachweisbare technische Validierung: Ein Projekt kann zu früh skaliert werden, wenn keine formale Checkliste zur Kompatibilität vor der Integration, keine Wire-Level-Netzwerkanalyse oder kein Proof of Concept verfügbar ist. Dann bleiben Fragen zur tatsächlichen Kommunikation zwischen Schichten implizit, obwohl sie später dennoch untersucht werden müssen. Der Fehler liegt nicht darin, dass Unsicherheit besteht, sondern darin, diese Unsicherheit so zu behandeln, als sei sie bereits gelöst. Eine formale Checkliste macht sichtbar, welche Kompatibilitätspunkte bewertet wurden und welche noch offen sind. Eine Analyse auf Wire-Level bietet eine Kontrolle des Austauschs, wie er tatsächlich über das Netzwerk erfolgt. Ein Proof of Concept kann anschließend verwendet werden, um eine abgegrenzte Annahme zu prüfen, bevor sie zur Grundlage für einen groß angelegten Entwicklungsvertrag wird. Diese drei Formen der Untermauerung ergänzen sich, ohne dasselbe Ziel zu verfolgen: Die Checkliste strukturiert die Bewertung, die Netzwerkanalyse richtet sich auf den tatsächlichen Verkehrsfluss und der Proof of Concept validiert eine gezielte Unsicherheit. Fehlt einer oder mehrere dieser Bestandteile, ist es wahrscheinlicher, dass eine Projektentscheidung auf einem unvollständigen Bild der Integration beruht. Dies kann zu späteren zusätzlichen Untersuchungen, einer Anpassung des Umfangs oder einer Verschiebung der weiteren Entwicklung führen. Die Prävention liegt daher in nachweisbarer Vorbereitung, nicht in der Annahme, dass eine verfügbare API automatisch in die vorgesehene Umgebung passt.
Quellen zu diesem Abschnitt: RFC 9110: HTTP Semantics
Häufig gestellte Fragen zur Legacy-API-Integration
Eine wiederkehrende Frage betrifft nicht nur die technische Möglichkeit der Entkopplung, sondern auch den Nachweis, dass ein gewähltes Muster zur bestehenden Umgebung passt.
- Welche Untermauerung schafft Vertrauen, wenn eine Legacy-Anbindung mehr Entkopplung benötigt?
Dokumentierte Referenzfälle können hierfür einen inhaltlichen Ausgangspunkt bieten, wenn darin Muster wie Anti-Corruption Layers, Transactional Outboxes, Circuit Breaker und idempotente Consumer eingesetzt wurden, um Legacy-Entkopplungen umzusetzen. Der Wert solcher Dokumentation liegt nicht darin, ein Muster in eine andere Situation zu kopieren. Sie macht sichtbar, dass ein Muster in einem Integrationskontext ausgearbeitet wurde und welche Rolle es dort erfüllte. Für eine Organisation, die eine Anbindung bewertet, ändert sich die Frage damit von „Welches Muster klingt passend?“ zu „Welches nachweisbare Muster adressiert die spezifische Abhängigkeit zwischen Anwendung und Legacy-System?“.
Eine Anti-Corruption Layer, Transactional Outbox, ein Circuit Breaker oder ein idempotenter Consumer ist kein allgemeiner Ersatz für eine Kompatibilitätsprüfung. Jedes Muster hat seinen eigenen Platz in der Art und Weise, wie Systeme voneinander entkoppelt werden. Referenzfälle bieten daher vor allem Halt, wenn sie ausreichend konkret sind, um bewerten zu können, welche Entkopplung damit erreicht wurde. Dies verhindert, dass ein Name aus einem Architekturvorschlag als Beweis gilt, ohne dass der Anwendungskontext klar ist.
Für Laravel-basierte maßgeschneiderte Softwarelösungen kann diese Dokumentation zu einer schrittweisen Bewertung beitragen: zunächst feststellen, welche Abhängigkeit vom Legacy-System besteht, und danach beurteilen, welcher dokumentierte Ansatz zu dieser Abhängigkeit passt. Das Ergebnis kann auch sein, dass ein genanntes Muster nicht zur verfügbaren Schnittstelle oder zur gewünschten Verantwortlichkeit passt. Gerade dieses Ergebnis verringert die Wahrscheinlichkeit, dass eine Integrationsentscheidung ausschließlich auf Terminologie beruht. Die Untermauerung bleibt nur dann brauchbar, wenn sie sich auf die vorgesehene Legacy-Entkopplung bezieht und nicht nur auf ein allgemeines Architekturbild.
Quellen zu diesem Abschnitt: Laravel HTTP Client & Resilience Documentation
Wichtige Überlegungen für eine sichere Legacy-API-Integration
Die operative Steuerung einer gesicherten Legacy-Anbindung wird konkret, wenn die technische Route auch nachvollziehbar und steuerbar ist.
- Machen Sie Beobachtbarkeit und Sicherheitsgovernance nachweisbar: Einheitliches Distributed Tracing mit W3C Trace Context oder Correlation IDs schafft eine gemeinsame Methode, um Zusammenhänge in einem Integrationsfluss festzuhalten. Damit wird nicht nur das Verhalten einer einzelnen Schicht betrachtet, sondern ein Ereignis in der Kette kann demselben Kontext zugeordnet werden. Für Betrieb und Untersuchung ist dies relevant, wenn Datenverkehr mehrere Schichten durchläuft und verschiedene Parteien einen Teil der Route verwalten.
Die automatisierte Überwachung von mTLS-Zertifikaten gehört zur selben Steuerungsfrage. Zertifikate sind Teil der gesicherten Kommunikation; ihr Status kann daher nicht losgelöst von der Verfügbarkeit der Anbindung betrachtet werden. Wenn diese Überwachung nicht strukturell eingerichtet ist, entsteht ein operatives Risiko, das erst sichtbar wird, wenn die gesicherte Route nicht mehr wie erwartet funktioniert. Die Kosten liegen dabei nicht nur in der technischen Wiederherstellung, sondern auch im Zeitverlust bei der Feststellung, welches Glied verantwortlich ist.
Neben der Beobachtbarkeit erfordert die Anbindung eine nachweisbare Ausrichtung an ISO-27001- und NIS2-Richtlinien. Diese Ausrichtung betrifft das Sichtbarmachen der Beziehung zwischen der Integration, der Sicherheitsgovernance und der dokumentierten Vorgehensweise; sie ist nicht dasselbe wie eine allgemeine Behauptung, dass eine Umgebung automatisch einer Norm oder Richtlinie entspricht. In einem iterativen Ansatz können Tracing, Zertifikatsüberwachung und diese Ausrichtung als separate Kontrollpunkte bewertet werden, damit offene Fragen nicht unter einer umfassenden Lieferung verborgen bleiben.
Die endgültige Grenze der Beherrschbarkeit ist konkret: Ohne einheitliche Correlation IDs, überwachte mTLS-Zertifikate und dokumentierte Ausrichtung an relevanten Richtlinien kann eine Störung in der gesicherten Kette nicht nachweisbar einem Verantwortlichen und einem Kontrollpunkt zugeordnet werden.
Quellen zu diesem Abschnitt: RFC 9110: HTTP Semantics
Dieser Artikel stellt keine Rechtsberatung dar. Die geltenden Verpflichtungen hängen vom Zweck, der Funktionalität, dem Nutzungskontext und der Risikoklassifizierung des Systems ab. Lassen Sie die konkrete Anwendung vor dem Einsatz in der Produktion rechtlich prüfen.
