
Een gefaseerde aanpak voor veilige mobiele app-ontwikkeling zonder controleverlies vereist dat server-side autorisatie en gegevensopslag in native kluizen vanaf dag één zijn geïmplementeerd. Complexe client-hardening kan worden uitgesteld, mits er robuuste backend-controles zoals rate limiting actief zijn.
Gefaseerde Veiligheid bij Mobiele App-ontwikkeling
Bij het plannen van een gefaseerde mobiele app-release is het essentieel om een balans te vinden tussen snelheid en veiligheid. Dit artikel biedt inzicht in hoe organisaties een Minimum Viable Secure Release (MVSR) kunnen realiseren zonder concessies te doen aan de beveiliging.
- Zorg voor server-side autorisatie en invoervalidatie als harde beveiligingsgrens.
- Implementeer veilige opslag van tokens en persoonsgegevens in native kluizen vanaf de eerste release.
- Faseer complexe client-hardening, maar zorg voor sterke backend-controles zoals rate limiting.
- Gebruik bewezen framework-componenten om de introductie te versnellen en kwetsbaarheden te verminderen.
Security-by-design als basis voor veilige mobiele app-ontwikkeling
Security-by-design betekent bij een maatwerk mobiele app dat beveiligingskeuzes deel uitmaken van de eerste afbakening van de release, niet van een controlelaag vlak voor publicatie. Daarmee verschuift de centrale vraag van «wat kunnen we later nog repareren?» naar «welke bescherming hoort onlosmakelijk bij deze eerste functie en deze gegevens?». Die afbakening voorkomt dat een team eerst een werkende gebruikersstroom bouwt en pas daarna ontdekt dat opslag, toegang of controleerbaarheid opnieuw ontworpen moeten worden. Herwerk ontstaat juist wanneer beveiliging pas wordt toegevoegd nadat gegevensstromen, sessies en schermgedrag al zijn vastgelegd.
De classificatie van bedrijfs- en persoonsgegevens bepaalt hoeveel ruimte er voor fasering bestaat. Voor toepassingen in de gezondheidszorg of financiële sector horen volledige encryptie-at-rest en auditlogging vanaf dag één bij de release. Die maatregelen zijn in dat geval geen uitbreidingen voor een latere versie, maar randvoorwaarden voor de toelaatbare verwerking. Bij een interne app voor taakregistratie kan geavanceerde bescherming tegen manipulatie van de app daarentegen worden ingepland voor een volgende fase. Het verschil zit niet in de wens om sneller op te leveren, maar in de aard van de data en het risico dat de eerste release introduceert.
Voor controle onder tijdsdruk werkt een vooraf bepaalde baseline alleen wanneer die herhaalbaar wordt getoetst. Geautomatiseerde CI/CD-beveiligingspijplijnen met Static Application Security Testing (SAST) en dependency-checks (SCA) maken beveiligingscontrole onderdeel van iedere release. Zo kan een team doorontwikkelen zonder dat bekende problemen ongemerkt terugkeren in de minimale baseline. Dit geeft ook een concreet gesprekspunt tussen productverantwoordelijken en techniek: een release is niet alleen functioneel gereed, maar moet de vastgelegde controles doorstaan.
Fasering wordt onveilig zodra uitstel onbegrensd blijft. Ontbrekende controles zoals rate limiting of time-outs bij sessie-inactiviteit kunnen niet vrijblijvend op een later wensenlijstje belanden. Als een controle tijdelijk ontbreekt, vraagt dat om een server-side mitigerende maatregel, een formeel aangewezen eigenaar en een bindende datum waarop herstel plaatsvindt. Zonder die drie elementen verandert een tijdelijke keuze in een onbekend operationeel risico. Security-by-design levert dus vooral bestuurbaarheid op: de organisatie maakt vooraf zichtbaar wat in productie mag, wat later volgt en welke bescherming de tussenperiode draagt.
Bronnen bij deze sectie: nist.gov, cisecurity.org
De spanning tussen snelheid en controle bij mobiele app-lanceringen
De druk om snel te lanceren ontstaat vaak vanuit een concrete bedrijfsbehoefte: een nieuwe mobiele werkwijze moet beschikbaar komen, terwijl de organisatie tegelijkertijd grip wil houden op toegang tot gegevens en naleving van eisen. Bij mobiele software is die spanning scherper dan bij een interne omgeving die volledig onder eigen beheer staat. De client draait op apparaten van eindgebruikers. Daardoor kunnen de binaire code en lokaal opgeslagen gegevens worden geïnspecteerd of via reverse engineering worden onderzocht. De mobiele client is dus geen vertrouwde plek om bescherming alleen aan over te laten.
Een Minimum Viable Secure Release maakt die realiteit hanteerbaar. Het uitgangspunt is niet dat elke denkbare verdedigingslaag al in de eerste versie aanwezig moet zijn. Wel is een direct afdwingbare ondergrens nodig voor de functie die daadwerkelijk wordt vrijgegeven. Wanneer die grens pas tijdens de laatste testweek wordt bepaald, ontstaat het risico dat functionaliteit en beveiliging elkaar gaan blokkeren. Een planning die vanaf het begin onderscheid maakt tussen releasevoorwaarden en latere uitbreidingen, voorkomt dat snelheid wordt gekocht met onbeheerde blootstelling.
De omgang met tokens en sessies laat zien waarom compliance en snelheid niet los van elkaar kunnen worden gepland. Geheime tokens en sessiesleutels horen uitsluitend thuis in de native platformkluizen: iOS Keychain en Android Keystore. In combinatie met een korte token-levensduur via Laravel Sanctum beperkt dit de blootstelling wanneer een apparaat verloren raakt of met malware te maken krijgt. Een snelle eerste release die dergelijke geheimen als gewone lokale gegevens behandelt, creëert een risico dat niet door een later extra scherm of een volgende functionele iteratie wordt opgelost.
Ook de keuze tussen bestaande componenten en zelfbouw beïnvloedt de doorlooptijd. Bewezen first-party bibliotheken, zoals Laravel Sanctum of Passport, kunnen de introductie versnellen en de kans op kwetsbaarheden verlagen vergeleken met eigen cryptografische of authenticatielogica. Dat is geen argument om blind op een framework te vertrouwen. Het is wel een reden om de beschikbare Laravel-componenten mee te nemen in de afbakening van de eerste release, zodat het team niet onder deadline druk een eigen beveiligingsmechanisme hoeft te improviseren.
Bronnen bij deze sectie: owasp.org, cisecurity.org
Wanneer is een gefaseerde mobiele app-release zinvol?
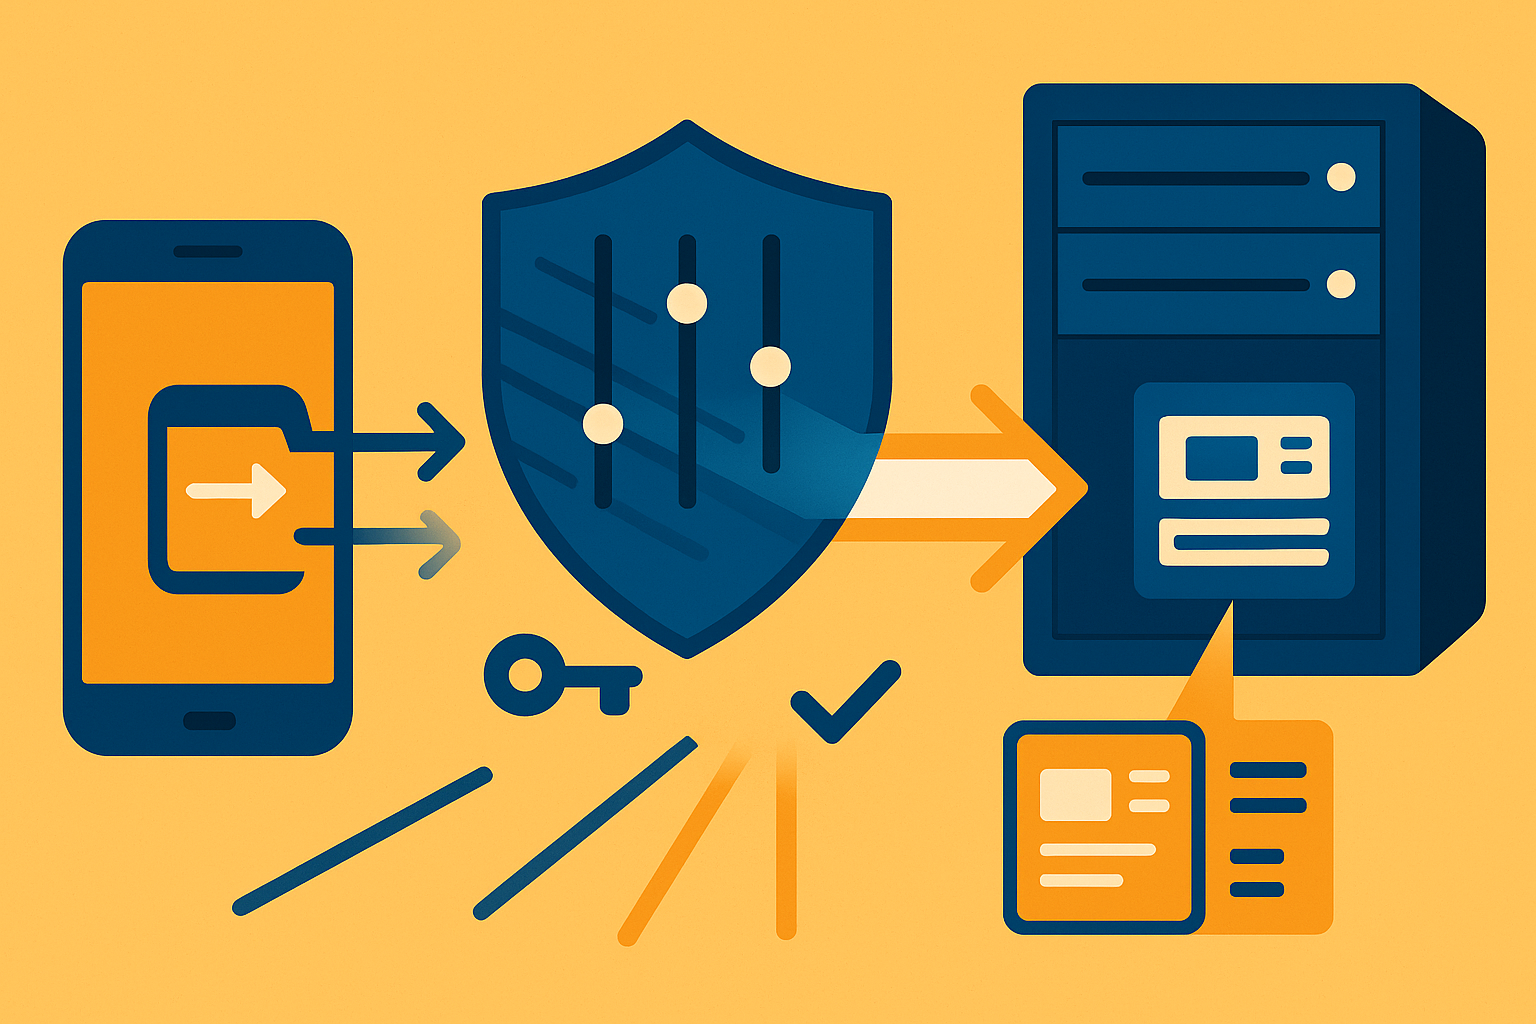
Een gefaseerde release past wanneer een organisatie de eerste bedrijfsfunctie al wil gebruiken, maar aanvullende bescherming of complexiteit niet verantwoord in dezelfde oplevering kan afronden. De voorwaarde is dat de eerste fase zelfstandig beheersbaar blijft. Dat betekent dat de mobiele client niet rechtstreeks een legacy ERP-database blootlegt en dat de vrijgegeven functie niet afhankelijk is van onbewezen aannames over autorisatie of gegevensverwerking. Fasering is daarmee geen verkapte route om controles over te slaan, maar een manier om de grens van de eerste productieversie kleiner en controleerbaar te maken.
Een dedicated Backend-for-Frontend (BFF) in Laravel kan die grens ondersteunen. De BFF vormt dan de laag tussen de mobiele app en de bestaande ERP-omgeving. Met strikte token abilities en DTO-validatie kan de organisatie per fase bepalen welke clientfunctionaliteit toegang krijgt tot welke server-side mogelijkheden. De mobiele app hoeft daardoor niet meteen alle bestaande gegevens of processen te kennen. Nieuwe schermen en functies kunnen vervolgens worden toegevoegd zonder directe toegang vanuit de client tot de legacy database als uitgangspunt te nemen.
Deze opzet is vooral bruikbaar wanneer de eerste release bewust beperkt blijft tot een afgebakende mobiele taak, terwijl de achterliggende omgeving breder en ouder is. Het team kan dan de beschikbaar gestelde clientfunctionaliteit uitbreiden in stappen, binnen de regels die de BFF afdwingt. De technische architectuur ondersteunt zo de productkeuze om niet alles tegelijk vrij te geven. De controle zit daarbij niet in het aantal fasen, maar in de vraag of iedere fase een heldere, afzonderlijk begrensde toegang heeft.
Het tegenovergestelde risico is het Alles-of-Niets-syndroom. Daarbij worden zware eisen rond geavanceerde RASP- en obfuscatietechnieken als voorwaarde voor de volledige applicatie behandeld. Het project kan daardoor stilvallen, waarna management alsnog een last-minute go-live forceert. Juist dan kunnen elementaire maatregelen zoals token-expiratie en data-encryptie verdwijnen. Een gefaseerde aanpak doorbreekt die dynamiek door fundamentele bescherming niet onderhandelbaar te maken en geavanceerde clientbescherming alleen uit te stellen wanneer de eerste fase via de backend afdoende begrensd is.
Ook na vrijgave blijft transparantie onderdeel van de keuze. Een Software Bill of Materials (SBOM), geautomatiseerd dependency management en heldere SLA’s voor het binnen 48 uur patchen van zero-day kwetsbaarheden maken zichtbaar welke afhankelijkheden in gebruik zijn en hoe een spoedcorrectie wordt opgepakt. Dat geeft management een operationeel referentiepunt naast de initiële releaseplanning: niet alleen wat gaat nu live, maar ook hoe de applicatie daarna onder beheer blijft.
Bronnen bij deze sectie: owasp.org
Belangrijkste evaluatiecriteria voor een veilige mobiele app-release
Onder tijdsdruk geven formele criteria een releasebesluit meer houvast dan een algemene beoordeling dat de app «voldoende getest» is. De onderstaande criteria onderscheiden de minimale bescherming van aanvullende verdedigingslagen en leggen vast hoe de app vóór vrijgave technisch wordt beoordeeld.
| Evaluatiecriterium | Wat het criterium bepaalt | Betekenis voor de eerste release |
|---|---|---|
| Baseline voor mobiele beveiliging | MASVS-L1 definieert de niet-onderhandelbare baseline voor opslag, communicatie en authenticatie. | De release wordt niet beoordeeld op alleen functionele voltooiing. De controles voor deze drie domeinen vormen de minimale ondergrens. Hierdoor kan een team gericht bepalen welke openstaande werkzaamheden de vrijgave blokkeren en welke werkzaamheden niet tot die baseline behoren. |
| Verhoogd risicoprofiel | MASVS-L2 biedt aanvullende defense-in-depth voor apps met een verhoogd risicoprofiel. | Dit criterium voorkomt dat aanvullende bescherming zonder risico-inschatting automatisch als voorwaarde voor iedere eerste release wordt behandeld. Tegelijk voorkomt het de omgekeerde fout: een app met een verhoogd profiel beoordelen alsof de L1-baseline voldoende context geeft. |
| Formele beoordeling vóór vrijgave | De beoordeling omvat binaire analyse, netwerkinspectie en kwetsbaarheidsbeoordeling. | De controle richt zich op de werkelijk te verspreiden mobiele applicatie en het gedrag tijdens communicatie, niet uitsluitend op een beoordeling van broncode of ontwerpdocumentatie. Daarmee krijgt de release een toetsmoment op de vorm waarin gebruikers de app ontvangen. |
| Pass/fail-grens | De formele evaluatie werkt met strikte pass/fail-criteria. | Het besluit vraagt om expliciete uitkomsten. Een bevinding kan daardoor niet blijven hangen als een onduidelijk restpunt tussen product, techniek en beheer. De organisatie kan vooraf vastleggen welke resultaten nodig zijn voordat de app beschikbaar komt. |
Bronnen bij deze sectie: owasp.org, nist.gov
Een gestructureerd raamwerk voor gefaseerde mobiele app-releases
Gebruik onderstaande volgorde om de eerste productieversie vanuit de werkelijke vertrouwensgrens op te bouwen. Het raamwerk begint niet bij de schermen van de app, maar bij wat de server wel en niet accepteert. Daardoor blijven de mobiele client en de Laravel-backend ieder op hun juiste plaats in de beveiligingsopzet.
- 1. Leg de server-side vertrouwensgrens vast. Definieer per mobiele handeling welke autorisatie op de server wordt afgedwongen. Expliciete Laravel Policies bepalen of een actie is toegestaan; Form Requests valideren de aangeleverde gegevens. Dit zijn controles die de backend uitvoert, ook wanneer een aanroep niet via de bedoelde gebruikersinterface komt. Zo wordt autorisatie gekoppeld aan de daadwerkelijk ontvangen API-aanroep, in plaats van aan wat een scherm in de app al dan niet verbergt.
- 2. Behandel clientvalidatie als gebruikersondersteuning, niet als toegangscontrole. Validatie in de mobiele interface kan nuttig zijn voor de bediening, maar vormt geen betrouwbare beschermingsgrens. Een aanvaller kan die interface omzeilen door directe API-aanroepen te doen. Plan de eerste fase daarom rond server-side Policies en Form Requests. Een scherm dat een actie niet toont, is geen bewijs dat die actie via de backend ook wordt geweigerd.
- 3. Sluit het patroon uit waarbij de client als kluis fungeert. Maak expliciet dat gevoelige API-tokens en onversleutelde persoonsgegevens niet thuishoren in lokale SharedPreferences of in broncode. Dat patroon rust op de onjuiste aanname dat een mobiele binary ontoegankelijk is. Neem deze uitsluiting op als harde releasevoorwaarde: wat op het apparaat wordt geplaatst, kan niet worden beschouwd als verborgen enkel omdat het in de applicatie is verpakt.
- 4. Koppel iedere fase aan een kleiner server-side toegangsoppervlak. Voeg in een volgende fase alleen de mobiele acties toe waarvoor autorisatie en invoervalidatie al zijn vastgelegd. De planning draait dan niet om een willekeurige indeling in versies, maar om controleerbare uitbreiding van toegestane handelingen. Zo blijft duidelijk welke API-aanroepen de huidige client mag uitvoeren en welke nog buiten de releasegrens vallen.
- 5. Beoordeel wijzigingen op de grens tussen client en backend. Een nieuwe mobiele functie is pas een geschikte kandidaat voor vrijgave wanneer de bijbehorende server-side regels en validatie aanwezig zijn én de functie geen gevoelige gegevens of tokens op een onbeschermde lokale plek introduceert. Deze beoordeling maakt de overdracht tussen mobiele ontwikkeling en Laravel-architectuur concreet, zonder te vertrouwen op aannames over de client.
Bronnen bij deze sectie: owasp.org, nist.gov, cisecurity.org
Veelgestelde vragen over gefaseerde mobiele app-releases
De vragen rond fasering gaan doorgaans niet over het nut van een volgende versie, maar over de grens waarbinnen uitstel nog verantwoord blijft. De antwoorden hieronder maken onderscheid tussen het verkleinen van de opleveromvang en het verlagen van de bescherming van wat al in productie komt.
- “Als de deadline vaststaat, kunnen we dan beveiliging tijdelijk verminderen?” Onder tijdsdruk kan de functionele scope worden verkleind: minder schermen en minder API-routes in de eerste release. De beveiliging van de API-routes die wel worden opgeleverd blijft echter onderdeel van de eerste fase. Snelle marktvalidatie wordt dan bereikt door minder functionaliteit beschikbaar te maken, niet door een route met minder bescherming te publiceren. Dit houdt de relatie tussen wat de app kan en wat de backend beschermt overzichtelijk.
- “Moet iedere vorm van client-side hardening vóór dag één gereed zijn?” Niet iedere geavanceerde vorm van client-resilience hoeft per definitie in de eerste fase te vallen. Actieve rootdetectie of certificate pinning kan worden doorgeschoven wanneer de backend-API in de tussenliggende periode strikte rate limiting, payload-validatie en korte token-levensduur afdwingt. Deze server-side maatregelen zijn dan geen vervanging voor een geplande latere verbetering, maar de begrenzing die de eerste versie draagbaar maakt.
- “Betekent uitstel dat het risico verdwijnt zolang de functie beperkt blijft?” Nee. Uitstel is alleen verdedigbaar binnen de genoemde backendcontroles. Rate limiting beperkt de ruimte voor herhaalde aanroepen, payload-validatie beoordeelt wat de API ontvangt en een korte token-levensduur beperkt de tijd waarin een token bruikbaar is. De keuze blijft daarom afhankelijk van de concrete route, de gegevens die deze verwerkt en de server-side bescherming die aantoonbaar actief is.
- “Wordt een eerste release niet te klein voor bruikbare validatie?” Een beperkte eerste scope kan juist een bruikbare afbakening zijn wanneer deze de gewenste mobiele taak omvat en slechts een kleiner aantal schermen en API-routes bevat. De discussie verschuift dan van een onrealistische volledige lancering naar de vraag welke specifieke handelingen nu waardevol zijn én binnen de beschikbare beveiligingsgrens passen. Verdere client-side hardening en aanvullende functionaliteit krijgen vervolgens een eigen plaats in de planning.
Bronnen bij deze sectie: owasp.org, cisa.gov, cisecurity.org
Belangrijke lessen voor veilige mobiele app-releases
De kwaliteit van een gefaseerd releasebesluit blijkt uit de artefacten die de organisatie vóór productie kan overleggen. Die maken het verschil tussen een planning met veronderstellingen en een release waarvan bescherming, openstaand werk en verificatie navolgbaar zijn.
- Maak de minimale baseline traceerbaar. Leg in een gedetailleerde Security Traceability Matrix per OWASP MASVS-L1-eis vast welke client- en server-side maatregel in de Laravel-architectuur is toegepast. Hiermee ontstaat een rechtstreeks spoor tussen de vereiste controle en de gekozen uitvoering. Voor management en technische beoordeling wordt daardoor zichtbaar welke maatregelen daadwerkelijk onderdeel zijn van de eerste release, in plaats van alleen als algemene beveiligingsintentie te zijn beschreven.
- Gebruik de matrix ook voor eigenaarschap en wijzigingen. Een traceerbaar overzicht laat zien waar een maatregel is belegd: aan clientzijde, aan serverzijde of in beide. Bij een nieuwe release of een aangepaste mobiele functie kan het team daardoor gericht beoordelen welke MASVS-L1-eisen opnieuw geraakt worden. Dit ondersteunt controle over de iteratieve aanpak, omdat wijzigingen niet uitsluitend worden beoordeeld op hun functionele effect.
- Sluit productielancering af met onafhankelijke verificatie. Een onafhankelijk penetratietestrapport met formele hertestattestatie levert bewijs dat ontdekte High- en Critical-kwetsbaarheden vóór productielancering aantoonbaar zijn verholpen. Het gaat daarbij niet alleen om de eerste bevindingen, maar juist om de vaststelling na herstel. Zo blijft een correctie geen onbevestigde toezegging in de laatste fase van het project.
- Hanteer een harde financiële en operationele grens. Een release waarin High- of Critical-kwetsbaarheden nog openstaan zonder formele hertestattestatie, verplaatst onzekerheid naar de productiefase. Dan kan de organisatie de kosten van herstel, mogelijke verstoring en de gevolgen voor vertrouwelijke gegevens niet onderbouwen als een aanvaardbaar restrisico. De concrete grens voor lancering blijft daarom: geen productieversie zolang die aantoonbare hertest ontbreekt.
Bronnen bij deze sectie: owasp.org, nist.gov, nist.gov
