
Monitoring, incidentbeheer en operationele beslissingen in AI-ondersteunde kernprocessen vereisen een duidelijke scheiding van verantwoordelijkheden. IT of een managed services partner moet het technisch systeemeigenaarschap dragen, terwijl de business unit verantwoordelijk is voor het functioneel proceseigenaarschap. Dit zorgt ervoor dat IT zich richt op infrastructuurstabiliteit en de business unit op de acceptatie van procesuitkomsten.
Eigenaarschap van AI-continuïteit in kernprocessen
Het artikel behandelt de noodzaak van een gestructureerde aanpak voor eigenaarschap in AI-ondersteunde kernprocessen, waarbij technische en functionele verantwoordelijkheden duidelijk worden gescheiden.
- Technisch systeemeigenaarschap moet bij IT of een managed services partner liggen voor infrastructuurstabiliteit.
- Functioneel proceseigenaarschap moet bij de business unit liggen voor inhoudelijke acceptatiecriteria.
- AI-incidentbeheer vereist uitgebreide telemetrie om de oorzaak van kwaliteitsverval te traceren.
- Een duidelijke escalatieroute moet leiden tot beslissingen over de voortzetting van AI-processen.
Wie is verantwoordelijk voor AI-continuïteit in kernprocessen?
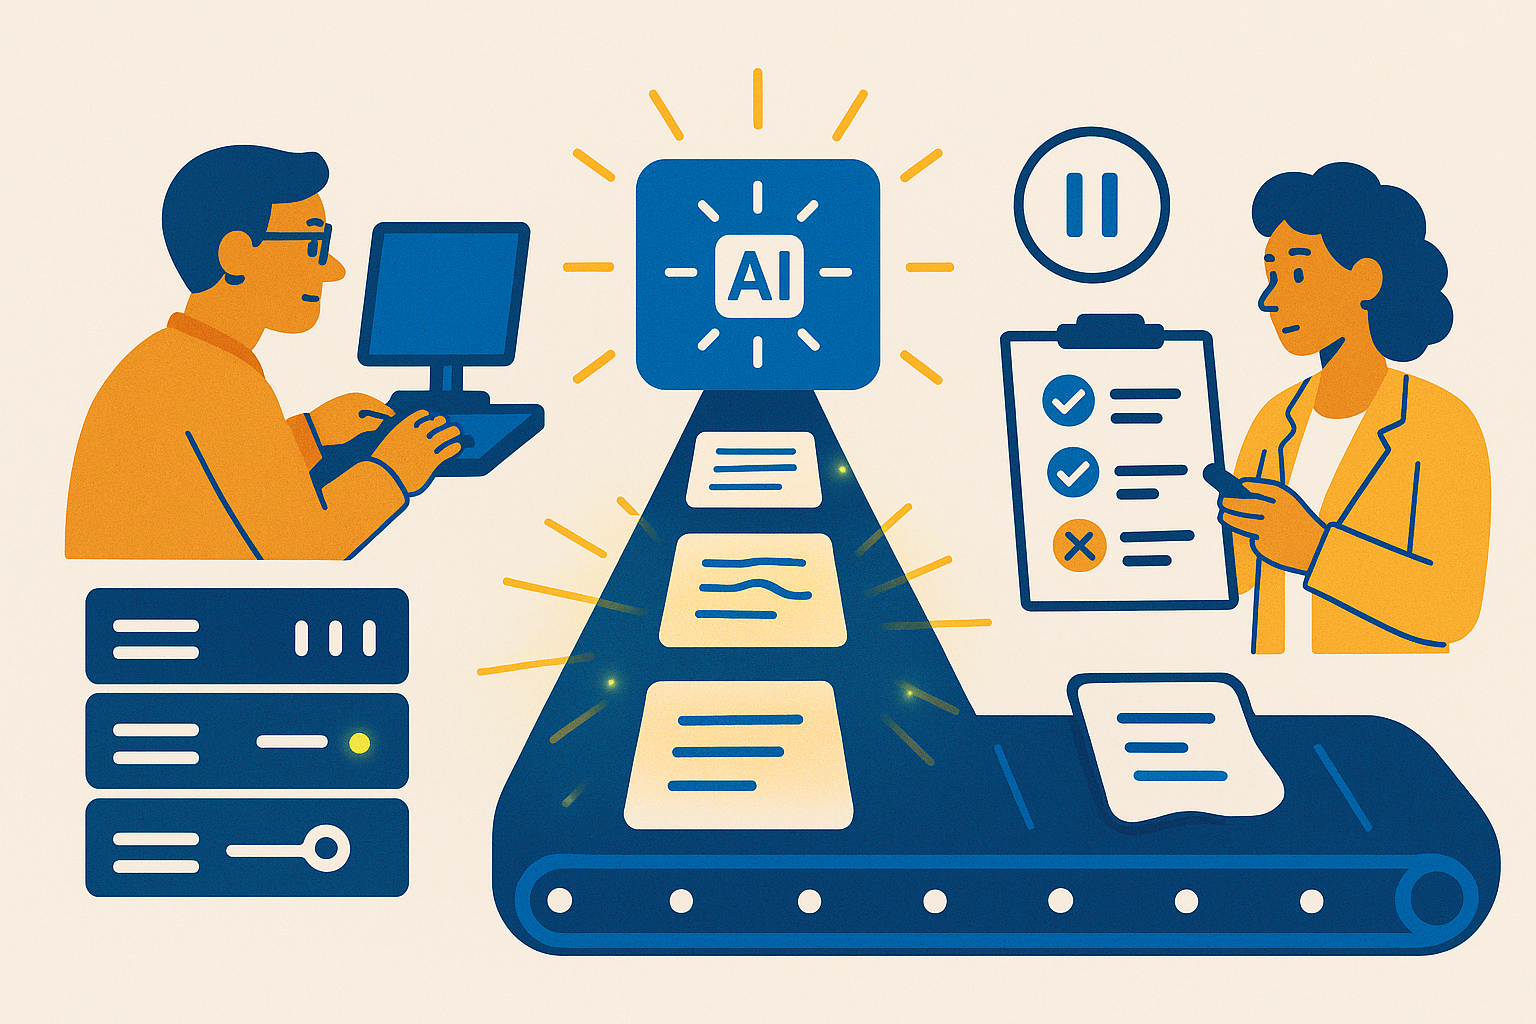
AI-continuïteit vraagt om twee expliciet onderscheiden vormen van eigenaarschap. Het technisch systeemeigenaarschap ligt bij IT of bij een managed-servicespartner. Daaronder vallen de stabiliteit van de onderliggende applicatie en de technische signalen die aantonen of de voorziening bereikbaar en uitvoerbaar blijft. Het functioneel proceseigenaarschap ligt bij de business unit die verantwoordelijk is voor het procesresultaat. Die partij bepaalt dus niet alleen of een uitkomst technisch is geleverd, maar ook of die uitkomst inhoudelijk binnen de afgesproken acceptatiecriteria valt.
Deze verdeling voorkomt dat een kwaliteitsprobleem tussen teams blijft hangen. IT kan vaststellen dat een koppeling reageert en dat technische onderdelen beschikbaar zijn, terwijl de business unit ziet dat de geproduceerde inhoud niet meer bruikbaar is voor het proces. Beide waarnemingen kunnen tegelijk waar zijn. Door de rollen te scheiden, wordt duidelijk wie welke vraag beantwoordt: IT behandelt de stabiliteit van het systeem; de business unit accepteert, verwerpt of corrigeert de betekenis van de AI-uitvoer.
De mate van autonomie bepaalt hoe scherp deze grens moet zijn. Wanneer AI uitsluitend conceptvoorstellen aanlevert die een medewerker beoordeelt, blijft menselijke validatie onderdeel van de processtap. Wanneer AI zelfstandig transacties boekt, zijn aanzienlijk strengere programmatische validatielagen en harde grenzen in de backend aan de orde. De business owner blijft in beide situaties de aangewezen rol om de acceptatie van uitkomsten te beoordelen, maar de gevolgen van die beoordeling verschillen sterk. Bij autonome verwerking gaat het niet alleen om een onjuist voorstel, maar om een verwerking die al effect heeft binnen het proces.
Daarom heeft een benoemde business owner ook een concrete interventiebevoegdheid nodig: het AI-subsysteem tijdelijk kunnen uitschakelen wanneer de inhoudelijke kwaliteit niet meer aanvaardbaar is. Dat is geen technische beoordeling van de oorzaak en ook geen vervanging van IT-eigenaarschap. Het is een procesbesluit om verdere ongeschikte uitvoer te stoppen terwijl onderzoek en herstel plaatsvinden. Zonder die bevoegdheid kan een technisch beschikbaar systeem ongewenste procesuitkomsten blijven produceren, omdat niemand formeel kan besluiten de AI-stap stil te zetten.
Continuïteit omvat bovendien wat er na de lancering gebeurt. Veranderend invoergedrag kan kwaliteitsdegradatie veroorzaken die zonder vaste golden datasets en geautomatiseerde regressietests niet tijdig zichtbaar wordt. De technische eigenaar kan die controles ondersteunen; de functionele eigenaar bepaalt welke uitkomsten de referentie vormen en wanneer afwijking niet langer acceptabel is. Zo wordt eigenaarschap gekoppeld aan de werkelijke verantwoordelijkheid voor infrastructuurstabiliteit én proceskwaliteit.
Bronnen bij deze sectie: NIST AI Risk Management Framework (AI RMF 1.0)
Waarom traditioneel incidentbeheer tekortschiet voor AI-workflows
Traditioneel incidentbeheer is meestal ingericht op technische afwijkingen die zich duidelijk laten herkennen: een foutstatus, een niet-beschikbare voorziening of een verwerking die vastloopt. Bij een AI-workflow kan de technische keten echter een succesvolle respons geven terwijl de inhoudelijke uitkomst afwijkt van wat het proces nodig heeft. Een HTTP 200-status zegt dan dat een antwoord is teruggegeven, niet dat dat antwoord inhoudelijk juist, volledig of bruikbaar is. Daardoor ontstaat een andere categorie incident: een stil kwaliteitsverval dat niet zichtbaar wordt in uitsluitend technische signalen.
Een mogelijk verloop laat zien waarom dit operationeel lastig is. Een externe LLM-provider kan een modelwijziging doorvoeren. De integratie blijft reageren, maar de betekenis van de uitvoer verschuift licht. Wanneer IT alleen HTTP 200-statussen volgt, blijft die verandering buiten beeld. In het beschreven scenario leidt dat tot foutief gegenereerde staffelkortingen die in een ERP-systeem worden weggeschreven. Klachten over verkeerde facturen volgen pas nadat de onjuiste uitvoer al procesgevolgen heeft gehad. Dan ontstaat niet alleen herstelwerk, maar ook onduidelijkheid tussen operations, IT en de externe softwarepartner over wie had moeten ingrijpen.
AI-incidentbeheer heeft daarom informatie nodig die de technische gebeurtenis met de inhoudelijke uitkomst verbindt. Voor elk AI-beslismoment kan uitgebreide telemetrie payload-parameters, promptversies, model-embeddings en confidence scores vastleggen. Bij kwaliteitsverval maakt die registratie het mogelijk te onderzoeken of veranderde brondata, een externe LLM-update of integratielogica de aanleiding vormt. Dat is een ander uitgangspunt dan alleen constateren dat een koppeling bereikbaar is: het onderzoek richt zich op de herleidbaarheid van een besluit dat binnen een bedrijfsproces is gebruikt.
Ook de afspraken over dienstverlening veranderen daardoor van karakter. Een Service Level Agreement die alleen hosting-uptime behandelt, raakt niet automatisch aan een kwaliteitsregressie van AI-uitvoer. Voor deze situatie kunnen afspraken naast beschikbaarheid ook responstijden op AI-specifieke kwaliteitsregressies, prompt-onderhoud en periodieke evaluaties omvatten. Daarmee wordt vooraf vastgelegd dat een inhoudelijke afwijking als operationele gebeurtenis kan worden behandeld, ook wanneer er geen klassieke technische foutmelding is.
Als niemand vanuit de business bevoegd is om het AI-onderdeel tijdelijk uit te schakelen, kan het proces met afwijkende uitvoer doorgaan terwijl teams nog onderzoeken wat er is veranderd. Bij verkeerde facturen stapelen de gevolgen zich dan op in plaats van dat de incidentrespons de verdere verwerking begrenst.
Bronnen bij deze sectie: NIST AI Risk Management Framework (AI RMF 1.0)
Wanneer is eigenaarschap voor AI-continuïteit cruciaal?
De druk op eigenaarschap neemt toe zodra AI niet slechts een ondersteunend voorstel oplevert, maar een schakel vormt in de voortgang van een kernproces. Dat geldt vooral wanneer een proces afhankelijk wordt van een externe AI-provider. Een modelwijziging of een beperking van het aantal toegestane verzoeken kan dan direct doorwerken in het proces, wanneer er geen modulaire abstractielaag of proxy rond publieke AI API’s aanwezig is. De afhankelijkheid is dan niet alleen commercieel of technisch; zij bepaalt of het proces bij een externe wijziging kan blijven functioneren.
In die situatie volstaat een enkele verantwoordelijke niet. Continuïteitsborging rust op drie elkaar aanvullende pijlers. De eerste is deterministische applicatiebewaking van wachtrijen en API-gateways. De tweede is probabilistische kwaliteitsmonitoring van datadrift en extractie-accuratesse. De derde bestaat uit formele interventies via runbooks en escalatieroutes. Deze onderdelen hebben een verschillend doel: beschikbaarheid volgen, afwijkende uitvoer herkennen en vastleggen wie bij een afwijking handelt.
De externe afhankelijkheid maakt die driedeling zichtbaar. Een technische storing of rate limit kan een direct beschikbaarheidsvraagstuk zijn. Een gewijzigde modeluitkomst kan daarentegen technische bereikbaarheid combineren met een minder bruikbare inhoudelijke uitkomst. Een runbook en escalatieroute verbinden beide situaties aan een besluit over de processtap. Daarmee ontstaat een plaats voor de vraag of het AI-onderdeel moet worden onderbroken, onderzocht of weer in gebruik kan worden genomen, in plaats van uitsluitend een melding over een externe API.
Een architectuur met geautomatiseerde fallbacks kan de beschikbaarheid van het proces ondersteunen wanneer een externe provider verandert of begrenst. De aanwezigheid daarvan neemt het eigenaarschapsvraagstuk niet weg. Iemand moet nog steeds bepalen welke fallback in de procescontext aanvaardbaar is en wanneer een afwijking als incident geldt. Juist wanneer de technische keten alternatieven biedt, blijft een formele beslissing over inhoudelijke acceptatie nodig.
Eigenaarschap verdient dus de meeste expliciete uitwerking waar autonomie, externe afhankelijkheid en procesgevolgen samenkomen. Daar raken applicatiebewaking, kwaliteitscontrole en formele interventie elkaar; een onduidelijke grens tussen die verantwoordelijkheden vertraagt de reactie wanneer de normale verwerking onder druk staat.
Bronnen bij deze sectie: NIST AI Risk Management Framework (AI RMF 1.0)
Belangrijke factoren bij het verdelen van eigenaarschap
De verdeling van eigenaarschap bepaalt niet alleen wie een melding ontvangt, maar ook welke afweging het proces maakt tussen verwerkingssnelheid, menselijke controle en formele wijzigingsdiscipline. Onderstaande vergelijking maakt zichtbaar welke consequentie elke keuze heeft voor AI-ondersteunde processen.
| Factor | Spanning bij de keuze | Betekenis voor eigenaarschap |
|---|---|---|
| Snelheid van verwerking | Geautomatiseerde straight-through processing ondersteunt snelle doorloop. Menselijke validatie-interacties bij grensgevallen voegen controle-overhead en personeelskosten toe. | De rol die de procesuitkomst accepteert, moet bepalen wanneer snelheid de voorrang krijgt en wanneer een grensgeval menselijke beoordeling vraagt. Die keuze is functioneel: zij gaat over de aanvaardbaarheid van de verwerking, niet alleen over de beschikbaarheid van de techniek. |
| Controle bij grensgevallen | Een menselijke validatiestap kan afwijkende situaties onderscheppen, maar maakt de verwerking minder ongehinderd en vraagt inzet van medewerkers. | Eigenaarschap moet vastleggen wie de validatie-interactie uitvoert of accepteert en wie bevoegd is om de grens tussen automatische verwerking en menselijke beoordeling te wijzigen. Anders wordt een afwijkende uitkomst behandeld als een technisch probleem, terwijl de vraag feitelijk over procescontrole gaat. |
| Ruimte voor experimenten | AI nodigt uit tot experimenteren en innovatie. In processen met grote operationele gevolgen staat daar governance-frictie tegenover. | Een formele rolverdeling maakt zichtbaar wie mag besluiten over veranderingen die van een experiment naar reguliere procesverwerking gaan. Dat beperkt niet per definitie het gebruik van AI, maar maakt de overgang naar een formeel beheerde toepassing expliciet. |
| Formele governance | RACI-matrices, release-audits en change approvals kosten tijd en voegen stappen toe aan veranderingen. | Deze activiteiten leggen vast wie uitvoert, wie eindverantwoordelijkheid draagt, wie wordt geraadpleegd en wie wordt geïnformeerd. Bij AI voorkomt dat dat een release of wijziging zonder duidelijke partij voor de inhoudelijke gevolgen in een kernproces terechtkomt. |
| Personeelsinzet | Meer menselijke validatie verlaagt de mate van automatische verwerking en brengt personeelskosten met zich mee; minder validatie verschuift het gewicht naar automatische besluitvorming. | De verdeling behoort de personele consequentie zichtbaar te maken. De business unit draagt de afweging over de inzet in het proces, terwijl de formele governance vastlegt hoe die afweging doorwerkt in wijzigingen en controles. |
Bronnen bij deze sectie: NIST AI Risk Management Framework (AI RMF 1.0)
Een praktisch raamwerk voor eigenaarschap in AI-processen
Een bruikbaar raamwerk vertrekt vanuit het onderscheid tussen een technisch groen dashboard en een inhoudelijk gezond proces. Leg de rolverdeling daarom in een RACI-matrix vast rond de AI-beslismomenten zelf, en verbind die matrix aan een expliciete escalatieroute. De volgende onderdelen geven die verdeling een operationele vorm.
- Maak AI-uitvoer een afzonderlijk controlepunt in de RACI-matrix. Conventionele Laravel-applicaties falen doorgaans deterministisch, bijvoorbeeld via HTTP-foutcodes of database-time-outs. AI-systemen kunnen probabilistisch en stil falen: een succesvolle technische respons kan toch hallucinerende of van de kwaliteitsnorm afwijkende inhoud bevatten. De RACI-matrix heeft daarom naast rollen voor technische signalen ook rollen nodig voor de beoordeling van inhoudelijke output. Daarmee is vastgelegd wie verantwoordelijk is voor de beoordeling van afwijkende AI-uitvoer en wie wordt geïnformeerd wanneer die beoordeling tot een incident leidt.
- Verdeel monitoring naar wat zij werkelijk kan aantonen. De weerbericht-illusie ontstaat wanneer dashboards uitsluitend serverstatistieken zoals CPU, geheugen en HTTP-statussen tonen. Zo’n dashboard kan groen blijven terwijl het kernproces inhoudelijk faalt door incomplete of hallucinerende antwoorden. In het raamwerk krijgt technische monitoring een duidelijke taak: zicht geven op de technische toestand. Daarnaast krijgt kwaliteitsmonitoring een afzonderlijke verantwoordelijke die vaststelt of de uitvoer aan de kwaliteitsnorm blijft voldoen. Deze scheiding voorkomt dat een groen technisch beeld als eindbeoordeling van het proces wordt gelezen.
- Maak van de escalatieroute een procesroute, geen doorstuurmechanisme. Een inhoudelijke afwijking moet kunnen leiden tot een herkenbare route van signalering naar beoordeling en interventie. De matrix benoemt wie bij een technisch signaal handelt, wie de proceskwaliteit beoordeelt en welke rol betrokken wordt wanneer de AI-uitvoer niet acceptabel is. Een escalatie heeft dan een vooraf bepaalde ontvanger en een vooraf bepaald besluitpunt, in plaats van een open vraag tussen IT en de business unit zodra de gevolgen zichtbaar worden.
- Koppel de bevoegdheid tot onderbreken aan de inhoudelijke beoordeling. Omdat technische beschikbaarheid en bruikbare output uiteen kunnen lopen, vraagt een kwaliteitsincident om een formele mogelijkheid om de AI-stap in het proces te onderbreken. De verantwoordelijke voor technische opvolging onderzoekt de technische context; de rol die de inhoudelijke norm bewaakt, bepaalt of de AI-uitvoer nog kan worden gebruikt. Daardoor blijft de interventie verbonden met de kwaliteitseis van het proces en niet met de vraag of een serverstatistiek rood kleurt.
Bronnen bij deze sectie: NIST AI Risk Management Framework (AI RMF 1.0)
Veelgestelde vragen over eigenaarschap in AI-processen
Bij de keuze tussen een externe AI-dienst en een maatwerk integratielaag keren vooral twee vragen terug. De antwoorden hangen samen met de gewenste mate van procescontrole en met wat er contractueel over beheer wordt vastgelegd.
- Waarom kan IT niet de enige eigenaar zijn?
IT kan de technische kant van een koppeling beheren, maar de keuze voor de integratievorm gaat verder dan technische beschikbaarheid. Kant-en-klare externe SaaS- of LLM-API’s kunnen een korte time-to-market bieden. Daar staat tegenover dat een maatwerk integratielaag in Laravel meer databeheersing, deterministische fallback-controle en continuïteitsborging kan bieden. De afweging betreft dus ook welke uitkomst en welke onderbreking van het proces acceptabel zijn. Dat zijn vragen die niet uitsluitend door de technische beheerrol kunnen worden beantwoord. De business unit heeft zicht op de betekenis van de uitvoer binnen het proces; IT kan de technische consequenties van de gekozen integratievorm beheren. Een verdeling van eigenaarschap voorkomt dat beide vragen bij één rol worden ondergebracht zonder dat die rol over alle relevante informatie beschikt. - Welke elementen horen in een SLA voor een AI-proces?
De beschikbare uitgangspunten schrijven geen vaste set SLA-elementen voor. Zij maken wel zichtbaar dat een SLA alleen geen vervanging is voor een expliciete verdeling van verantwoordelijkheden. Bij externe API-afhankelijkheid is het onderscheid tussen snelle ingebruikname en controle over continuïteit relevant. Aantoonbare architectuurexpertise kan zich uiten in robuuste fallbacks, asynchrone Laravel Queues en circuit breakers, zodat het kernproces operationeel kan blijven bij externe API-storingen. Voor contractuele afspraken betekent dit dat de organisatie eerst helder moet hebben welke continuïteitsrol zij bij de gekozen integratievorm verwacht en wie daarop aanspreekbaar is. Zonder die voorafgaande rolverdeling blijft een SLA een beschikbaarheidsafspraak zonder helder antwoord op de vraag wie over de procesgevolgen beslist.
Bronnen bij deze sectie: NIST AI Risk Management Framework (AI RMF 1.0)
Belangrijkste overwegingen voor AI-continuïteitseigenaarschap
De bruikbaarheid van een eigenaarschapsmodel blijkt na de lancering niet uit de functietitels, maar uit de vraag of een kwaliteitsafwijking snel kan worden herkend, beoordeeld en begrensd. Drie concrete toetsstenen maken zichtbaar of de verantwoordelijkheden daarvoor daadwerkelijk zijn belegd.
- Is iedere rol rond brondata, monitoring, incidentescalatie en bugfixing expliciet toegewezen?
Een concrete RACI- en Operating Model-matrix maakt deze verdeling zichtbaar vanaf de start. Daarmee wordt onderscheid gemaakt tussen de partij die brondata beheert, de partij die signalen volgt, de rol die bij een incident opschaalt en de partij die een fout herstelt. Het model voorkomt niet dat zich afwijkingen voordoen, maar beperkt de tijd die verloren gaat aan het bepalen wie de volgende handeling mag of moet uitvoeren. Voor de business owner wordt daarmee ook duidelijk waar de eigen verantwoordelijkheid begint en eindigt. - Geeft monitoring de business owner voldoende zicht op de procesuitkomst?
Geïntegreerde beheer- en observability-dashboards kunnen realtime inzicht geven in tokenbudgetten, foutmarges, responstijden en audittrails van invoer en uitvoer. Die combinatie ondersteunt een gesprek over zowel kosten en technische doorlooptijd als de herleidbaarheid van wat het AI-onderdeel heeft verwerkt. Een dashboard is daarbij geen vervanging voor een eigenaar; het levert de informatie waarmee die eigenaar kan vaststellen of een afwijking operationele gevolgen heeft. - Leidt een incidentroute tot een besluit dat verdere gevolgen kan beperken?
Een escalatiepad heeft pas waarde wanneer het gekoppeld is aan een rol met een concrete bevoegdheid. De route moet daarom uitkomen bij een beslissing over de voortzetting van de AI-stap, naast de technische opvolging van de oorzaak en de toegewezen bugfixing. Dat verbindt de RACI-verdeling met het dagelijkse beheer: brondata, signalering, beoordeling en herstel worden niet als losse activiteiten behandeld. Wanneer dat besluitpunt ontbreekt, kan onjuiste uitvoer financiële of operationele gevolgen blijven veroorzaken terwijl teams nog bepalen wie verantwoordelijk is.
Bronnen bij deze sectie: NIST AI Risk Management Framework (AI RMF 1.0)
