
Ja, legacy systemen kunnen veilig worden verbonden zonder dat control layers de integratie te traag, kwetsbaar of moeilijk te ondersteunen maken. Dit vereist echter een zorgvuldige afstemming van beveiligingsroutes, zoals het gebruik van asynchrone middleware en Anti-Corruption Layers in Laravel, evenals wire-level pre-implementatietests en end-to-end tracing om productie-uitval te voorkomen.
Risico's en overwegingen bij legacy API-integratie
Bij het integreren van legacy API's in beveiligde omgevingen is het essentieel om de balans te vinden tussen beveiliging en prestaties. Dit artikel biedt inzicht in de uitdagingen en risico's van dergelijke integraties en biedt een checklist voor een succesvolle implementatie.
- Identificeer alle tussenliggende gateways, WAFs en proxies om de volledige verkeersroute in kaart te brengen.
- Beoordeel de impact van beveiligingslagen op de netwerklatentie en protocolcompatibiliteit.
- Voer compatibiliteitsvalidaties uit in een omgeving die de productiebeveiligingscontext weerspiegelt.
- Implementeer asynchrone middleware om legacy-systemen te beschermen tegen overbelasting.
- Zorg voor uniforme correlation identifiers voor effectieve foutopsporing en monitoring.
De uitdagingen van legacy API-integratie in beveiligde omgevingen
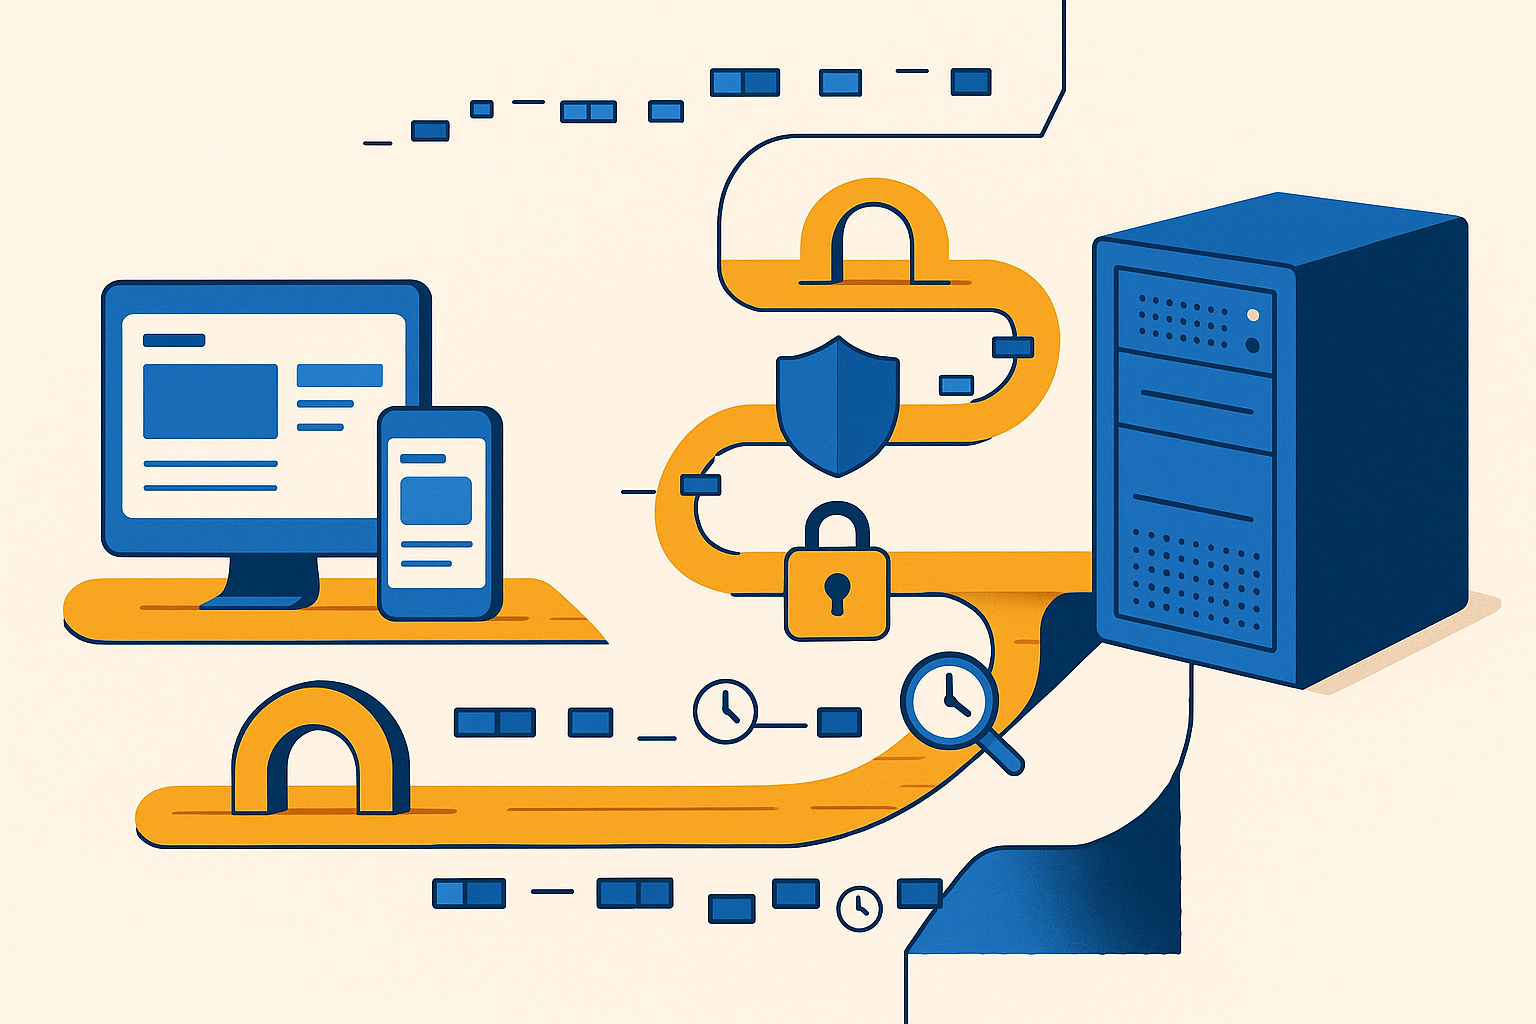
Legacy API-integratie in een beveiligde omgeving is geen rechtstreekse verbinding tussen twee systemen. Tussen een moderne applicatie en een legacy-eindpunt kunnen gateways, reverse proxies en lagen voor encryptie of inspectie staan. Elke laag heeft een taak binnen de verkeersroute, maar vormt tegelijk een extra punt waar de communicatie moet aansluiten op de verwachte HTTP-semantiek, headers en proxyregels. De technische haalbaarheid wordt daardoor bepaald door de hele route, niet uitsluitend door de beschikbare interface van het legacysysteem.
De hoeveelheid tussenliggende inspectie- en encryptiehops bepaalt de cumulatieve netwerklatentie. Dat speelt vooral wanneer een applicatie synchroon op een antwoord van het legacy-eindpunt wacht. Een route met end-to-end mTLS heeft daarbij een andere opbouw dan een route waarin encryptie aan de rand wordt beëindigd. Het onderscheid is relevant omdat elke gekozen route andere overdrachtsmomenten en verwachtingen rond het protocol creëert. Meer hops betekenen niet per definitie dat een koppeling onbruikbaar is, maar vergroten wel het aantal plaatsen waar vertraging zich opstapelt.
Daarnaast neemt met het aantal lagen de kans op protocolconflicten toe. Een legacy-API kan een bepaald verzoek, antwoord of header op een specifieke manier verwachten, terwijl een tussenliggende proxy of gateway verkeer volgens eigen regels doorgeeft of beoordeelt. Wanneer die verwachtingen niet op elkaar aansluiten, ontstaat een compatibiliteitsvraag die pas zichtbaar wordt op de feitelijke route. De beveiligingslaag is in dat geval geen losstaand onderdeel van de integratie, maar een medebepalende factor voor de betrouwbaarheid ervan.
Voor een organisatie ligt de afweging daarom niet tussen beveiliging óf snelheid. De relevante vraag is of de gekozen beveiligingsroute voorspelbaar aansluit op het gedrag van de applicatie en het legacy-eindpunt. Een integratieontwerp krijgt pas betekenis wanneer duidelijk is welke hops het verkeer passeert, waar encryptie plaatsvindt en op welke punten proxygedrag invloed kan hebben op de uitwisseling. Zonder dat beeld blijft onduidelijk of een vertraging voortkomt uit de applicatie, het legacy-systeem of de beveiligde route ertussen.
Bronnen bij deze sectie: RFC 9110: HTTP Semantics
Risico's van gemiste controles bij legacy API-integratie
Gemiste controlepunten vallen bij legacy API-integratie vaak pas op wanneer de koppeling onder werkelijke belasting en beveiligingsvoorwaarden draait. Dat maakt productie niet alleen de plek waar een dienst beschikbaar moet zijn, maar onbedoeld ook de eerste omgeving waarin aannames over de aanroepketen worden beproefd. Vooral bij synchrone koppelingen is dat een kwetsbare uitgangspositie: de applicatie wacht dan op een antwoord van het legacy-eindpunt, terwijl de aanroep meerdere beveiligingslagen kan passeren.
In een zero-trustarchitectuur kan de cryptografische overhead van opeenvolgende hop-by-hop mTLS-handshakes en token-translaties zich opstapelen. De vertraging ontstaat niet uit één afzonderlijke stap, maar uit de combinatie van stappen in dezelfde synchrone keten. Een controle die uitsluitend kijkt of het eindpunt bereikbaar is, geeft daarom geen volledig beeld van wat de applicatie tijdens een echte aanroep ervaart. Ook een op zichzelf geldige verbinding zegt nog niets over de totale tijd die voor alle beveiligingshops nodig is.
Wanneer deze keten vooraf niet in haar geheel wordt beoordeeld, kan een integratie in productie later reageren dan tijdens een beperkte beproeving werd verwacht. De directe uiting is een vertraagde reactie tussen applicatie en legacy-eindpunt. Voor de beheersbaarheid is het verschil tussen een incident in het legacy-systeem en vertraging die onderweg ontstaat vervolgens minder duidelijk. Dat bemoeilijkt het vaststellen waar onderzoek moet beginnen.
Dit risico betekent niet dat mTLS of token-translatie vermeden moet worden. Het laat zien dat beveiligingsmaatregelen een meetbare plaats in de synchronisatieketen innemen. Controlepunten die deze plaats overslaan, toetsen slechts een deel van de integratie. De praktische grens ligt dus bij de vraag of de verwachte responstijd nog past bij de volledige, beveiligde route en niet alleen bij de directe communicatie met het legacy-eindpunt.
Bronnen bij deze sectie: Laravel HTTP Client & Resilience Documentation
Essentiële validaties voor legacy API-integratie
Compatibiliteitsvalidatie heeft pas waarde wanneer de testomgeving de relevante beveiligingscontext vertegenwoordigt. Een veelvoorkomend patroon is dat integratietests in een stagingomgeving plaatsvinden terwijl WAFs, security-gateways en payload-inspectie daar zijn uitgeschakeld. De koppeling lijkt dan correct te functioneren, maar die uitkomst bewijst alleen dat applicatie en legacy-API zonder die controlelagen kunnen communiceren.
De ontbrekende lagen kunnen juist invloed hebben op de manier waarop het verkeer wordt verwerkt. Protocol- en encodingfouten komen in dat geval pas in productie naar voren. Dat is geen kleine afwijking tussen twee omgevingen, maar een andere route met andere voorwaarden voor dezelfde integratie. Een geslaagde test zonder deze controles is daarom geen volledige compatibiliteitscontrole voor de beoogde productieomgeving.
Een bruikbare validatie maakt expliciet welke gateways, WAFs en vormen van payload-inspectie op de route aanwezig zijn en of zij tijdens de beproeving actief zijn. Vervolgens kan worden vastgesteld of de integratie bij die actieve controles nog dezelfde uitwisseling tot stand brengt. Daarmee verschuift de toets van “is het eindpunt bereikbaar?” naar “blijft de beoogde communicatie geldig binnen de werkelijke beveiligde omgeving?”. Die tweede vraag richt zich op de voorwaarden die de integratie in productie daadwerkelijk tegenkomt.
Prestatie-evaluatie hoort bij dezelfde validatiecontext. Niet omdat een test één vaste grenswaarde moet opleveren, maar omdat verschillen tussen een route met en zonder actieve controlelagen zichtbaar moeten worden. Als een productieprobleem zich later voordoet, is er dan een basis om te beoordelen of het probleem samenhangt met protocolverwerking, encoding of de aanwezigheid van een specifieke controlelaag. Validatie vermindert de onzekerheid vooral door de productievoorwaarden niet buiten het testbereik te laten.
Bronnen bij deze sectie: RFC 9110: HTTP Semantics
Checklist voor pre-integratie van legacy API's
Deze controle richt zich op muterende aanroepen waarvoor een tijdelijke fout niet automatisch betekent dat de eerdere verwerking niet heeft plaatsgevonden.
- Retries, idempotentie en dubbele mutaties: leg vóór de integratie vast welke aanroepen bij HTTP 5xx-fouten opnieuw geprobeerd kunnen worden en onder welke voorwaarde. Agressieve automatische retries zonder unieke idempotentiesleutels of deduplicatielogica kunnen duplicate mutaties in het legacysysteem veroorzaken. De relevante controle is daarom niet alleen of een HTTP-client opnieuw kan proberen, maar ook of de ontvangende kant een herhaald verzoek onderscheidt van een nieuwe bedrijfsactie. Onderzoek per muterende aanroep of een unieke idempotentiesleutel beschikbaar is, hoe die sleutel door de volledige integratie wordt doorgegeven en waar deduplicatie plaatsvindt wanneer dezelfde actie alsnog meer dan eens binnenkomt. Leg ook vast wat een HTTP 5xx-status in deze context betekent: een foutantwoord kan wijzen op een mislukte verwerking, maar biedt zonder aanvullende waarborg geen basis om aan te nemen dat er geen mutatie is uitgevoerd. Dit onderscheid bepaalt of een retry verantwoord is. De checklist hoort tevens zichtbaar te maken wie de gevolgen van een dubbele mutatie onderzoekt en wie beslist over herstel wanneer die zich voordoet. Daarmee wordt de retry-configuratie onderdeel van de operationele beheersing van de koppeling, in plaats van een geïsoleerde instelling in de applicatie. Voor Laravel-gebaseerde maatwerk softwareoplossingen geldt dezelfde grens: foutafhandeling en herhaalgedrag horen aan te sluiten op de idempotentie- of deduplicatielogica van het legacy-eindpunt. Zonder die aansluiting kan beschikbaarheidslogica onbedoeld de gegevensverwerking wijzigen.
Bronnen bij deze sectie: Laravel HTTP Client & Resilience Documentation
Veelvoorkomende fouten bij legacy API-integratie
De onderstaande fouten zijn herkenbaar aan ontbrekend bewijs vóórdat een integratie op grotere schaal wordt ontwikkeld of ingevoerd.
- Starten zonder aantoonbare technische validatie: een project kan te vroeg opschalen wanneer er geen formele pre-integratiecompatibiliteitschecklist, wire-level netwerkanalyse of Proof of Concept beschikbaar is. Dan blijven vragen over de feitelijke communicatie tussen lagen impliciet, terwijl ze later alsnog moeten worden uitgezocht. De fout zit niet in het bestaan van onzekerheid, maar in het behandelen van die onzekerheid alsof zij al is opgelost. Een formele checklist maakt zichtbaar welke compatibiliteitspunten zijn beoordeeld en welke nog openstaan. Een analyse op wire level biedt een controle op de uitwisseling zoals die daadwerkelijk over het netwerk loopt. Een Proof of Concept kan vervolgens worden gebruikt om een afgebakende aanname te toetsen voordat deze de basis wordt voor een grootschalig ontwikkelcontract. Deze drie vormen van onderbouwing vullen elkaar aan zonder hetzelfde doel te hebben: de checklist structureert de beoordeling, de netwerkanalyse richt zich op de feitelijke verkeersstroom en de Proof of Concept valideert een gerichte onzekerheid. Ontbreekt één of meer van deze onderdelen, dan is de kans groter dat een projectbeslissing rust op een onvolledig beeld van de integratie. Dat kan leiden tot later aanvullend onderzoek, aanpassing van de scope of uitstel van verdere ontwikkeling. De preventie ligt dus in aantoonbare voorbereiding, niet in de aanname dat een beschikbare API automatisch past binnen de beoogde omgeving.
Bronnen bij deze sectie: RFC 9110: HTTP Semantics
Veelgestelde vragen over legacy API-integratie
Een terugkerende vraag gaat niet alleen over de technische mogelijkheid van ontkoppeling, maar over het bewijs dat een gekozen patroon past bij de bestaande omgeving.
- Welke onderbouwing geeft vertrouwen wanneer een legacy-koppeling meer ontkoppeling nodig heeft?
Gedocumenteerde referentiecases kunnen hiervoor een inhoudelijk vertrekpunt vormen wanneer daarin patronen zoals Anti-Corruption Layers, Transactional Outboxes, circuit breakers en idempotente consumers zijn toegepast om legacy-ontkoppelingen te realiseren. De waarde van zulke documentatie ligt niet in het kopiëren van een patroon naar een andere situatie. Zij maakt zichtbaar dat een patroon in een integratiecontext is uitgewerkt en welke rol het daar vervulde. Voor een organisatie die een koppeling beoordeelt, verandert de vraag daarmee van “welk patroon klinkt passend?” naar “welk aantoonbaar patroon adresseert de specifieke afhankelijkheid tussen applicatie en legacysysteem?”.
Een Anti-Corruption Layer, Transactional Outbox, circuit breaker of idempotente consumer is geen algemene vervanging voor een compatibiliteitscontrole. Elk patroon heeft een eigen plaats in de manier waarop systemen van elkaar worden ontkoppeld. Referentiecases bieden daarom vooral houvast als zij voldoende concreet zijn om te beoordelen welke ontkoppeling ermee is gerealiseerd. Dat voorkomt dat een naam uit een architectuurvoorstel als bewijs wordt gezien zonder dat de toepassingscontext duidelijk is.
Voor Laravel-gebaseerde maatwerk softwareoplossingen kan deze documentatie bijdragen aan een gefaseerde beoordeling: eerst vaststellen welke afhankelijkheid van het legacy-systeem bestaat, daarna beoordelen welke gedocumenteerde aanpak op die afhankelijkheid aansluit. De uitkomst kan ook zijn dat een genoemd patroon niet past bij de beschikbare interface of bij de gewenste verantwoordelijkheid. Juist die uitkomst verkleint de kans dat een integratiekeuze uitsluitend op terminologie rust. De onderbouwing blijft pas bruikbaar wanneer zij betrekking heeft op de beoogde legacy-ontkoppeling en niet alleen op een algemeen architectuurbeeld.
Bronnen bij deze sectie: Laravel HTTP Client & Resilience Documentation
Belangrijke overwegingen voor veilige legacy API-integratie
De operationele beheersing van een beveiligde legacy-koppeling wordt concreet wanneer de technische route ook traceerbaar en bestuurbaar is.
- Maak observatie en beveiligingsgovernance aantoonbaar: uniforme distributed tracing met W3C Trace Context of correlation IDs creëert een gemeenschappelijke manier om samenhang in een integratiestroom vast te leggen. Daarmee wordt niet alleen het gedrag van één afzonderlijke laag bekeken, maar kan een gebeurtenis in de keten aan dezelfde context worden gekoppeld. Voor beheer en onderzoek is dit relevant wanneer verkeer door meerdere lagen loopt en verschillende partijen een deel van de route beheren.
Geautomatiseerde monitoring van mTLS-certificaten behoort in dezelfde beheersvraag. Certificaten zijn onderdeel van de beveiligde communicatie; hun status kan daarom niet los worden gezien van de beschikbaarheid van de koppeling. Als deze bewaking niet structureel is ingericht, ontstaat een operationeel risico dat pas zichtbaar wordt wanneer de beveiligde route niet meer functioneert zoals verwacht. De kosten daarvan zitten niet alleen in technisch herstel, maar ook in tijdverlies bij het vaststellen welke schakel verantwoordelijk is.
Naast observatie vraagt de koppeling om aantoonbare aansluiting op ISO 27001- en NIS2-richtlijnen. Die aansluiting gaat over het zichtbaar maken van de relatie tussen de integratie, de beveiligingsgovernance en de vastgelegde werkwijze; zij is niet hetzelfde als een algemene claim dat een omgeving automatisch aan een norm of richtlijn voldoet. In een iteratieve aanpak kunnen tracing, certificaatbewaking en die aansluiting als afzonderlijke controlepunten worden beoordeeld, zodat openstaande vragen niet verborgen blijven onder een brede oplevering.
De uiteindelijke grens voor beheerbaarheid is concreet: zonder uniforme correlation IDs, bewaakte mTLS-certificaten en vastgelegde aansluiting op relevante richtlijnen kan een storing in de beveiligde keten niet aantoonbaar aan een eigenaar en een controlepunt worden gekoppeld.
Bronnen bij deze sectie: RFC 9110: HTTP Semantics
Dit artikel biedt geen juridisch advies. De toepasselijke verplichtingen hangen af van het doel, de functionaliteit, de gebruikerscontext en de risicoclassificatie van het systeem. Laat de concrete toepassing juridisch beoordelen vóór productiegebruik.
