Een secure middlewarelaag is de betere keuze boven directe systeemintegraties wanneer uniforme beveiliging, centrale governance en beheersbaarheid essentieel zijn, vooral in omgevingen met strikte compliance-eisen en gevoelige gegevensstromen.
Voordelen van Middleware in Gereguleerde Omgevingen
In gereguleerde omgevingen biedt middleware aanzienlijke voordelen ten opzichte van directe API-integraties. Het centraliseert beveiliging en governance, vermindert operationele risico's en verhoogt de voorspelbaarheid van systeemgedrag.
- Centraliseer beveiliging en governance om inconsistenties en kwetsbaarheden te verminderen.
- Beheer operationele risico's met proactieve monitoring en centrale foutopvolging.
- Verminder onderhoudslast door uniforme regels voor authenticatie en datatransformatie.
- Richt de verwerking van bedrijfskritieke mutaties zo in dat herhaalde verzoeken beheersbaar blijven.
- Beoordeel de impact van integratiepatronen op lange termijn voorspelbaarheid en beheersbaarheid.
Wanneer middleware de voorkeur heeft boven directe integraties
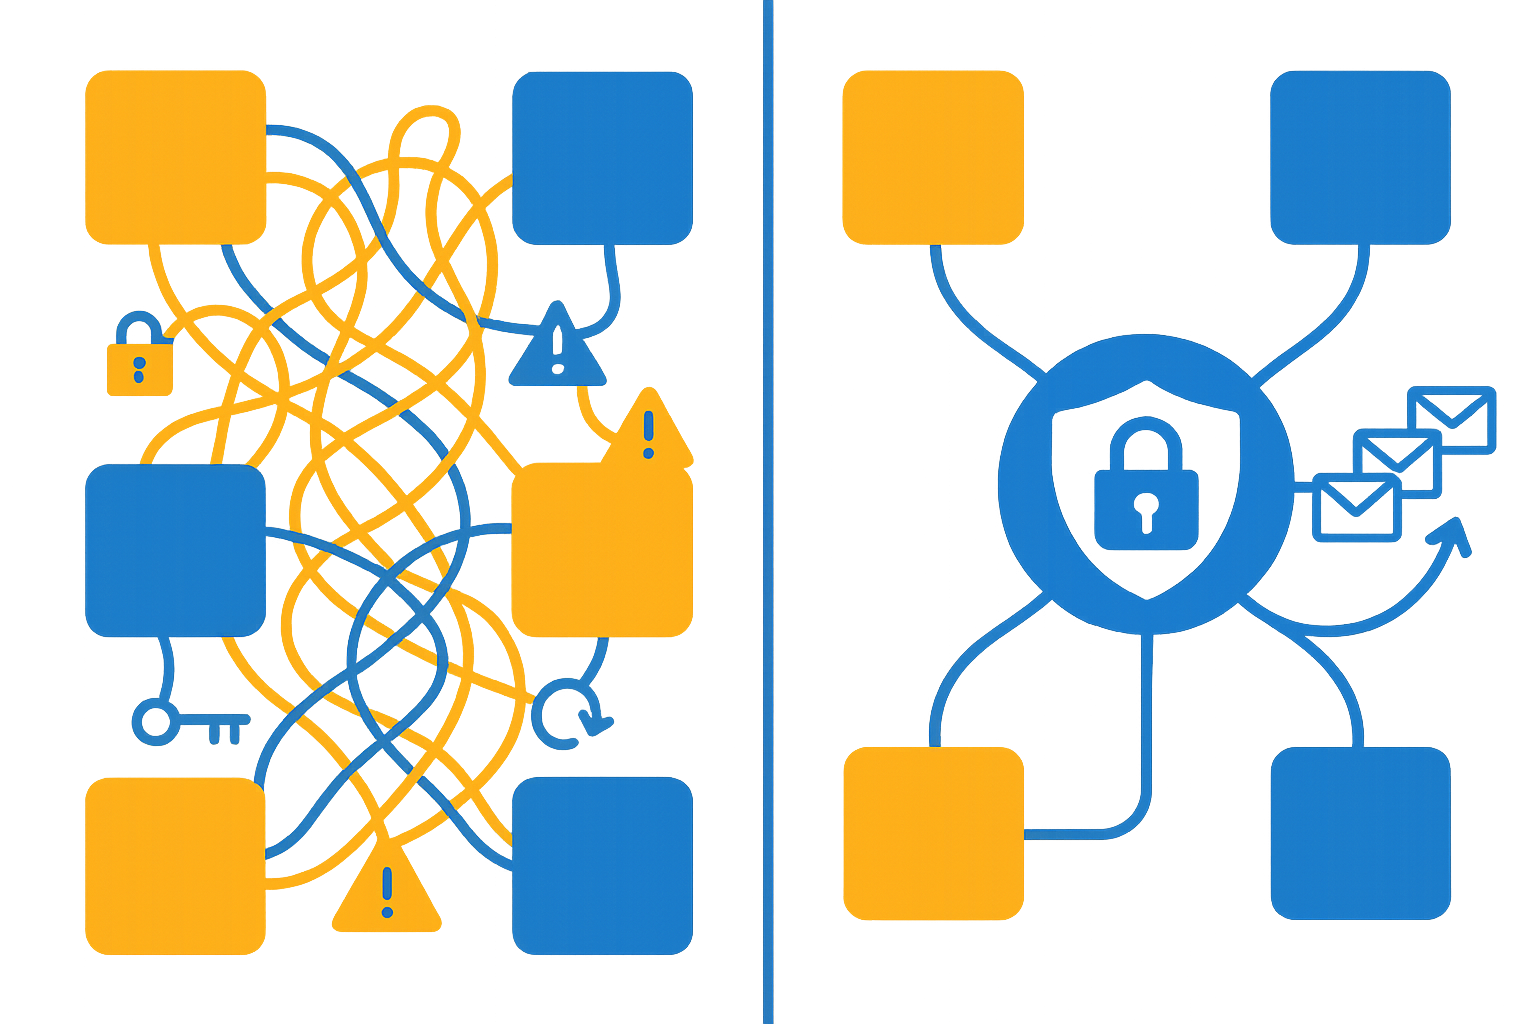
Een middlewarelaag verdient de voorkeur boven directe integraties wanneer uniforme beveiliging, centrale governance en beheersbaarheid niet langer per applicatie of team mogen verschillen. In een landschap met meerdere systemen en gevoelige gegevensstromen leidt directe point-to-point integratie ertoe dat elk bronsysteem afzonderlijk verantwoordelijk wordt voor authenticatie, datatransformatie, rate-limiting en foutafhandeling. Dit resulteert in versnipperde implementaties, waarbij beveiligingsmaatregelen en operationele controles per koppeling kunnen afwijken en het onderhoud toeneemt naarmate het aantal verbindingen groeit.
Door deze terugkerende verantwoordelijkheden in een middlewarelaag onder te brengen, wordt de kans op inconsistenties en verborgen kwetsbaarheden verkleind. Beveiligingsregels, toegangscontrole en monitoring zijn dan niet langer verspreid over verschillende applicaties, maar worden eenduidig afgedwongen en inzichtelijk gemaakt. Dit is vooral relevant in omgevingen waar compliance-eisen, auditability en traceerbaarheid centraal staan en waar afwijkingen in beveiligingsgedrag niet acceptabel zijn.
Een centrale orchestratie biedt daarnaast een vaste plaats voor gecontroleerde verwerking van mutaties en uitzonderingen. Daarmee wordt betrouwbaarheid niet afhankelijk van hoe ieder afzonderlijk team retries, tijdsoverschrijdingen en herstel afhandelt. De concrete invulling daarvan, waaronder idempotentie en queueing, verdient vooral aandacht wanneer administratieve of financiële mutaties worden verwerkt.
Ook maakt een middlewarearchitectuur managed continuity mogelijk: proactieve queue-monitoring, centrale telemetry en SLA-geborgde foutopvolging kunnen integraal onderdeel worden van het integratielandschap. Of die extra laag passend is, hangt daarom niet alleen af van het aantal koppelingen, maar ook van de gevolgen wanneer een koppeling afwijkt, vertraagt of uitvalt.
Bronnen bij deze sectie: enterpriseintegrationpatterns.com, microsoft.com
De onzekerheden bij het kiezen van integratiepatronen
Bij het kiezen tussen directe integraties en een middleware-architectuur ontstaat vaak onzekerheid over waar de werkelijke beheerslast en risico’s zich zullen manifesteren. Op het eerste gezicht lijken point-to-point koppelingen overzichtelijk en snel te realiseren, maar in de praktijk raakt werk rond wijzigingen, foutafhandeling en operationele controle verspreid over meerdere applicaties en teams. Dit wordt zichtbaar wanneer bijvoorbeeld een externe leverancier de authenticatiestandaard van een API aanpast: elke interne applicatie met een directe koppeling moet dan afzonderlijk worden aangepast, vaak onder tijdsdruk. Als één team achterloopt, kan een koppeling ongemerkt uitvallen, wat leidt tot operationele dataverschillen die handmatig moeten worden hersteld. Ook bij technische storingen, zoals een time-out tijdens een transactie, kan onduidelijkheid ontstaan over de verwerkingsstatus en daarmee over de benodigde herstelactie. Deze voorbeelden laten zien dat de keuze voor een integratiepatroon niet alleen draait om initiële implementatiesnelheid, maar vooral om de voorspelbaarheid van wijzigingen en incidenten op de lange termijn. De kernvraag is dus waar verantwoordelijkheden voor aanpassingen, herstel en toezicht het best kunnen worden belegd.
Bronnen bij deze sectie: microsoft.com
Wanneer is een vergelijking tussen middleware en directe integraties relevant?
Een vergelijking wordt relevant zodra een koppeling meer doet dan een enkelvoudige gegevensuitwisseling tussen twee stabiele applicaties. Vooral wanneer inkomende gegevens eerst op dezelfde wijze gevalideerd moeten worden, wanneer token-verificatie voor meerdere verbindingen geldt of wanneer rate-limiting consequent moet worden afgedwongen, is er een architectuurkeuze met gevolgen voor beveiliging en governance. Een centrale middlewarelaag kan deze stappen uitvoeren voordat domeinlogica wordt aangesproken. De beoordeling verschuift dan van de vraag of een individuele API bereikbaar is naar de vraag waar uniforme toegangs- en verwerkingsregels thuishoren.
De urgentie neemt toe wanneer koppelingen onder tijdsdruk als losse scripts worden toegevoegd. Zo ontstaat een web van afhankelijkheden waarin een schemawijziging op één plek onvoorspelbare kettingreacties kan veroorzaken. In die situatie is een directe verbinding niet langer alleen een lokale technische keuze: iedere nieuwe verbinding beïnvloedt de beheerbaarheid van het geheel. De vergelijking tussen beide patronen hoort dus op tafel zodra het applicatielandschap groeit, beveiligingsregels herhaald worden of wijzigingen in één interface meerdere systemen kunnen raken.
Middleware is in deze context geen doel op zichzelf. De laag is relevant omdat zij een plaats biedt voor uniforme validatie, token-verificatie en begrenzing van verkeer. Directe integraties blijven passend wanneer deze verantwoordelijkheden daadwerkelijk beperkt en lokaal blijven; zodra ze zich over meerdere koppelingen verspreiden, wordt samenhang belangrijker dan de snelheid van één afzonderlijke verbinding.
Bronnen bij deze sectie: microsoft.com, microsoft.com, ncsc.nl
Vergelijkingsfactoren voor middleware en directe integraties
De onderstaande vergelijking richt zich op factoren die bepalen waar beveiliging en governance in het integratielandschap worden belegd. Het verschil zit niet uitsluitend in de route van data, maar in de mate waarin verwerking en beveiligingsgedrag consistent kunnen blijven wanneer systemen en teams naast elkaar veranderen.
| Factor | Directe integratie | Middlewarelaag | Betekenis voor governance |
|---|---|---|---|
| Datavorm en distributie | De vertaling van gegevens ligt per koppeling vast. Wanneer meerdere ontvangers elk een andere gegevensvorm verwachten, ontstaat die vertaallogica op verschillende plaatsen. | Data-orchestratie kan inkomende informatiestromen normaliseren naar één canoniek datamodel. Getransformeerde berichten kunnen vervolgens asynchroon via gecontroleerde queue workers naar gekoppelde systemen worden gedistribueerd. | De organisatie kan de definitie van de gegevensvorm centraal behandelen, in plaats van dezelfde betekenis telkens opnieuw per koppeling te laten ontstaan. |
| Beveiligingsgedrag | Applicatieteams bouwen authenticatie en rate-limiting ieder afzonderlijk. Daardoor kan beveiligingsgedrag tussen koppelingen uiteenlopen. | Een centrale laag biedt één plek om terugkerende regels in de integratiestroom toe te passen. | De vraag verschuift van de kwaliteit van één implementatie naar de controle op één gedeeld beveiligingsbeleid. |
| Afwijkingen tussen teams | Losse implementaties kunnen uitmonden in verouderde TLS-versies of API-tokens die niet worden gelogd. Dat maakt het beveiligingsniveau afhankelijk van lokale keuzes en onderhoud. | Centralisatie vermindert de noodzaak om dezelfde beveiligingslogica in iedere applicatie opnieuw te onderhouden. | Governance krijgt een concreet aangrijpingspunt voor het beoordelen van afwijkingen, in plaats van een verzameling uiteenlopende controles per applicatie. |
Bronnen bij deze sectie: enterpriseintegrationpatterns.com, owasp.org, microsoft.com, ncsc.nl
Trade-offs bij het kiezen van middleware of directe integraties
De afweging draait niet om een laag toevoegen omwille van architectuur, maar om de vraag welk foutgedrag de operatie kan dragen. Onderstaande punten maken zichtbaar wat een asynchrone, centraal aangestuurde verwerkingsroute toevoegt ten opzichte van een model zonder gecontroleerde queueing en centrale idempotentie.
- Isolatie van tijdelijke storingen tegenover directe afhankelijkheid. Asynchrone queue-verwerking met automatische retry policies, exponential backoff, randomized jitter en persistente dead-letter queuing kan tijdelijke API-storingen isoleren. Daardoor hoeft een tijdelijke storing niet door te werken als cascade-uitval naar bronsystemen. De keerzijde is dat verwerking niet uitsluitend als een direct antwoordpatroon wordt benaderd: berichten worden gecontroleerd verwerkt en uitzonderingen blijven beschikbaar voor opvolging via de dead-letter queue. Dat maakt de foutstroom expliciet onderdeel van de integratiearchitectuur.
- Gecontroleerde verwerking tegenover datainconsistentie. Bij administratieve mutaties kan centrale idempotentie voorkomen dat een herhaald verzoek na een time-out opnieuw wordt uitgevoerd. Met bijvoorbeeld unieke Idempotency Keys wordt dezelfde mutatie herkenbaar gemaakt, zodat dubbele orderverwerkingen, foutieve voorraadstanden en handmatige reconciliaties minder waarschijnlijk worden. De trade-off is dan niet alleen ontwikkelinspanning, maar ook de keuze tussen expliciet beheerd foutgedrag en kosten voor correcties achteraf.
Middleware is echter niet automatisch de betere keuze. Voor een enkelvoudige, laag-volume koppeling tussen stabiele systemen kan een directe integratie overzichtelijker zijn en minder operationele componenten vragen. Een extra laag brengt eigen kosten, beheer, mogelijke latency en eisen aan beschikbaarheid mee. De meerwaarde ontstaat vooral wanneer herbruikbare controles, meerdere ontvangers of gecontroleerd herstel opwegen tegen die extra complexiteit.
Bronnen bij deze sectie: enterpriseintegrationpatterns.com
Veelgestelde vragen over middleware en directe integraties
Veelgestelde vragen over middleware en directe integraties richten zich vaak op de balans tussen snelheid, operationele complexiteit en de wijze waarop risico’s worden beheerd. Hieronder worden twee terugkerende vragen beantwoord vanuit het perspectief van beveiliging en governance:
- “Is een directe koppeling niet sneller gerealiseerd?” Voor een enkelvoudige, goed afgebakende integratie kan een point-to-point verbinding inderdaad sneller operationeel zijn. Dit voordeel geldt vooral zolang het applicatielandschap beperkt blijft. Zodra het aantal systemen of de variatie in beveiligings- en compliance-eisen toeneemt, groeit de operationele last: elke nieuwe koppeling vereist eigen afstemming, monitoring en aanpassing bij wijzigingen. Het initiële snelheidsvoordeel kan dan omslaan in een structurele beheerinspanning, omdat aanpassingen en controles verspreid over meerdere systemen moeten worden doorgevoerd.
- “Wordt middleware niet zelf een extra single point of failure?” Een centrale middlewarelaag vraagt om hoge beschikbaarheid en robuuste monitoring, omdat deze een zichtbaar knooppunt vormt in de architectuur. Dit brengt een duidelijke afhankelijkheid met zich mee. Tegelijkertijd voorkomt centralisatie dat kwetsbaarheden en inconsistenties onopgemerkt verspreid raken over losse applicaties. In plaats van veel afzonderlijke risico’s op verschillende plekken, wordt het beheer geconcentreerd en transparanter. De keuze draait daarom om de vraag waar u het risico wilt beheersen: verspreid over meerdere koppelingen met beperkte zichtbaarheid, of centraal met expliciete eisen aan beschikbaarheid en controle.
Bronnen bij deze sectie: microsoft.com, microsoft.com
Belangrijke overwegingen bij de keuze voor middleware of directe integraties
De selectie van een integratiepartner vraagt om controleerbare signalen over hoe die partij met terugkerende integratieproblemen en beveiliging omgaat. Niet de aanwezigheid van een extra laag is daarbij doorslaggevend, maar de aantoonbaarheid dat patronen, foutscenario’s en beveiligingsmaatregelen bewust zijn ontworpen, gedocumenteerd en te beoordelen zijn. Voor een organisatie die kosten van verstoringen of handmatige correcties wil begrenzen, bieden de volgende criteria een concrete basis voor de beoordeling.
- Vraag naar aantoonbare toepassing van formele integratiepatronen. Relevante signalen zijn ervaring met een Message Router, Content Enricher, Idempotent Receiver en Dead Letter Channel. Deze patronen maken zichtbaar hoe berichten worden gerouteerd, aangevuld, beschermd tegen dubbele verwerking en afgehandeld wanneer reguliere verwerking niet slaagt. De waarde van deze vraag zit niet in het afvinken van namen, maar in de mogelijkheid om concrete keuzes te toetsen aan de integratiestromen die de organisatie heeft. Een partner die deze patronen kan onderbouwen, kan uitleggen waar uitzonderingen terechtkomen en hoe verwerking zich gedraagt wanneer een normaal pad niet beschikbaar is.
- Vraag naar gedocumenteerde beveiligingsmaatregelen voor API’s. Een onderbouwde aanpak bevat documentatie van maatregelen tegen de OWASP API Security Top 10 en sluit aan op de beveiligingsrichtlijnen van het NCSC voor webapplicaties en API’s. In contexten waarin AVG- of NIS2-verplichtingen relevant zijn, helpt dergelijke documentatie om beveiligingskeuzes, toegangscontrole en foutafhandeling beter toetsbaar te maken. Documentatie maakt de beoordeling van beveiliging daarmee onderdeel van de selectie en niet van een aanname na oplevering. Onduidelijke maatregelen laten onzekerheid bestaan over de bescherming van interfaces en vergroten bij storingen het risico op herstelwerk in de operatie.
Bronnen bij deze sectie: enterpriseintegrationpatterns.com, owasp.org, ncsc.nl