
Er zijn vier belangrijke strategieën voor het integreren van legacy-systemen met nieuwe cloud-gebaseerde oplossingen: directe API-integratie, een ontkoppelende integratielaag, event-driven synchronisatie en gefaseerde vervanging. Welke aanpak past, hangt af van beschikbare interfaces, de vereiste actualiteit en de onderhoudbaarheid van het bestaande systeem.
Strategieën voor integratie van legacy-systemen met cloudoplossingen
De vier routes verschillen vooral in het probleem dat zij oplossen:
- Directe API-integratie benut bestaande, stabiele en gedocumenteerde endpoints.
- Een integratielaag ontkoppelt de cloudoplossing van de interne structuur van het legacy-systeem.
- Event-driven synchronisatie verwerkt wijzigingen zonder voortdurende bevraging van de bron.
- Gefaseerde vervanging biedt een uitweg wanneer verder onderhoud van de codebase niet meer houdbaar is.
Belangrijkste strategieën voor legacy-to-cloud integratie
Legacy-to-cloud integratie is geen keuze tussen uitsluitend behouden of volledig vervangen. De passende route volgt uit de technische eigenschappen van het bestaande systeem en uit wat de nieuwe cloudoplossing feitelijk nodig heeft. Vier strategieën komen in dit vraagstuk terug: directe API-integratie, een ontkoppelende integratielaag, event-driven synchronisatie en gefaseerde vervanging. Zij zijn niet uitwisselbaar. Elk model legt de nadruk op een andere grens: beschikbare interfaces, verwerking van wijzigingen, gewenste actualiteit of de onderhoudbaarheid van de bestaande code.
Directe API-integratie past wanneer het legacy-systeem al stabiele en gedocumenteerde REST- of SOAP-endpoints aanbiedt. De cloudoplossing kan dan via die bestaande interfaces gegevens en transacties benaderen, zonder dat daarvoor eerst een extra vertalende laag nodig is. Die eenvoud is echter gebonden aan twee voorwaarden. De documentatie en het gedrag van de endpoints moeten voldoende stabiel zijn om erop voort te bouwen. Daarnaast moet het transactievolume synchroon afgehandeld kunnen worden zonder de bronserver te overbelasten. Een endpoint dat technisch bestaat, is dus niet automatisch geschikt als integratiegrens: ook de belasting van het bestaande systeem bepaalt of deze route verantwoord blijft.
Een integratielaag wordt relevant zodra directe toegang niet de werkelijke structuur van het kernsysteem weerspiegelt. Bij een gesloten architectuur zonder publieke interfaces is een adapter nodig om een gecontroleerde verbinding tussen oud en nieuw tot stand te brengen. Event-driven synchronisatie behandelt een ander vraagstuk: data-actualiteit. Wanneer informatie binnen seconden beschikbaar moet zijn, terwijl zware synchrone polling-queries de legacy-database te kwetsbaar maken, verschuift de integratie naar signalen over wijzigingen via CDC of message queues.
Gefaseerde vervanging is ten slotte geen verkapte volledige migratie, maar een route voor een codebase die technisch ononderhoudbaar is geworden. Deze strategie is geïndiceerd wanneer de cumulatieve kosten van voortdurend lapwerk hoger zijn dan die van stapsgewijze herontwikkeling. De kern van de afweging ligt dan niet in het feit dat het systeem oud is, maar in de verhouding tussen blijven aanpassen en onderdelen gecontroleerd vervangen. De integratie markeert daarbij tijdelijk de grens tussen wat nog functioneert en wat opnieuw wordt opgebouwd.
Wanneer is een integratielaag nodig?
Een integratielaag of middleware is vooral van belang wanneer de cloudoplossing niet alleen gegevens moet lezen, maar ook wijzigingen moet aanbrengen. In veel legacy-systemen zijn schrijfoperaties onlosmakelijk verbonden met bestaande bedrijfsregels die bepalen of een wijziging geldig is. Als deze validatie via het kernsysteem moet verlopen, biedt middleware doorgaans een gecontroleerde route om mutaties langs de juiste validatiestappen te leiden. Zo voorkomt u dat nieuwe systemen wijzigingen buiten de bestaande controlemechanismen om proberen door te voeren.
Het onderscheid tussen lezen en schrijven is hierbij fundamenteel. Informatie beschikbaar stellen aan de cloud kan soms met een beperkte ontsluiting, maar mutaties vragen om aansluiting op de geldende bedrijfsregels. De integratielaag houdt die verantwoordelijkheid bij het legacy-systeem en beperkt de afhankelijkheid van ongecontroleerde toegangspaden.
Risico's van onvoldoende API-beveiliging
Een API-schil rond een legacy-systeem verandert de blootstelling van dat systeem. Gegevens en functies die voorheen binnen een beperkte omgeving beschikbaar waren, worden bereikbaar voor externe cloudgebruikers. Daardoor is de kwaliteit van de autorisatie niet slechts een detail van de koppeling. Wanneer per object onvoldoende fijnmazig wordt gecontroleerd wie toegang heeft, kan een gebruiker gegevens inzien waarvoor geen toestemming bestaat. Dit risico staat bekend als Broken Object Level Authorization, of BOLA.
BOLA ontstaat niet doordat een API per definitie onveilig is, maar doordat de API-schil onvoldoende controleert of de aanvrager bij een specifiek object hoort. In een legacy-context is dat een scherp aandachtspunt: een rudimentaire laag kan technisch gegevens ontsluiten zonder de autorisatiediepte van het onderliggende proces goed te vertalen. De koppeling lijkt dan functioneel, terwijl de toegang op objectniveau te ruim blijkt. Voor externe cloudgebruikers kan dat betekenen dat zij informatie zien die buiten hun toegestane bereik valt.
Daarnaast speelt Resource Consumption. Een endpoint kan worden overbelast wanneer het verbruik van capaciteit onvoldoende wordt begrensd. Bij een legacy-systeem is dit meer dan een prestatievraagstuk voor de API zelf. Als de API-aanroepen de achterliggende omgeving zwaar belasten, raakt de beschikbaarheid van de ontsloten functie onder druk. Binnen het Shared Responsibility Model vraagt dit om duidelijke afspraken over de beveiliging en belasting van de integratielaag, naast de verantwoordelijkheden voor de cloudomgeving.
Een snelle API-schil is daarom geen afronding op zichzelf. Naast een technische route naar data zijn toegangscontrole per object en begrenzing van endpointgebruik nodig om te voorkomen dat toegang te breed wordt of het bestaande systeem uitgeput raakt.
Toepassing van event-driven synchronisatie
Event-driven synchronisatie past bij processen waarin de cloudoplossing gegevens binnen seconden nodig heeft, maar de legacy-database geen zware synchrone polling-queries kan verdragen. De spanning zit daarbij tussen actualiteit en belasting. Wie steeds opnieuw direct in de brondatabase zoekt naar wijzigingen, houdt de cloudomgeving actueel door voortdurende bevraging. Juist die bevraging kan een kwetsbare legacy-database onder druk zetten.
CDC of message queues bieden in deze situatie een andere richting voor gegevensuitwisseling. De synchronisatie vertrekt dan vanuit wijzigingen die zich voordoen, in plaats van vanuit zware herhaalde aanvragen vanuit de nieuwe omgeving. Daarmee sluit de gegevensstroom aan op het moment waarop nieuwe informatie beschikbaar komt. De cloudoplossing ontvangt informatie op basis van gebeurtenissen, zodat zij niet voor iedere actualisering afhankelijk is van een synchrone query naar de legacy-database.
Deze aanpak verplaatst de aandacht van het voortdurend opvragen van data naar het zorgvuldig verwerken van wijzigingssignalen. Daarmee blijft de bron minder belast, terwijl de cloudoplossing kan reageren op nieuwe informatie zodra die beschikbaar komt. Is vrijwel directe actualiteit niet nodig, of vormt polling geen merkbare belasting, dan hoeft event-driven synchronisatie niet de aangewezen route te zijn.
Belangrijkste overwegingen bij het kiezen van een integratiestrategie
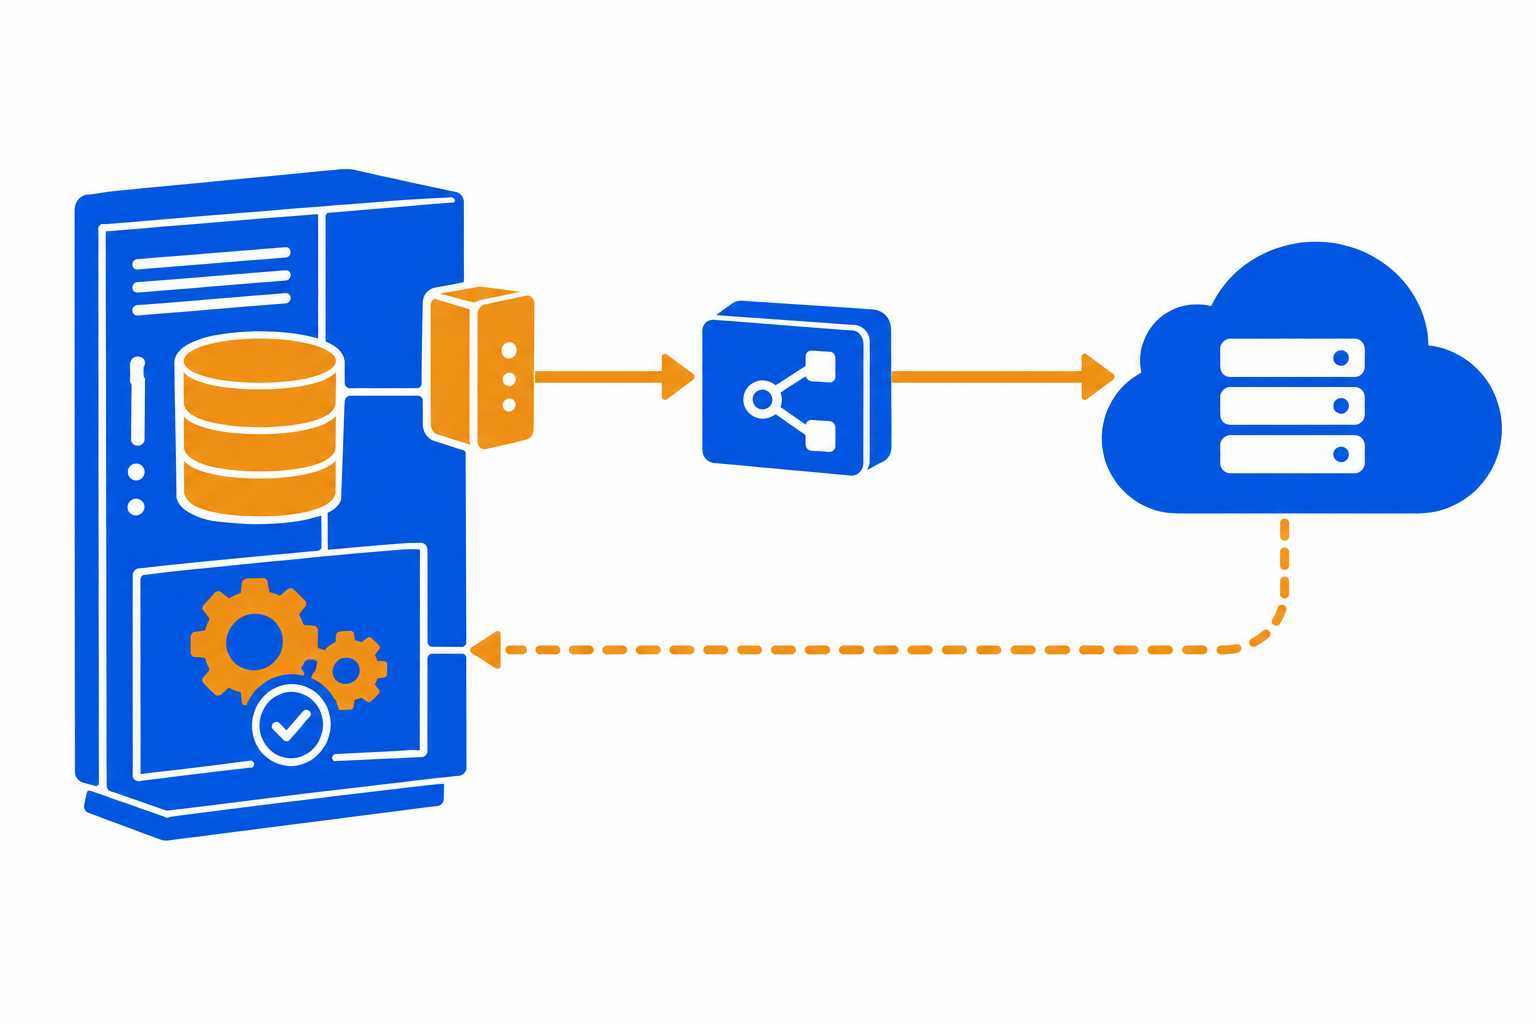
De keuze krijgt meer houvast wanneer u niet begint bij een voorkeursproduct, maar bij de grens die het bestaande systeem werkelijk aankan. Een beperkte praktijkillustratie laat zien hoe die grens stapsgewijs kan worden onderzocht zonder de werking van het kernsysteem direct te verplaatsen.
- Bij een planningssysteem uit 2012 is een naastliggende API-laag gebruikt als begrensde integratieroute. Deze aanpak begon met alleen lezen uit de bestaande database. Wijzigingen liepen vervolgens via de bedrijfsregels van het oude systeem, zodat het systeem niet twee verschillende waarheden voor dezelfde mutatie hoefde te verwerken. Voor onderdelen die via de API beschikbaar kwamen, werd bovendien een migratiepad vastgelegd: zij konden later afzonderlijk worden vervangen zonder dat de rest tegelijk hoefde te veranderen. Deze case is een illustratie, geen vast recept voor iedere omgeving. De betekenis ervan ligt in de volgorde van de afweging: eerst een beperkte toegangsvorm kiezen, daarna mutaties via de bestaande regels houden en pas vervolgens bepalen welke onderdelen zich voor vervanging lenen. Dat beperkt het operationele risico van een abrupte ingreep in een systeem waarvan de dagelijkse processen afhankelijk zijn. Ook de kosten van tijdelijke koppelingen en aanhoudend lapwerk verdienen daarbij een expliciete plaats in een FinOps-afweging. Wanneer die lasten zich opstapelen, kunnen zij zwaarder wegen dan stapsgewijze vervanging. De uiteindelijke strategie moet dus ruimte laten voor gecontroleerde toegang, geldige mutaties en een afgebakend vervangingspad, zonder productiewerk op een onbewezen nieuwe route te laten rusten.