
Bij het ontwikkelen van een webapplicatie met hoge compliance-eisen moeten organisaties vanaf het begin de architectuur en dataverwerking koppelen aan expliciete verwerkingsdoelen en bewaartermijnen. Autorisatie en logging moeten centraal en controleerbaar zijn ingericht om auditability te waarborgen. Beveiliging, testing en governance moeten vroeg in het traject worden vastgelegd, zodat de gekozen inrichting gedurende de hele levenscyclus aantoonbaar kan worden beheerd.
Belangrijke factoren bij compliance in webapplicatieontwikkeling
Bij het ontwikkelen van webapplicaties met hoge compliance-eisen moeten ontwerpkeuzes vanaf het begin worden gekoppeld aan de eisen die op de verwerking van gegevens van toepassing zijn. Dit artikel richt zich op toepassingen die onder de AVG vallen en, waar relevant, aanvullende sectorspecifieke regimes zoals DORA of NIS2 moeten meenemen.
- Koppel dataverwerking aan expliciete verwerkingsdoelen en bewaartermijnen om privacy by design te waarborgen.
- Zorg voor centrale en controleerbare autorisatie en logging om auditability te garanderen.
- Neem beveiligingsmaatregelen structureel op in het ontwikkelproces, in plaats van ze tot een eindtest te beperken.
- Leg testing en governance vroeg vast, inclusief de manier waarop controles en releasebesluiten worden onderbouwd.
Waarom compliance het ontwerp van webapplicaties verandert
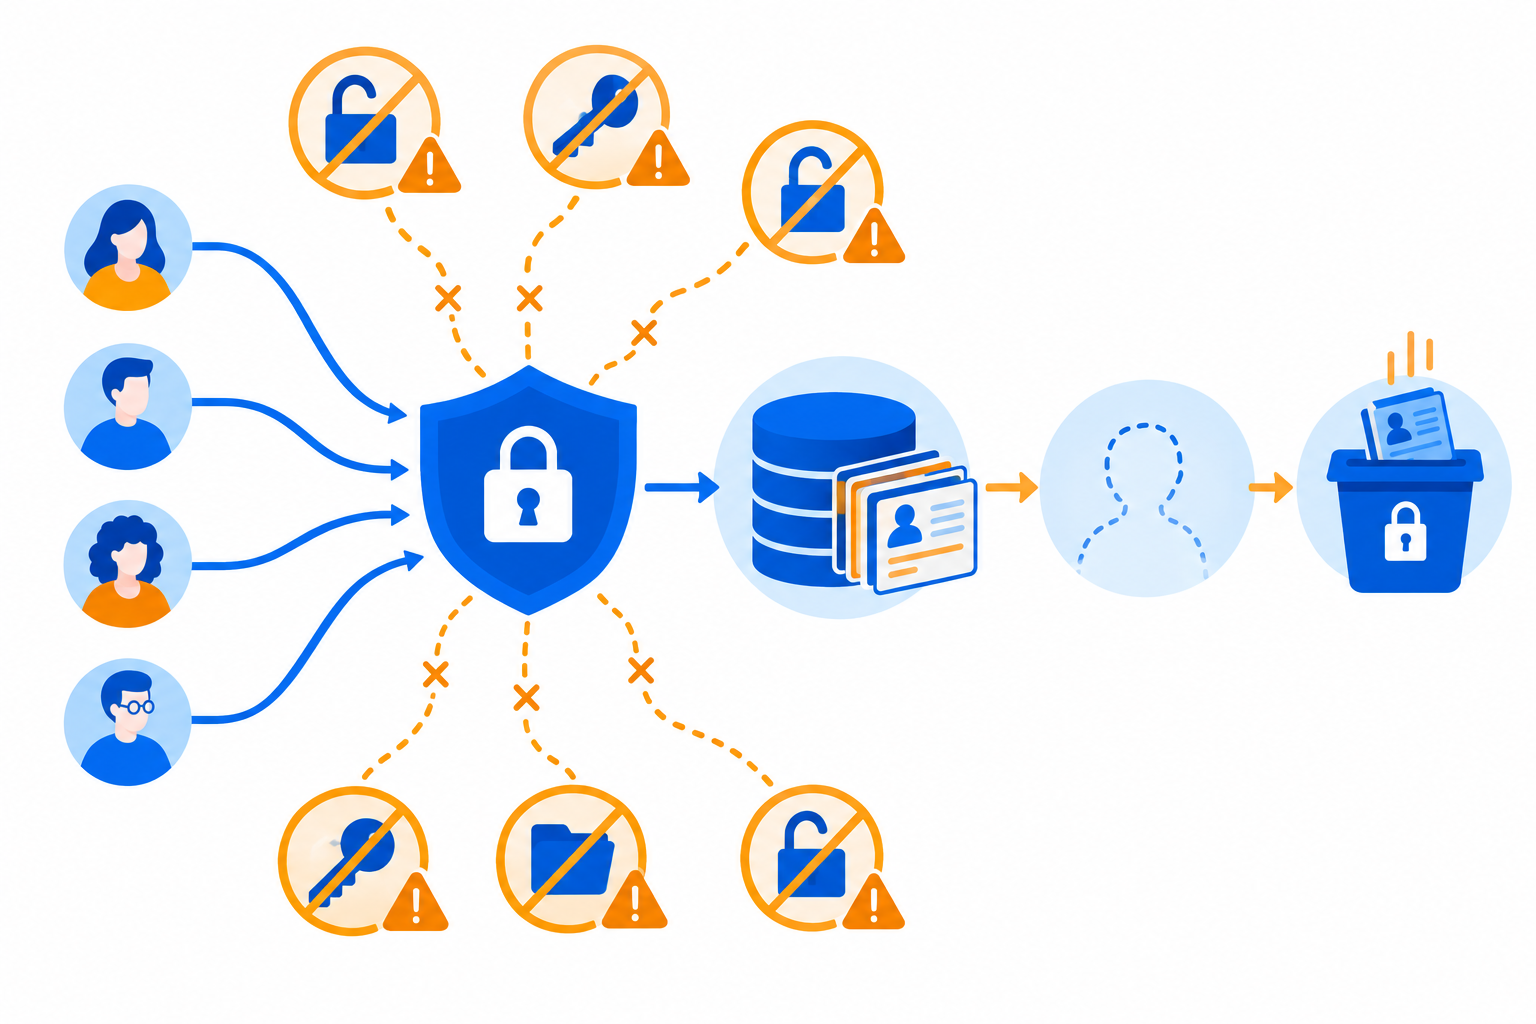
Compliance verandert een webapplicatie niet pas wanneer de eerste versie gereed is, maar op het moment dat keuzes over gegevens en rechten worden vastgelegd. Een applicatie die persoonsgegevens verwerkt, krijgt al in het datamodel te maken met vragen die later moeilijk los te maken zijn: welke gegevens blijven bestaan, hoe lang blijven ze bestaan en wat gebeurt er wanneer gegevens moeten worden verwijderd of geanonimiseerd? Wanneer relaties in de database uitsluitend zijn ingericht op het permanent behouden van samenhang, kunnen harde foreign key-beperkingen het opschonen van verlopen persoonsgegevens blokkeren. Het verwijderen van gegevens raakt dan niet alleen een tabel, maar ook de applicatielogica die van die relaties afhankelijk is.
Dat maakt compliance een ontwerpprincipe: de structuur moet vanaf het begin ruimte bieden voor het beheren van gegevens over hun volledige levensduur. Een eindcontrole kan vaststellen dat een toepassing onvoldoende rekening houdt met retentie, maar herstelt niet zonder meer de afhankelijkheden die inmiddels in gegevensstructuren, processen en schermen zijn ingebouwd. Voor de besluitvorming over scope betekent dit dat retentie geen los beheeronderwerp is. Het is een eigenschap van de gekozen gegevensstructuur.
Hetzelfde geldt voor toegangsrechten. Als autorisatielogica op verschillende plaatsen terechtkomt, bijvoorbeeld deels in controllers en deels in frontend-views, ontstaat geen eenduidig beeld van wie welke handeling mag uitvoeren. Die verspreiding maakt het moeilijk om toegangsrechten aantoonbaar te volgen. Een wijziging in een view kan dan effect hebben op een recht dat elders anders wordt geïnterpreteerd. Voor een organisatie die toegang moet kunnen onderbouwen, is het verschil groot tussen rechten die als afzonderlijke lokale beslissingen zijn gegroeid en rechten die vanuit één formele laag worden toegepast.
De ontwerpvraag is daarom breder dan: werkt de functionaliteit? Ook de grenzen rond toegang en gegevens moeten in de architectuur herkenbaar zijn. Dat beperkt niet per definitie de ruimte voor maatwerk; het maakt zichtbaar welke maatwerkkeuzes gevolgen hebben voor aantoonbaarheid en beheer. Bij Laravel-softwareontwikkeling kan die grens bijvoorbeeld al worden meegenomen wanneer functionele processen en autorisaties worden vertaald naar de applicatiestructuur. De latere beoordeling gaat dan over een inrichting die daarvoor ontworpen is, in plaats van over reparaties rond een reeds vastgelopen gegevensmodel of een versnipperd rechtenmodel.
Kernfactoren voor compliance in webapplicatieontwikkeling
De kernfactoren krijgen pas waarde wanneer ze worden vertaald naar toetsbare ontwerp- en releasebeslissingen. Leg daarom per gegevensstroom vast welk doel zij dient, welke gegevens daarbij nodig zijn, hoe lang zij blijven bestaan en welke verwerking daarna volgt. Zo wordt duidelijk of het datamodel, de integraties en de beheerprocessen daadwerkelijk aansluiten op het beoogde retentiebeleid.
Voor toegang is niet alleen de gekozen autorisatietechniek van belang, maar ook de vraag of rechten, uitzonderingen en wijzigingen vanuit één controleerbaar model zijn te herleiden. Logging hoort daarbij: de vastgelegde gebeurtenissen moeten aansluiten op de handelingen die de organisatie later moet kunnen onderzoeken, zoals inzage, wijziging of verwijdering van gegevens.
Beveiliging vraagt vervolgens om een passende technische basis die niet losstaat van het ontwikkelproces. In plaats van één standaard als afvinkpunt te behandelen, moeten beveiligingseisen worden gekoppeld aan de risico’s, de toepasselijke verplichtingen en de architectuur van de applicatie. Daardoor worden onderwerpen als authenticatie, cryptografie en kwetsbaarheden beoordeeld in samenhang met de verwerking die de applicatie uitvoert.
Tot slot is vooraf afgesproken bewijs nodig voor een release: welke eisen zijn getoetst, welke bevindingen zijn openstaand en wie beoordeelt de uitkomst? Daarmee verschuift governance van een document achteraf naar een vast onderdeel van het traject.
Veelvoorkomende fouten die compliance-herbouw veroorzaken
Compliance-herbouw in webapplicaties ontstaat vaak doordat fundamentele beveiligings- en compliance-eisen pas laat in het ontwikkelproces worden meegenomen. Een veelvoorkomende fout is dat security en compliance pas als laatste stap worden toegevoegd, terwijl datastructuren, gebruikersstromen en integraties al zijn vastgelegd. Hierdoor moeten beveiligingsmaatregelen achteraf worden aangepast aan bestaande aannames, wat kan leiden tot conflicten met de vereiste inrichting en soms zelfs tot een herbeoordeling van het hele gegevens- en procesmodel.
De kern van het probleem ligt in de volgorde van besluitvorming. Wanneer architectuurkeuzes uitsluitend op basis van functionaliteit worden gemaakt en pas later worden getoetst aan compliance-eisen, ontstaat er spanning tussen wat al gerealiseerd is en wat aantoonbaar moet zijn. De vraag is dan niet meer alleen hoe een controle wordt toegevoegd, maar of de bestaande structuur die controle überhaupt ondersteunt.
Ook op het gebied van toegangsbeheer ontstaan risico’s wanneer er wordt gekozen voor een lokaal permissiemodel in de applicatiecode, bijvoorbeeld via Laravel policies. Hoewel dit flexibiliteit biedt in de gebruikersinterface, biedt het niet vanzelf dezelfde centrale governance als voorzieningen voor multi-factor authenticatie en direct sessiebeheer via enterprise identity providers (OIDC of SAML). Een lokale oplossing moet daarom niet zonder meer als gelijkwaardig aan een centrale voorziening worden behandeld; de verschillen raken beheersbaarheid en compliance-aantoonbaarheid.
Deze problemen beginnen vaak bij een onvolledige scopebepaling. Functies worden dan beschreven zonder expliciet vast te leggen onder welke randvoorwaarden identiteit, sessies en gegevensstructuren moeten functioneren. Zodra het datamodel en het toegangsmodel diep in de applicatie zijn geïntegreerd, worden noodzakelijke aanpassingen aanzienlijk complexer en duurder dan wanneer deze eisen vanaf de architectuurfase zijn meegenomen.
Praktische toepassing van compliance-eisen in webapplicaties
In de praktijk vereist het voldoen aan compliance-eisen bij webapplicaties dat autorisatie en toegangsbeheer centraal en controleerbaar worden ingericht. In plaats van generieke super-service accounts voor machine-to-machine API-koppelingen, is het noodzakelijk om per koppeling de toegangsrechten te beperken tot het strikt noodzakelijke. Dit voorkomt dat één account onbeperkte toegang krijgt en maakt het mogelijk om achteraf te reconstrueren welke geautomatiseerde partij welke handeling heeft uitgevoerd. Hoewel aanvullende identificatiemethoden of logging attributie deels kunnen ondersteunen, blijft het risico bestaan dat een gedeeld account de forensische herleidbaarheid bemoeilijkt. Daarom is het verstandig om per integratie unieke credentials en een afgebakend autorisatieprofiel te hanteren.
Retentiebeleid vraagt eveneens om een praktische vertaling naar de applicatie. Bewaartermijnen moeten worden afgedwongen, met een proces voor het verwijderen of anonimiseren van gegevens zodra de termijn is verstreken. Wanneer dit volledig afhankelijk blijft van handmatige acties, neemt de kans op inconsistentie toe. Door retentiebeleid als onderdeel van de applicatiearchitectuur te implementeren, blijft zichtbaar hoe gegevensbeheer aansluit op de vastgelegde termijnen.
Een bruikbare scheiding ligt tussen proof-of-concept en productie. In de eerste fase kan validatie plaatsvinden met proefdata en minimale administratieve lasten. In de latere hardening- en integratiefase worden formele controles, zoals DPIA’s en verificatiestappen, toegevoegd. Daarmee wordt voorkomen dat tijdelijke uitzonderingen of onbegrensde accounts uit de ontwikkelfase ongemerkt in de productieomgeving terechtkomen.
Belangrijkste lessen voor compliance in webapplicaties

De rode draad is dat compliance niet wordt bepaald door een losse controle aan het einde, maar door de samenhang tussen scope, architectuur, toegangsbeheer en de onderbouwing van releases. Een webapplicatie is beter beheersbaar wanneer al deze keuzes later kunnen worden verklaard en getoetst. Twee lessen maken die samenhang concreet:
- Maak de ontwikkelketen controleerbaar. Een traceerbare Secure Software Development Lifecycle kan geautomatiseerde SAST-scans, dependency-vulnerability scanning (SCA) en formele peer-reviews vóór deployment in de CI/CD-pijplijn opnemen. De waarde zit in de aantoonbare samenhang: bevindingen uit code en afhankelijkheden worden niet los van releases behandeld, terwijl peer-review onderdeel is van de stap voordat software wordt ingezet. Dit levert geen juridische uitspraak over de totale naleving op, maar het maakt wel zichtbaar hoe kwetsbaarheden en wijzigingen binnen de softwareontwikkeling worden behandeld. Voor een opdrachtgever zijn dit concrete onderwerpen om vooraf te laten beschrijven: welke controles plaatsvinden, waar de uitkomsten worden vastgelegd en op welk moment een deployment wordt beoordeeld.
- Beperk de scope tot wat verdedigbaar nodig is. Dataminimalisatie vraagt ook om methodologische eerlijkheid van een softwarepartner. Soms is de beste technische en organisatorische keuze om een risicovolle functionaliteit of voorgenomen dataverzameling niet op te nemen. Die beoordeling voorkomt dat extra gegevens of functies als vanzelfsprekend onderdeel van de scope worden, terwijl zij de compliance- en beveiligingsrisico’s vergroten. Dit vraagt om een gesprek waarin het mogelijk blijft om “niet doen” als uitkomst te accepteren, in plaats van iedere wens technisch door te zetten. Als een functie geen verdedigbare plaats in het gegevens- of procesontwerp heeft, kan opname ervan later zowel de beheerlast als het risico rond releases verhogen.