
Gereguleerde organisaties kunnen een gefaseerde managed-services-scope bepalen door de volledige afhankelijkheidsketen van kritieke bedrijfsfuncties in kaart te brengen. Zo vallen samenhangende componenten onder hetzelfde toezicht en dezelfde beveiligingsclassificatie, terwijl systemen die later volgen al met duidelijke grenzen en verantwoordelijkheden worden vastgelegd.
Scopebepaling voor Managed Services in Regulerende Contexten
Het bepalen van een gefaseerde scope voor managed services in gereguleerde omgevingen vereist een zorgvuldige afweging van technische afhankelijkheden en operationele verantwoordelijkheden. Dit voorkomt compliance-hiaten en operationele geschillen.
- Identificeer alle technische afhankelijkheden van kritieke bedrijfsfuncties om te bepalen welke systemen in de eerste fase moeten worden opgenomen.
- Zorg voor een duidelijke scheiding van verantwoordelijkheden en bevoegdheden tussen de beheerpartner en interne teams.
- Leg vast welke systemen bewust naar latere fasen worden verschoven en welke beheersmaatregelen daarvoor gelden.
- Differentieer serviceniveaus en escalatietijden op basis van de kritikaliteit van systemen om symmetrische responstijden te vermijden.
Waarom een duidelijke scope essentieel is voor managed services
Een fase-1-scope voor managed services is meer dan een lijst met applicaties die een beheerpartner mag aanraken. In een gereguleerde operatie bepaalt die afbakening welke delen van het landschap binnen de operationele verantwoordelijkheid vallen, welke afhankelijkheden daarbij horen en voor welke situaties een reactiepad bestaat. Als die grens uitsluitend op zichtbare applicaties wordt getrokken, kan de feitelijke werking van de dienst buiten beeld blijven. Dat creëert geen abstract documentatieprobleem, maar een praktische onzekerheid op het moment dat een verstoring ontstaat.
De technische opbouw van het applicatielandschap bepaalt hoe scherp die grens kan zijn. In een modulair landschap met ontkoppelde API's kunnen afzonderlijke diensten onder voorwaarden apart in fase 1 worden geplaatst. De afbakening kan dan aansluiten op een concrete dienst en de bijbehorende interfaces. In een monolithisch landschap met gedeelde databases ligt dat anders: de centrale gegevenslaag verbindt onderdelen zodanig dat het afzonderlijk opnemen van één applicatieonderdeel een kunstmatige grens kan worden. Voor de scope betekent dit dat de centrale gegevenslaag gelijktijdig in beeld komt wanneer zij de gedeelde basis vormt. De keuze voor fase 1 volgt dus niet alleen uit de zichtbaarheid of populariteit van een systeem, maar ook uit de manier waarop systemen technisch van elkaar afhankelijk zijn.
Een tweede onderscheid betreft de zwaarte van de operationele reactie. Wanneer secundaire interne tooling dezelfde escalatieprocedures en hetzelfde serviceniveau krijgt als applicaties voor orderverwerking of patiëntdata, wordt interventiecapaciteit verdeeld alsof elk incident dezelfde gevolgen heeft. Daardoor kunnen echte noodsituaties juist trager aandacht krijgen. Een duidelijke scope maakt daarom zichtbaar welke categorie systemen welke reactie vraagt. Het doel is niet om elk systeem gelijk te behandelen, maar om beperkte aandacht te richten op onderdelen met de grootste operationele betekenis.
De technische samenhang en de vereiste reactie horen dus bij dezelfde afbakening. Wie beide vooraf vastlegt, maakt de scope bruikbaar wanneer de druk het hoogst is en beperkt uiteenlopende verwachtingen tussen interne teams en de beheerpartij.
De uitdagingen bij het definiëren van een managed services scope
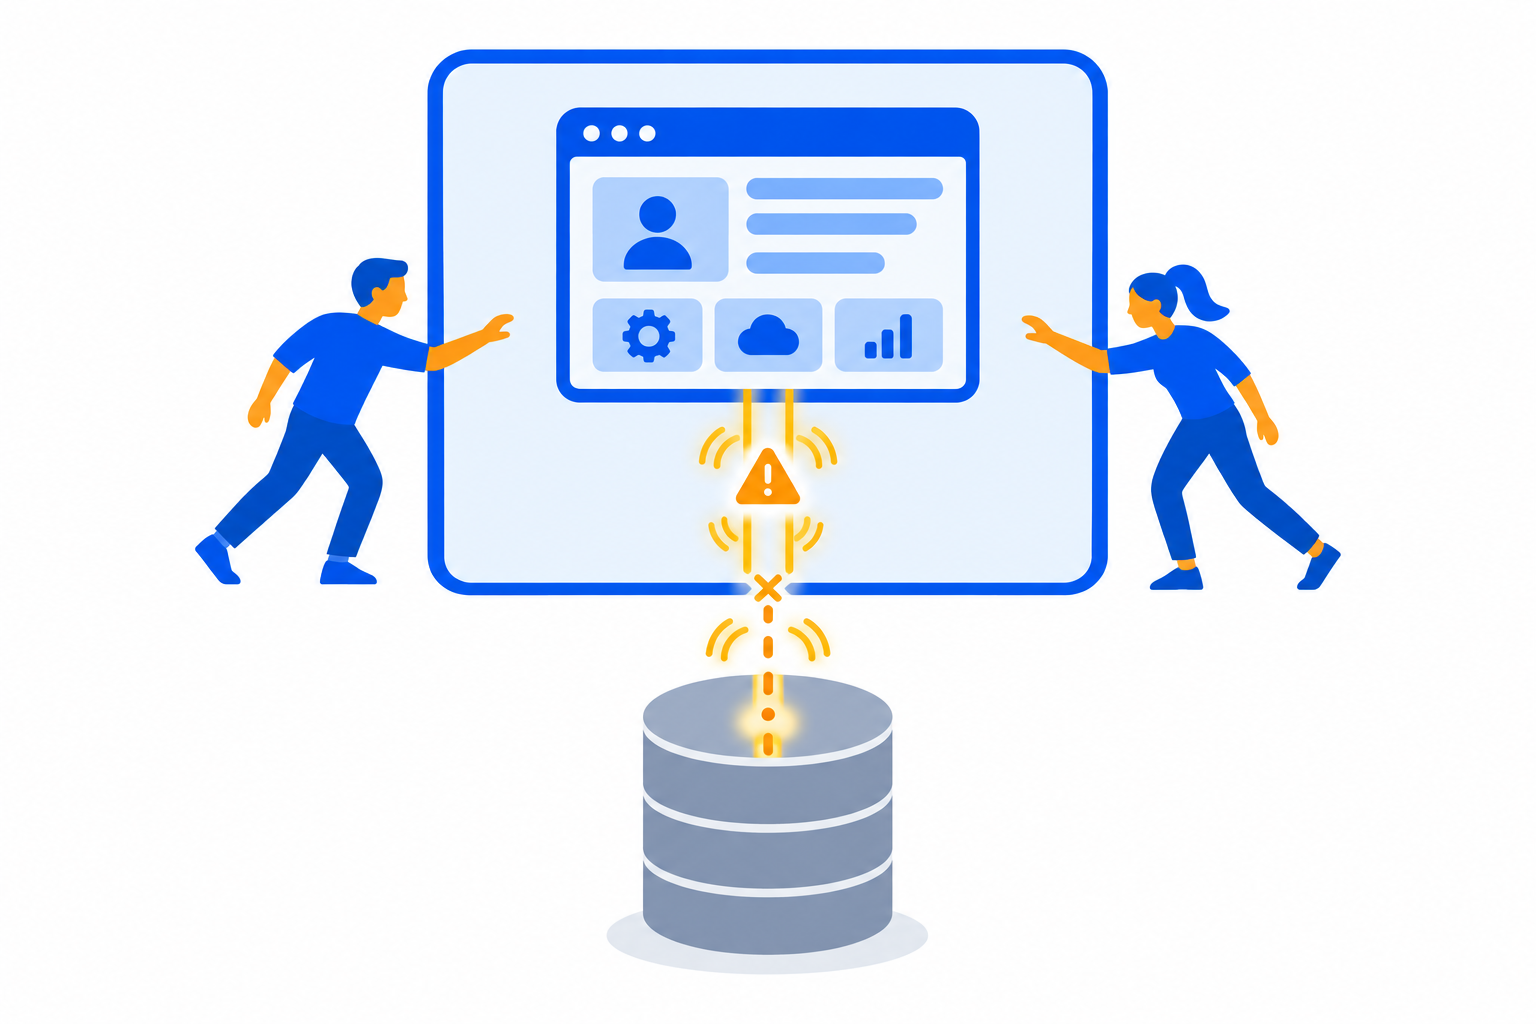
De lastigste fout bij scopeafbakening is vaak niet dat een organisatie te weinig systemen noemt, maar dat zij een dienst als zelfstandig behandelt terwijl die feitelijk afhankelijk is van lagen die buiten de opdracht vallen. Een webportaal kan bijvoorbeeld het zichtbare beginpunt voor gebruikers zijn. De werking ervan kan echter afhankelijk zijn van een onderliggende database. Als alleen het portaal in beheer wordt genomen, blijft een deel van de technische keten buiten de afgesproken verantwoordelijkheid.
Dat wordt merkbaar zodra er storingen optreden die zich uiten als vertraging of API-fouten. De beheerpartij kan dergelijke verschijnselen niet goed onderzoeken wanneer de relevante afhankelijkheid buiten haar bereik en verantwoordelijkheid ligt. Intern beheer heeft op zijn beurt een beperkt vertrekpunt wanneer het gedrag vooral in het portaal zichtbaar wordt. Zonder vastgelegde samenhang verschuift de vraag snel van oorzaak naar eigenaar: ligt het probleem bij het beheerde portaal, bij de onderliggende database, of bij de grens ertussen?
Die onduidelijkheid werkt door in incidentrespons. Teams besteden tijd aan het afbakenen van hun rol terwijl een operationele verstoring voortduurt. Escalatie kan daardoor stilvallen, niet omdat er geen technische kennis beschikbaar is, maar omdat niet vaststaat wie het onderzoek en de opvolging draagt. In een gereguleerde omgeving krijgt zo'n vertraging een aanvullende dimensie: een operationeel incident kan escaleren tot een compliance-inbreuk wanneer de keten niet tijdig beheerst wordt.
Een scope die alleen functionele namen opsomt, biedt voor dit scenario te weinig houvast. Naast de vraag of het portaal in fase 1 valt, moet daarom vaststaan welke onderdelen nodig zijn om een storing te duiden en te behandelen. De scope fungeert dan als operationele grens: zij beschrijft wat de beheerpartij kan onderzoeken, waar intern beheer verantwoordelijk blijft en hoe een incident wordt overgedragen.
Wanneer is een gefaseerde aanpak noodzakelijk?
Een gefaseerde aanpak voor managed services kan noodzakelijk zijn wanneer organisaties onder toezicht staan van kaders zoals DORA of de EBA-richtsnoeren en tegelijk operationele continuïteit en controle over kritieke functies moeten behouden. In veel toezichtregimes volstaat het niet om beheer stapsgewijs te introduceren zonder de relevante randvoorwaarden vanaf de start te borgen. Bij uitbesteding van applicaties die kritieke functies ondersteunen, vormen contractuele auditrechten, exit-afspraken en incidentrapportage doorgaans onderdelen van de beheersafspraken. De formele afspraken en toezichtmechanismen hoeven dus niet te wachten op een latere technische of organisatorische fase.
Fasering is vooral passend wanneer het IT-landschap complex is en niet alle systemen of processen in één keer verantwoord kunnen worden overgedragen. Een duidelijk afgebakende eerste fase houdt de overgang beheersbaar, terwijl ook zichtbaar blijft welke onderdelen nog niet zijn overgedragen en hoe incidenten en rapportage daar worden behandeld. De gefaseerde invoering verandert daarmee niet de noodzaak om toezicht, rapportage en overdraagbaarheid te regelen voor systemen die een kritieke functie ondersteunen.
Belangrijkste criteria voor fase-1 inclusie
Fase 1 is de eerste, expliciet afgebakende beheeromvang binnen een gefaseerde overgang. De duur en het aantal vervolgfases verschillen per organisatie; bepalend is welke systemen en activiteiten vanaf de start onder de beheerafspraken vallen. Bij die keuze is het essentieel om verder te kijken dan alleen de zichtbare kernapplicaties. De volgende criteria helpen voorkomen dat compliance-kritische onderdelen onbedoeld buiten de scope vallen:
- Identificeer alle noodzakelijke randvoorwaarden per kernapplicatie. Controleer of ondersteunende componenten zoals SSO-identiteitsproviders, DNS-configuraties en SSL-certificaatbeheer expliciet zijn meegenomen. Deze voorzieningen lijken soms generiek, maar zijn in de praktijk bepalend voor de beschikbaarheid en het herstelvermogen van de applicatie.
- Beoordeel per randvoorwaarde of deze operationeel direct invloed heeft op toegang of continuïteit. Als het uitvallen van een randvoorwaarde direct verhindert dat een applicatie gebruikt of hersteld kan worden, hoort deze binnen de fase-1-scope of moet er een duidelijke eigenaar met interventiebevoegdheid buiten de beheerpartij worden aangewezen.
- Leg per uitgesloten component vast wie het beheer en de incidentafhandeling op zich neemt. Die toewijzing voorkomt dat tijdens een storing eerst moet worden vastgesteld welke partij bevoegd is om in te grijpen.
De toets is praktisch: kan de applicatie beschikbaar blijven, toegankelijk zijn en herstellen met de gekozen afbakening? Als het antwoord negatief is, vraagt de fase-1-scope om aanvulling of om een expliciete externe beheerregeling.
Een gestructureerde aanpak voor scopebepaling
Een gestructureerde aanpak voor het bepalen van de scope in fase 1 van managed services begint bij de bedrijfsfunctie die centraal staat in de uitbesteding. Dit voorkomt dat essentiële technische onderdelen over het hoofd worden gezien omdat ze minder zichtbaar zijn in de dagelijkse operatie. De volgende stappen helpen om compliance-gaten te vermijden:
- Breng de volledige afhankelijkheidsketen van de gekozen bedrijfsfunctie in kaart. Door foutisolatie en afhankelijkheidskartering wordt zichtbaar welke softwarecomponenten direct bijdragen aan de kritieke functie. Componenten die functioneel verbonden zijn, moeten in dezelfde toezicht- en beveiligingsbeoordeling worden meegenomen. Administratieve grenzen alleen zijn daarbij geen reden om ze buiten de fase-1-scope te plaatsen.
- Werk van functie naar component, niet andersom. Start met het vaststellen van de bedrijfsfunctie die niet los gezien kan worden van de beheerstart. Benoem vervolgens de ondersteunende onderdelen en leg expliciet vast hoe elk onderdeel bijdraagt aan de functie. Zo wordt de relatie tussen functie en component inzichtelijk, ook voor teams die niet bij de oorspronkelijke scopebepaling betrokken waren.
- Documenteer welke onderdelen bewust worden uitgesteld. Een component kan naar een latere fase worden verschoven als uit de afhankelijkheidsanalyse blijkt dat deze niet essentieel is voor de gekozen functie. Is er wel een functionele koppeling, dan vraagt uitstel om aanvullende beheersmaatregelen. Het uitstelbesluit blijft daardoor toetsbaar in plaats van impliciet.
Veelgestelde vragen over scopebepaling
Een terugkerende vraag is of een voorstel voor managed services niet eenvoudiger kan worden gehouden door brede formuleringen te gebruiken. Juist bij werkzaamheden die buiten de standaarddienst vallen, geeft die eenvoud later ruimte voor verschillende interpretaties.
- “Betekent managed services dat alle werkzaamheden rond een applicatie zijn inbegrepen?” Niet zonder expliciete omschrijving. Transparante afbakening in een voorstel betekent dat de beheerpartner ook benoemt wat buiten de standaard managed services valt. Ad-hoc datacorrecties en bugfixes in legacy-systemen zijn voorbeelden van werkzaamheden die afzonderlijk uitgesloten kunnen zijn. Die vermelding is geen formaliteit en evenmin een aanwijzing dat dergelijke werkzaamheden niet kunnen voorkomen. Zij maakt zichtbaar dat de normale beheeropdracht en uitzonderlijk of aanvullend werk verschillende categorieën zijn. Een organisatie kan daardoor vooraf bepalen wie een verzoek beoordeelt, welke partij het uitvoert en hoe de overgang van beheer naar aanvullend werk wordt behandeld. De vraag wordt dan niet pas gesteld wanneer een storing, correctieverzoek of foutmelding al druk veroorzaakt. Ook voorkomt dit dat een brede belofte over volledige ontlasting wordt gelezen als een onbeperkte verplichting. Een beheerpartner kan operationele taken uitvoeren binnen de afgesproken scope, terwijl datacorrecties of legacy-bugfixes buiten die standaardscope blijven. Beide posities zijn verdedigbaar als zij vooraf concreet zijn vastgelegd. Voor de beoordeling van een voorstel is daarom niet alleen de lijst met inbegrepen diensten relevant. Minstens zo verhelderend is de lijst met uitsluitingen, inclusief de omschrijving van het type werk dat daaronder valt. Die lijst biedt betrokken teams ook houvast wanneer zij niet aan de oorspronkelijke contractbespreking deelnamen.
Belangrijke overwegingen voor een veilige start
Uitsluitingen beschrijven echter alleen welke werkzaamheden niet tot de standaarddienst behoren. Om te voorkomen dat dit bij een concreet verzoek alsnog tot rolverwarring leidt, moet ook per activiteit vaststaan wie handelt, beslist en wordt geïnformeerd.
De eerste beheerfase is pas bestuurbaar wanneer niet alleen systemen, maar ook rollen per activiteit scherp zijn vastgelegd. Dat vraagt om een document dat tijdens operationele druk bruikbaar blijft en niet uitsluitend als bijlage bij een voorstel fungeert.
- Vraag om een gedetailleerde RACI-matrix waarin uitvoering, advies en toezicht van elkaar zijn gescheiden. Een dergelijke matrix maakt per onderwerp duidelijk wie verantwoordelijk is voor de uitvoering, wie daarop aanspreekbaar is, wie wordt geraadpleegd en wie op de hoogte blijft. Voor een fase-1-scope krijgt dat onderscheid bijzondere waarde doordat operationele uitvoering niet dezelfde rol is als adviseren over een keuze of toezicht houden op de uitvoering. Als deze rollen door elkaar lopen, kan een partij veronderstellen dat een andere partij handelt, terwijl die andere partij slechts een adviserende of toezichthoudende positie heeft. De matrix maakt de overgang van vraag naar actie zichtbaar: welke partij voert een beheertaak uit, bij welke beslissing ligt de formele verantwoordelijkheid, welke partij levert inhoudelijke input en wie ontvangt informatie over de voortgang of een incident. Ook nieuwe werkzaamheden zijn zo gerichter te beoordelen. Niet iedere vraag die samenhangt met een beheerd systeem hoeft automatisch door dezelfde partij te worden uitgevoerd; de rolverdeling laat zien of het om uitvoering, advies of toezicht gaat. Voor een organisatie die managed services gefaseerd invoert, verkleint dit het risico dat een onverwachte taak uitmondt in discussie over mandaat, inzet of kosten nadat de situatie al is ontstaan. Zonder toegewezen uitvoerende rol behoort een activiteit niet tot de operationele beheerlevering.