
Een nieuwe applicatie moet gegevens niet rechtstreeks in productietabellen van een oud ERP schrijven, maar mutaties via de bestaande ERP-bedrijfsregels, een gedocumenteerde interface of een gevalideerd staging-pad laten verwerken. Met write-back bedoelen we iedere route waarmee een nieuwe applicatie gegevens in het ERP laat muteren, of die route nu via een API, staging-tabel of database loopt. Rechtstreekse databasetoegang past alleen voor strikt afgebakend lezen; write-back is alleen verdedigbaar wanneer het ERP de invoer zelf valideert en definitief verwerkt.
Kernpunten: write-back naar een oud ERP
De keuze voor write-back gaat over eigenaarschap van regels, continuïteit van het ERP-proces en herleidbaarheid van wijzigingen, niet alleen over de technische bereikbaarheid van tabellen.
- Houd lees- en mutatierechten technisch gescheiden: een leespad vereist beperkte rechten, terwijl mutaties een gecontroleerd ERP-pad nodig hebben.
- Laat het ERP eigenaar blijven van validaties en procesregels wanneer de wijziging financiële gegevens, voorraad, orders, relaties of andere administratieve registraties raakt.
- Beoordeel gelijktijdig gebruik en onderhoudbaarheid: directe writes kunnen actieve ERP-processen blokkeren en afhankelijkheden van interne tabellen kunnen upgrades of patches bemoeilijken.
- Eis dat iedere mutatie op entiteitsniveau terug te voeren is naar een individuele gebruiker en sessie, in plaats van alleen naar een gedeeld technisch account.
Lezen uit een oud ERP is iets anders dan gegevens terugschrijven
Een nieuwe applicatie kan gegevens rechtstreeks uit een oud ERP raadplegen zonder ook maar één bedrijfsgegeven te wijzigen. Terugschrijven is een andere klasse van integratie: dan beïnvloedt de applicatie een systeem dat al eigen processen, controles en verantwoordelijkheden kent.
Bij uitsluitend lezen kan rechtstreekse databasetoegang passen, bijvoorbeeld voor catalogi of actuele levertijden. Beperk die toegang dan tot een strikt read-only account of een read-replica. De nieuwe applicatie mag geen rechten krijgen waarmee zij tabellen kan wijzigen. Ook het raadplegen zelf mag transacties van gebruikers in het ERP niet hinderen. Indexering en de gekozen leesroute bepalen mede of gebruikers tijdens hun dagelijkse werk last krijgen van de koppeling.[1]
Dat onderscheid voorkomt een misleidende redenering: als een applicatie gegevens kan lezen, lijkt schrijven vaak slechts een extra databasebewerking. In werkelijkheid verandert schrijven de eigendomsverhouding. Bij lezen blijft het ERP de bron waaruit de applicatie informatie haalt. Bij write-back beïnvloedt de nieuwe applicatie voorraad, orders, relaties, financiële gegevens of andere administratieve registratie. Dan moet duidelijk zijn welke controles het ERP normaal uitvoert voordat een wijziging definitief wordt.
Leg daarom vóór het ontwerp vast welke gegevens de nieuwe applicatie alleen toont en welke gegevens zij daadwerkelijk mag muteren. Maak die grens ook technisch zichtbaar in gescheiden accounts en toegangsrechten. Een account voor lezen hoort niet ongemerkt uit te groeien tot een account waarmee dezelfde applicatie later productietabellen aanpast.
Naast techniek kan de formele omgeving de toegestane route begrenzen. Wanneer auditability, ISO-certificeringen of afspraken over vendor-support moeten blijven gelden, kunnen mutaties buiten de officiële applicatielaag gevolgen hebben voor ondersteuning. Een zichtbare database en beschikbare inloggegevens vormen dus geen bewijs dat productietabellen een ondersteund integratiepunt zijn.
Documenteer het leespad afzonderlijk en leg voor elke beoogde mutatie vast welke ERP-documentatie, transactielogica en operationele voorwaarden de gekozen route onderbouwen.
Waarom een werkende databasewrite toch problemen kan geven
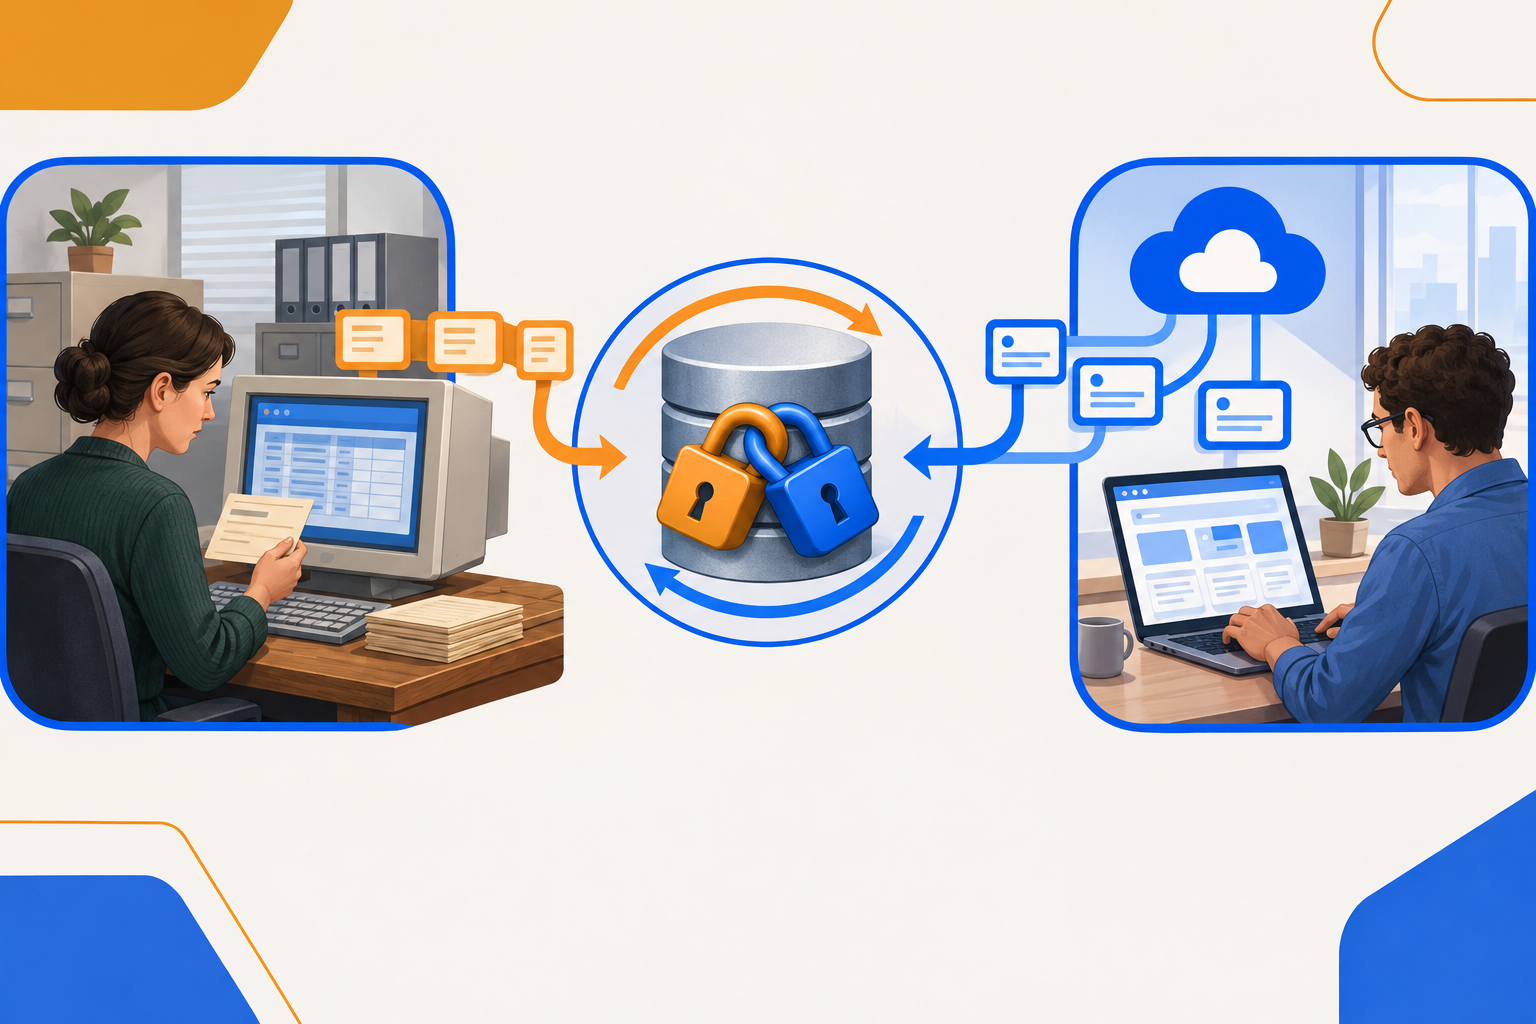
Een databasewrite die in een testomgeving werkt, bewijst niet dat zij in de dagelijkse ERP-praktijk houdbaar is. De nieuwe applicatie en actieve ERP-gebruikers kunnen namelijk tegelijk dezelfde database benaderen, maar volgens verschillende werkpatronen.
Een moderne webapplicatie verwerkt vaak meerdere stateless aanvragen parallel. Een ouder ERP met desktopclients kan daartegenover pessimistische transactievergrendelingen gebruiken terwijl medewerkers records bewerken. Wanneer beide systemen dezelfde gegevens gelijktijdig benaderen en hun lockingstrategie niet op elkaar aansluit, kunnen ad-hoc tabelsloten vanuit de nieuwe applicatie botsen met bestaande vergrendelingen. Dan kan lock contention ontstaan: processen wachten op elkaar. In een ongunstige transactievolgorde kunnen ook deadlocks optreden, waarbij processen elkaar wederzijds blokkeren.[1]
Dit risico zit niet alleen in een grote bulkverwerking. Ook een kleine mutatie kan een bestaand proces raken wanneer zij plaatsvindt terwijl een medewerker hetzelfde gegeven verwerkt. De database ziet dan geen onderscheid tussen een handige aanvulling vanuit een portaal en een handeling die de ERP-client al in gang heeft gezet. Zij ziet concurrerende transacties die toegang vragen tot samenhangende gegevens.
Een directe write krijgt vaak momentum door tijdsdruk. De route lijkt snel, omdat de tabel zichtbaar is en de nieuwe applicatie gegevens direct kan opslaan. Als die koppeling wordt goedgekeurd als tijdelijke overbrugging, bestaat het risico dat de geplande officiële integratie later vervalt. De tijdelijke shortcut blijft dan operationeel terwijl het ERP, de nieuwe applicatie en het datamodel verder veranderen.[2]
Daarmee verschuift de vraag van “werkt de write?” naar “wie onderhoudt deze afhankelijkheid wanneer het dagelijkse gebruik verandert?”. Een koppeling die aanvankelijk één formulier verwerkt, kan later meer gebruikers, meer mutaties en meer uitzonderingen krijgen. De oorspronkelijke noodoplossing blijft echter vaak op dezelfde directe tabelwrite rusten.
Breng daarom vóór ingebruikname in kaart welke ERP-clients actief zijn, welke gegevens zij tijdens verwerking vasthouden en wanneer de nieuwe applicatie mutaties verstuurt. Leg voor een tijdelijke route bovendien een harde einddatum en een vervangpad vast, zodat een snelle oplevering niet ongemerkt een blijvende bron van blokkades wordt.
Wanneer mag write-back alleen via een gevalideerd ERP-pad?
Voor write-back naar een legacy ERP- of CRM-omgeving ligt de technische grens niet bij de vraag of de nieuwe applicatie een tabel kan bereiken. De write moet via een door de leverancier gedocumenteerde interface of staging-tabel binnenkomen, waarna een interne ERP-taak het record valideert en volgens de bestaande bedrijfsregels definitief verwerkt. Pas dan is directe aanlevering technisch verdedigbaar: de nieuwe applicatie levert invoer aan, maar het ERP beslist zelf of die invoer een geldige mutatie wordt.
Een staging-tabel is daarbij geen verkapte productietabel waarop de applicatie vrij kan schrijven. Zij vormt een gecontroleerd aanleverpunt. De interne verwerking bepaalt welke velden worden geaccepteerd, welke samenhang tussen waarden nodig is en wanneer een record naar de eigen ERP-tabellen mag doorstromen. Daarmee blijft de verwerking afhankelijk van dezelfde regels als een mutatie die binnen het ERP wordt uitgevoerd. Ontbreekt die interne stap, dan is een technisch bereikbare tabel nog geen ondersteund updatepad.
Dit onderscheid voorkomt dat de nieuwe applicatie zelf moet reconstrueren wat het ERP normaal gesproken afhandelt. Vooral prijs- en kortingsmatrices maken dat zichtbaar. Wanneer het ontwikkelteam zulke validaties lokaal nabouwt, bestaan er twee afzonderlijke versies van dezelfde regel: één in het ERP en één in de externe code. Een Anti-Corruption Layer (ACL) kan de externe applicatie wel afschermen van interne ERP-structuren, maar neemt het eigenaarschap van de ERP-regels niet over. Een ERP-beheerder kan vervolgens een matrix aanpassen zonder dat de applicatie tegelijk wordt aangepast. De applicatie beoordeelt een wijziging dan op basis van een oudere regelset, terwijl het ERP inmiddels andere uitkomsten verwacht.
Die afwijking ontstaat niet pas bij een grote herziening. Elke wijziging aan een lokale kopie vereist afstemming over inhoud, moment en release van beide systemen. Zolang die afstemming niet aantoonbaar onderdeel is van het beheer, groeit de kans dat een portaal of workflow geldige invoer denkt te leveren die niet meer overeenkomt met de actuele ERP-verwerking. Het probleem zit dus niet alleen in de write zelf, maar in de blijvende afhankelijkheid van maatwerklogica die naast het ERP moet worden onderhouden.
De toets voor een write-backpad is daarom concreet: staat de interface of staging-tabel in de ERP-documentatie, en verwerkt een interne ERP-taak de aangeleverde records voordat zij definitief worden? Als één van beide ontbreekt, ontstaat een eigen implementatie die ERP-regels moet kopiëren of omzeilen. Juist daar ontstaat een permanente onderhoudslast wanneer de oorspronkelijke regels veranderen.
Waar horen de bedrijfsregels: in het ERP of in de nieuwe applicatie?
De architectuurkeuze gaat niet alleen over waar validatie technisch kan draaien, maar ook over wie een regel wijzigt wanneer het ERP-proces verandert. De onderstaande vergelijking maakt dat eigenaarschap toetsbaar voordat maatwerk in de nieuwe applicatie een tweede beheerpad wordt.
| Beoordelingspunt | Bedrijfsregels in de nieuwe applicatie | Routering via bestaande ERP-interfaces |
|---|---|---|
| Autonomie van de applicatie | De nieuwe applicatie kan lokale validaties en beslissingen uitvoeren en haar eigen scherm- en procesverloop bepalen. Die vrijheid betekent wel dat het team moet vastleggen welke ERP-regels het overneemt, wie ze onderhoudt en hoe wijzigingen worden afgestemd. | De applicatie biedt gegevens aan binnen de mogelijkheden van de bestaande interface. Dat beperkt de vrijheid om het proces aan de voorkant anders in te richten, maar laat de beoordeling van de mutatie bij het ERP. |
| Wijziging van regels | Een wijziging in het ERP vraagt ook een aanpassing en toets in de nieuwe applicatie. Als die twee wijzigingen niet samen worden beheerd, ontstaat de eerder besproken regeldivergentie: dezelfde invoer kan in beide systemen verschillend worden beoordeeld. | De regel blijft op één plek beheerd. De nieuwe applicatie hoeft de uitkomst niet opnieuw te berekenen, maar is afhankelijk van wat de interface kan aanbieden en verwerken. |
| Grenzen van een oudere interface | Lokale logica kan functies afdekken die de interface niet beschikbaar stelt. Daarmee neemt de applicatie echter ook verantwoordelijkheid over voor regels die oorspronkelijk bij het ERP horen. | Een centrale bron van waarheid werkt alleen voor mutaties die de interface daadwerkelijk ondersteunt. Onderzoek daarom vooraf of de benodigde handeling via die route beschikbaar is; een beperkte interface is geen aanwijzing dat dezelfde verwerking veilig buiten het ERP kan worden nagebouwd. |
| Toetsing vóór write-back | Gebruik een Proof of Concept op eigen data om af te bakenen welke lokale regels en uitzonderingen de applicatie zou moeten dragen. Maak zichtbaar of dat eigenaarschap ook na toekomstige ERP-wijzigingen beheersbaar blijft. | Start eveneens met een Proof of Concept op eigen data, gevolgd door read-only ontsluiting. Voeg pas daarna gecontroleerde write-back toe: het indienen van een mutatie via het gekozen ERP-pad. Leg vooraf acceptatiecriteria en een terugvalscenario vast voor gevallen waarin de verwerking niet aan die criteria voldoet. |
| Besluitvraag | Past deze route wanneer de nieuwe applicatie aantoonbaar eigenaar is van de betreffende regels én het dubbele beheer bewust wordt ingericht. | Past deze route wanneer het ERP eigenaar van de regels blijft en de beschikbare interface de vereiste mutatie kan verwerken. |
Kies het updatepad op basis van de gegevens die u wijzigt
Gebruik het soort mutatie als eerste selectie. De gevolgen verschillen per gegeven; leg daarom per mutatietype vast welk gevalideerd pad beschikbaar is en wie de verwerking beheert.
- Classificeer eerst de mutatie. Maak een lijst van de gegevens die de nieuwe applicatie wil wijzigen. Scheid daarbij informatie die alleen wordt getoond van informatie die een registratie in het ERP verandert. Deze stap voorkomt dat een technische verbinding automatisch als toestemming voor elke mutatie wordt gezien.
- Routeer bedrijfskritische gegevens via het ERP-pad. Raken updates grootboekrekeningen, actuele voorraadstanden, debiteurenstatussen of fiscale transacties, dan loopt write-back via bestaande ERP-bedrijfsregels of API-koppelingen. Voor deze categorie is die route een harde grens. De nieuwe applicatie mag niet rechtstreeks de onderliggende productietabellen aanpassen, ook niet als de tabelstructuur bekend is.
- Onderzoek waarop een directe koppeling leunt. Noteer per SQL-koppeling welke tabellen en velden zij gebruikt. Ongedocumenteerde tabellen en veldstructuren zijn geen stabiel contract tussen de nieuwe applicatie en het ERP. De koppeling kent dan de interne vorm van de database, maar niet de beloofde integratieroute van het ERP.
- Maak schema-afhankelijkheid zichtbaar vóór een upgrade. Bij een schema-migratie kan een leverancier tabellen of velden wijzigen. Een direct gekoppeld portaal kan daardoor plotseling breken. Als dat portaal operationeel nodig is, kan de organisatie een reguliere ERP-upgrade of beveiligingspatch uitstellen totdat de koppeling is hersteld.[1][2]
- Beoordeel de herstelvraag. Leg vast wie de koppeling onderzoekt wanneer een schema verandert en hoe het portaal functioneert zolang herstel nog niet beschikbaar is. Wanneer een interface tijdelijk niet beschikbaar is, kan een Circuit Breaker Pattern voorkomen dat de applicatie die route zonder begrenzing blijft aanroepen. Zonder herstelafspraken verschuift het risico van een technische afhankelijkheid naar de dagelijkse operatie: een noodzakelijke wijziging in het ERP blijft liggen omdat een extern onderdeel eraan vastzit.
- Leg het gekozen pad per mutatietype vast. Noteer voor iedere write of deze via een bestaande bedrijfsregel, een API-koppeling of helemaal niet via de nieuwe applicatie loopt. Gebruik bij herhaalbare verzoeken via een geschikte interface Idempotency Keys, zodat opnieuw verzonden aanvragen als dezelfde mutatie kunnen worden behandeld. Die lijst maakt het verschil zichtbaar tussen een toegestane integratie en een verzameling uitzonderingen die op interne tabellen vertrouwt.
Veelgestelde vragen over toegangsrechten bij ERP-write-back
Toegangsrechten bepalen wat de nieuwe applicatie technisch kán doen. Houd die rechten kleiner dan de totale macht die een beheerder nodig heeft.
- Waarom past een volledig administratief databaseaccount niet bij een externe applicatie?
Een externe applicatie heeft doorgaans een afgebakende taak: gegevens lezen of een beperkte groep mutaties aanbieden. Volledige administratieve toegang, zoals dbo- of sa-rechten, gaat veel verder dan die taak. De applicatie krijgt daarmee rechten die niet nodig zijn om de koppeling uit te voeren. Dat maakt de grens tussen normale integratielogica en brede databasebeheerder diffuus. - Wat betekent least privilege in deze situatie?
Het Principle of Least Privilege betekent dat de applicatie uitsluitend communiceert via strikt begrensde API-endpoints of via read-only databasetoegang. Zij krijgt dus alleen de toegang die past bij de concrete handeling. Volledige administratieve databasetoegang hoort niet bij dit patroon.[3] - Is read-only toegang ook een reden om brede rechten te geven?
Nee. Read-only blijft een eigen begrensd toegangspad. Geef een account voor raadplegen geen schrijfrechten voor het geval een latere uitbreiding die misschien nodig heeft. Wanneer de nieuwe applicatie later gegevens moet terugschrijven, vraagt dat om een nieuwe beoordeling van de mutatie en het beschikbare ERP-pad. - Wat als een beperkte interface niet alle gegevens beschikbaar stelt?
Een ontbrekend veld of een beperkte bewerking is geen vanzelfsprekende reden om naar administratieve databaseaccounts uit te wijken. Het maakt zichtbaar dat de gewenste functionaliteit niet binnen de huidige integratiegrens valt. Dan ligt er een keuze op tafel: de wens beperken, een passend ERP-pad onderzoeken of de verantwoordelijkheid voor dat gegeven anders organiseren. - Wie bepaalt de rechten?
Leg per koppeling vast welke applicatie, welke handeling en welke gegevens bij de toegang horen. Die beschrijving maakt toetsbaar of een recht nog past bij de oorspronkelijke taak. Zonder zo’n afbakening kunnen extra rechten zich opstapelen terwijl niemand nog kan uitleggen waarom zij nodig zijn.
Een houdbaar updatepad laat zien wie welke mutatie uitvoerde
De eindtoets voor een updatepad ligt niet bij de vraag of gegevens in de juiste tabel verschijnen. De toets is of u per entiteit kunt vaststellen welke individuele gebruiker, via welke sessie, een mutatie heeft veroorzaakt.
Een audittrail op entiteitsniveau legt die relatie vast. Zij verbindt een wijziging niet alleen aan een technisch proces, maar aan een gebruikersidentiteit en een sessie. Daardoor wordt zichtbaar wie een order, voorraadgegeven of andere registratie heeft aangeleverd of bevestigd. Non-repudiation gaat over datzelfde onderscheid: een mutatie is herleidbaar tot een concrete handeling, niet slechts tot een gedeeld technisch account.
Dat verschil wordt merkbaar zodra een wijziging wordt betwist of fout blijkt. Een anoniem database-serviceaccount kan hooguit tonen dat een integratie toegang had. Het laat niet zien welke gebruiker de actie initieerde, vanuit welke sessie de gegevens kwamen of welke menselijke handeling aan de mutatie voorafging. Onderzoek begint dan met het reconstrueren van indirecte aanwijzingen.
Bij een herleidbare mutatie kan het onderzoek veel gerichter starten. U kunt de betreffende entiteit, gebruiker en sessie naast elkaar leggen. Dat maakt niet automatisch iedere fout eenvoudig te herstellen, maar het beperkt de onzekerheid over de oorsprong. Ook de vraag wie een correctie mag uitvoeren, wordt scherper wanneer duidelijk is welke wijziging onderzocht wordt.
Deze toets voorkomt dat een integratie alleen wordt beoordeeld als gegevensstroom. Een koppeling kan technisch records verplaatsen en toch onvoldoende beheersbaar zijn wanneer de herkomst van mutaties verdwijnt achter één generiek account. De kosten van herstel liggen dan niet alleen in techniek, maar ook in uitzoekwerk, stilstaande processen en mogelijke financiële correcties.
Richt ieder updatepad daarom zo in dat een betwiste wijziging op entiteitsniveau terug te voeren is naar een individuele gebruiker en sessie, in plaats van te eindigen bij een anoniem serviceaccount.
Leg de gekozen updatepaden naast uw ERP-proces
Leg uw concrete ERP-integratievraag naast de mutatietypen die de nieuwe applicatie of het portal moet uitvoeren. Breng daarbij de beschikbare interfaces en de huidige procesregels in kaart, ook waar die niet direct zichtbaar zijn in de database. Bespreek dit met Shazzoo BV voordat ontwikkelwerk wordt vastgelegd, zodat per updatepad duidelijk wordt welke route binnen uw ERP- of CRM-omgeving onderzocht moet worden.