
Een mobiele app moet één afgebakende mobiele taak veilig, uitvoerbaar en controleerbaar ondersteunen binnen vaste grenzen voor toesteltoegang, gegevens, netwerkverbinding en compliance. Kies functies alleen als ze noodzakelijk zijn voor die taak, uitsluitend toegestane gegevens gebruiken en de vereiste controle en herleidbaarheid behouden; bepaal eerst de randvoorwaarden en backendmogelijkheden, en toets daarna één kleine workflow aan een vooraf bepaalde meetlat.
Kort samengevat: doelen en functies voor een veilige mobiele app
Bij apps met hoge beveiligings- en compliance-eisen zijn beveiliging, gegevensbeperking en controle geen wensen op een backlog, maar voorwaarden voor de scope.
- Bepaal vooraf wat het toestel, het beheerregime en de netwerkdekking toelaten; die context bepaalt welke mobiele handelingen en gegevens verantwoord zijn.
- Richt de eerste versie op één herkenbare handeling buiten het bureau, in plaats van een volledig desktopproces naar een klein scherm te verplaatsen.
- Bepaal per taak welke gegevens de app werkelijk nodig heeft en zorg dat de backend die gegevens beperkt en per rol gecontroleerd kan leveren.
- Weeg offline continuïteit af tegen lokale gegevensretentie: zonder verbinding werken vraagt om tijdelijke, beveiligde opslag; online werken beperkt wat bij wegvallende dekking mogelijk is.
- Breid pas uit nadat de eerste workflow aantoonbaar werkt volgens een concrete meetlat én veilig genoeg blijft zonder medewerkers naar oncontroleerbare omwegen te dwingen.
Welke randvoorwaarden bepalen de scope vóór functies worden gekozen?
De toestelcontext en netwerkdekking bepalen eerst welke gegevens en workflows mobiel verantwoord zijn. Bij een organisatie met hoge beveiligings- en compliance-eisen vormen deze omstandigheden harde grenzen voor de scope, geen voorkeuren die naast gebruikerswensen kunnen worden gerangschikt.
- Leg vast op welke toestellen de app mag draaien. In een BYOD-context kan de organisatie het OS-patchniveau niet zelf controleren. Dat beïnvloedt welke gegevens lokaal mogen staan en of strikte applicatiecontainerisatie nodig is. Bij beheerde toestellen kan de uitgangspositie anders zijn, maar ook daar moet vooraf worden bepaald welke gegevens en handelingen op het toestel zijn toegestaan.
- Beoordeel dekking per werksituatie. Wisselende of ontbrekende netwerkverbinding vraagt per workflow om een expliciete keuze: strikt online werken zonder lokale gegevensretentie, of offline werken met beveiligde lokale opslag en lokale sleutelbinding. De gekozen variant bepaalt direct welke handelingen gebruikers onderweg of op locatie kunnen uitvoeren.
- Toets hybride wensen aan dezelfde grens. Een workflow kan bijvoorbeeld alleen bepaalde stappen zonder verbinding hoeven ondersteunen, maar ook dan moet duidelijk zijn welke gegevens daarvoor tijdelijk op het toestel aanwezig zijn. Zonder die afbakening wordt offline functionaliteit al snel een algemene wens, terwijl de gevolgen voor lokale gegevens niet zijn vastgesteld.
- Plaats randvoorwaarden boven stakeholdervoorkeuren. Een afdeling kan een functie wenselijk vinden, maar die functie hoort niet dezelfde prioriteit te krijgen als afspraken over toestelbeheer, lokale opslag en bereikbaarheid. Pas nadat deze voorwaarden vaststaan, kunt u gebruikerswensen beoordelen op hun bijdrage aan de afgebakende mobiele taak.
De app ondersteunt doelen, geen verzameling schermen
Vanuit die randvoorwaarden kiest u één mobiele taak die de app aantoonbaar moet ondersteunen. Extra functies komen pas in beeld wanneer die taak binnen de vastgelegde grenzen werkt.
Behandel het mobiele toestel als een eindpunt dat niet vanzelf vertrouwd is. Daardoor zijn governance- en beveiligingseisen geen voorkeuren die later kunnen wijken voor extra schermen of kortere invoer. Zij bepalen wat de app mag ontvangen, tonen en uitvoeren. Dit past bij mobiele verificatie-eisen rond onder meer opslag, netwerkcommunicatie en authenticatie.[1]
Maak de eerste scope klein genoeg om te toetsen. Leg voor één use-case vooraf vast welke uitkomst telt, bijvoorbeeld minder tijd voor een afgebakende handeling of minder invoerfouten. Die meetlat is geen belofte over resultaat. Zij maakt zichtbaar of de gekozen workflow werkelijk werkt voordat aanvullende functies de scope vergroten. Een iteratieve aanpak houdt de discussie daarmee bij de taak in plaats van bij een verlanglijst van schermen.
Neem de backend al in deze fase mee. Een verzorgde mobiele interface kan niet compenseren voor een trage legacy-API of voor autorisatie die onvoldoende onderscheid maakt tussen rollen en gegevensvelden. De mobiele app blijft afhankelijk van wat de achterliggende systemen gecontroleerd kunnen leveren. Ontwerpregels voor REST-API's richten zich juist op een uniforme en interoperabele koppeling tussen client en backend.[2]
Zo volgt de eerste mobiele scope uit een concrete taak, een toetsbare meetlat en een backend die de benodigde gegevens beperkt en per rol kan leveren. Een functie die daaraan niet bijdraagt, heeft nog geen aantoonbare plaats in de eerste mobiele scope.
Waarom een mobiele kopie van het bestaande systeem vastloopt
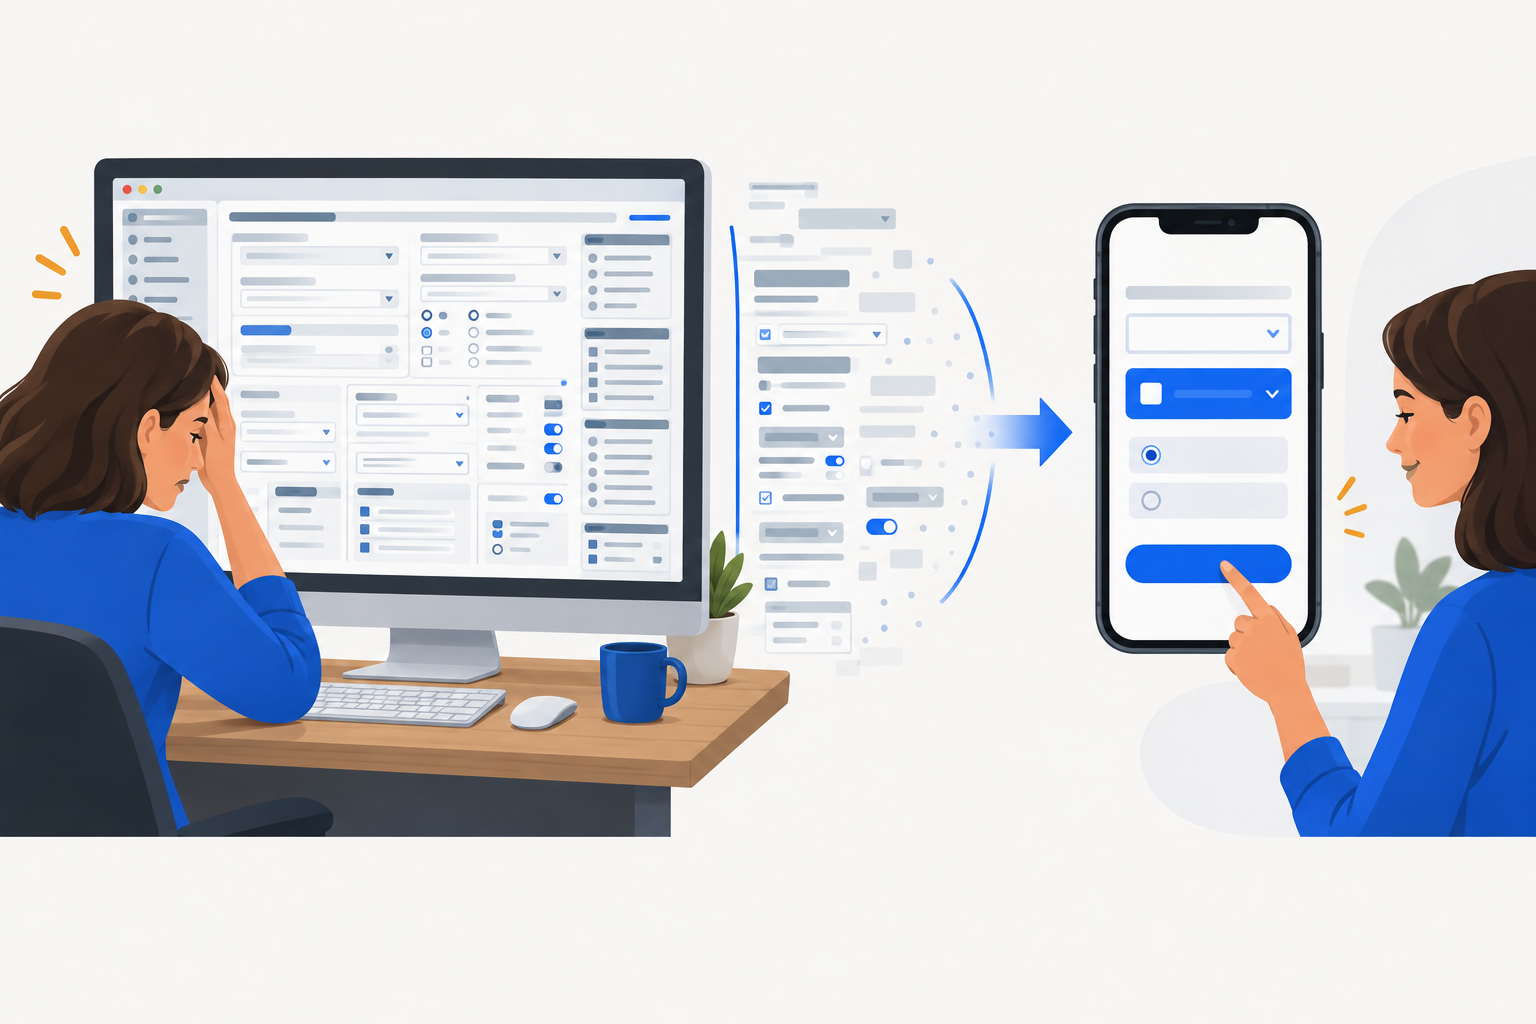
Een mobiele app wordt onwerkbaar wanneer een volledig desktopproces zonder selectie naar een klein scherm verhuist. De eerste scope hoort daarom een gerichte handeling te ondersteunen, niet een mobiele kopie van een ERP- of EPD-omgeving.
- Een desktopscherm is geen mobiele workflow. Complexe ERP- en EPD-schermen bevatten vaak veel velden, uitzonderingen en stappen voor verschillende rollen. Een integrale vertaling naar mobiel kan tientallen invulvelden opleveren die voor de gekozen handeling niet nodig zijn. De gebruiker moet dan zoeken, scrollen en invoeren terwijl het mobiele moment misschien slechts om één beslissing of registratie draait. Bepaal daarom eerst welke handeling buiten het bureau plaatsvindt en welke informatie daarvoor werkelijk nodig is.
- Beperk de taak voordat u schermen bespreekt. Vraag per veld wat de gebruiker ermee doet tijdens die mobiele handeling. Als het veld geen besluit, controle of registratie ondersteunt, hoort het niet vanzelf in de eerste mobiele flow. Dit is geen oordeel over het bestaande systeem. Het maakt onderscheid tussen de volledige administratieve context en wat iemand op dat moment mobiel moet kunnen doen.
- Betrek beveiliging en compliance vóór het ontwerp vastligt. Wanneer deze rollen pas vlak voor een release aansluiten, kunnen vragen over tokens en sessiebeheer pas zichtbaar worden nadat de workflow en koppelingen al zijn uitgewerkt. Dan raakt een wijziging niet alleen een scherm, maar ook de gekozen toegang en gegevensstroom. De mobiele verificatiestandaard behandelt onder meer authenticatie, netwerkcommunicatie en gegevensopslag als afzonderlijke beveiligingsgebieden.[1]
- Maak de toets vroeg concreet. Leg bij de eerste mobiele taak vast welke toegang nodig is, welke gegevens zichtbaar worden en welke handeling controleerbaar moet blijven. Daarmee krijgen security- en compliance-officers iets specifieks om te beoordelen, in plaats van een brede appopzet met steeds nieuwe uitzonderingen.
Van use-case naar functies: eerst data en controle, dan schermen
Zodra de mobiele taak is gekozen, wordt de gegevensstroom het praktische selectiecriterium voor functies. Werk daarbij van taak en toegestane gegevens naar de handelingen die de app moet bieden.
- Beperk de taak tot één herkenbaar resultaat. Beschrijf wie de mobiele handeling uitvoert, wanneer die plaatsvindt en welke uitkomst in het centrale proces moet worden vastgelegd. Zo ontstaat een concrete basis om per veld te beoordelen of het werkelijk nodig is.
- Classificeer ieder benodigd dataveld vóór u de mobiele client invult. Het compliancekader bepaalt welke gegevens de centrale backend mogen verlaten. De client ontvangt dus alleen velden die voor deze taak zijn toegestaan; een schermontwerp mag die grens niet alsnog oprekken. Een uniforme koppeling met de backend ondersteunt die afbakening.
- Leg de vereiste controle vast naast de gebruikershandeling. Onder een zwaarder toezichtregime kan centrale actielogging en aantoonbare herleidbaarheid zwaarder wegen dan de kortst mogelijke interactie. De workflow moet dan niet alleen het resultaat verwerken, maar ook vastleggen welke actie via de mobiele app is uitgevoerd.
- Gebruik één toelatingsregel voor functies. Een voorgestelde functie blijft alleen in de eerste mobiele workflow wanneer zij nodig is voor de gekozen taak, werkt met toegestane gegevens én de vereiste controle behoudt. Valt één van die drie voorwaarden weg, dan hoort de functie niet in deze scope.
Wanneer passen offline werken en directe backendontsluiting niet?
Online-only past wanneer gegevens niet op het toestel mogen achterblijven en de organisatie kan aanvaarden dat de mobiele taak alleen met netwerkverbinding beschikbaar is. De app bewaart dan geen gegevens voor later gebruik op het apparaat. Dat beperkt wat gebruikers bij wegvallende dekking kunnen doen, maar voorkomt ook dat gevoelige gegevens lokaal beschikbaar blijven. De beveiliging van zowel het mobiele eindpunt als de dataverbinding vraagt daarbij afzonderlijke aandacht.
Offline werken kan passen als continuïteit bij ontbrekende dekking noodzakelijk is. De offline workflow verwerkt dan tijdelijk gegevens op het toestel die anders uitsluitend centraal beschikbaar zouden zijn. Dat vraagt om beveiligde lokale opslag en een expliciet bewaarbeleid, bijvoorbeeld verwijdering bij sessie-einde of na een beleidsmatig bepaalde bewaartermijn. Offline werken is daarmee geen losse gebruikersfunctie, maar een keuze met gevolgen voor gegevensverwerking op het apparaat.
Ruwe database-views rechtstreeks ontsluiten kan de eerste bouw versnellen, maar geeft de mobiele app al snel toegang tot meer gegevens dan de taak vereist. Een specifieke API-laag beperkt server-side welke gegevens de app ontvangt. Zo blijft de beperking van gegevens onderdeel van de koppeling met de backend, in plaats van een beperking die alleen in het schermontwerp zit. De extra ontwikkelinspanning voorkomt dat snelheid bij de eerste oplevering leidt tot een te brede gegevensstroom naar mobiele toestellen.
Een verdedigbare scope laat alleen noodzakelijke handelingen door
Een eerste mobiele scope wordt niet sterker door meer gewenste functies toe te voegen. Zij wordt verdedigbaar wanneer de kleinste bruikbare workflow aantoonbaar binnen de afspraken voor toegang, gegevens en controle blijft. Koppel security-by-design vanaf het ontwerp aan een expliciet dreigingsmodel en aan een formele toets tegen relevante richtlijnen, zoals OWASP MASVS en richtlijnen voor mobiele apparatuur.[1][3] Daarmee ontstaat een toetsbaar gesprek over wat de workflow wel en niet mag doen, zonder te doen alsof een standaard op zichzelf naleving vaststelt.
Zo'n dreigingsmodel maakt technische controles ook concreter. Neem netwerkcommunicatie bijvoorbeeld niet alleen op als eis, maar toets of Certificate Pinning onder de beoogde fout- en updatepaden correct blijft werken. Een controle die slechts in de normale situatie werkt, biedt weinig houvast voor de mobiele workflow.
Die begrenzing mag het dagelijkse werk echter niet blokkeren. Als een mobiele workflow zo star is dat medewerkers hun taak niet kunnen uitvoeren, kunnen zij uitwijken naar privékanalen, schermfoto's of papieren tussenstappen. Dat maakt de gegevensstroom juist moeilijker te controleren en kan extra handmatig werk veroorzaken. De bruikbare eerste scope brengt daarom drie zaken samen: een afgebakende taak, beperkte gegevens en een werkwijze die medewerkers in de praktijk kunnen volgen.
Een use-case en meetlat als vertrekpunt
Shazzoo biedt een gesprek van een half uur over uw proces, zonder presentatie. In dat gesprek brengen we de aanleiding, betrokkenen en gewenste werkwijze scherp in beeld. Ook kunnen we vooraf samen een concrete use-case en een meetlat vastleggen. Zo ontstaat er eerst duidelijkheid over wat u wilt toetsen en waaraan een verdere uitwerking moet voldoen.