
De minimale due diligence voor het snel selecteren van een veilige Laravel-partner vóór een audit- of compliance-deadline bestaat uit drie onderdelen: toetsbare criteria voor datatoegang en code-integriteit, een begrensde eerste opdracht zoals een gefaseerd model of Proof of Concept op eigen data, en verificatie van CI/CD-scans, MFA en dependency-hygiëne.
Kritieke overwegingen bij Laravel-partnerselectie
Onder tijdsdruk hoeft partnerselectie niet neer te komen op algemene veiligheidsbeloften. Een verdedigbare keuze begint met een kleine set controles die vóór ondertekening concreet kan worden beoordeeld en vastgelegd.
- Beoordeel of de partner Laravel-beveiliging zichtbaar in de codebasis toepast, niet alleen in algemene werkwijzen benoemt.
- Definieer een afgebakende eerste opdracht met meetbare acceptatiecriteria.
- Verifieer geautomatiseerde CI/CD-scans, MFA voor ontwikkeltoegang en dependency-hygiëne.
- Leg scope, verantwoordelijkheden, tijdelijke oplossingen en overdrachtsdocumentatie vast.
- Koppel tijdelijke maatregelen aan een duidelijke afbouwdatum.
Essentiële criteria voor het selecteren van een veilige Laravel-partner
Een audit- of compliance-deadline verkort de tijd voor partnerselectie, maar niet de noodzaak van een controleerbare eerste opdracht. Een volledige leveranciersanalyse of onderzoek naar alle toekomstige code is vlak voor ondertekening vaak niet haalbaar. Richt de minimale toets daarom op wat de start beheersbaar maakt: aantoonbare Laravel-beveiligingskennis, een afgebakende eerste scope en vooraf vastgelegde acceptatiecriteria.
Laravel-expertise is pas relevant wanneer de partner kan uitleggen hoe beveiliging in de codebasis wordt opgenomen. CSRF-bescherming, Eloquent mass-assignment guards en rate-limiting zijn concrete onderwerpen om te bespreken. Ook is het relevant hoe autorisatie via de Laravel Policy Engine of Role-Based Access Control (RBAC) wordt ingericht, zodat toegang niet uitsluitend op aannames of losse controles berust. De vraag is dus niet of een partij Laravel noemt, maar hoe deze functies tijdens ontwikkeling worden toegepast en getoetst.
De eerste verplichting moet vervolgens klein genoeg zijn om uitkomsten aan een duidelijke oorzaak te kunnen koppelen. Een Proof of Concept op eigen data of een afzonderlijke hardening-fase beperkt het werkgebied en maakt acceptatie beter toetsbaar. Leg daarbij vast welke resultaten worden verwacht, wie toegang krijgt, welke gegevens worden gebruikt en onder welke voorwaarden een volgende fase wordt overwogen.
De benodigde documentatie hoeft geen volledig dossier over elk toekomstig detail te zijn. Zij moet wel duidelijk maken wat binnen de scope valt, welke acceptatiecriteria gelden, hoe datatoegang is geregeld en welke technische beveiligingsuitgangspunten aantoonbaar onderdeel van de Laravel-codebasis zijn. Meetbare criteria voorkomen dat een algemeen veiligheidsbeeld later de plaats inneemt van een toetsbare oplevering.
Zo blijft de eerste beslissing commercieel en operationeel begrensd. De organisatie beoordeelt eerst of de partner binnen een gecontroleerde opdracht de afgesproken beveiliging en resultaten kan leveren, voordat een bredere technische afhankelijkheid ontstaat.
Risico's van het overslaan van essentiële controles
Dit deel gaat over de risico’s vóór contractering. Wanneer essentiële controles worden overgeslagen, ontbreken afspraken die nodig zijn om de eerste opdracht te sturen: wie toegang heeft tot data en omgevingen, welke code-integriteit wordt verwacht en op basis van welke criteria wordt opgeleverd. Discussies over verantwoordelijkheden en beveiligingsniveau verschuiven dan naar de uitvoering, wanneer wijzigen meer impact heeft op planning en voortgang. Ook kunnen onduidelijke afspraken over toegang, dependencies of overdracht auditvragen oproepen die niet eenvoudig met algemene toezeggingen zijn te beantwoorden. De praktische consequentie is dat de organisatie vooraf minimaal moet vastleggen wat zij wil kunnen controleren; de uitvoering kan vervolgens aantonen of daaraan is voldaan.
Wat moet worden gevalideerd en waarom
De precontractuele toets hoeft geen handmatige penetratietest van elke kandidaat te zijn. Vraag in plaats daarvan om bewijs en toelichting bij enkele werkwijzen die direct relevant zijn voor de eerste scope. Verifieer of geautomatiseerde CI/CD-scans onderdeel zijn van het proces, of MFA geldt voor ontwikkel- en beheertoegang en hoe dependency-hygiëne wordt beheerd. Bij Laravel-projecten kan dit onder meer betekenen dat de partner toelicht hoe Composer Security Audit wordt gebruikt en of een Software Bill of Materials (SBOM) beschikbaar is voor de relevante oplevering.
Vraag daarnaast hoe beveiligingscontroles worden getoetst. Voor autorisatie is het bijvoorbeeld relevant of Laravel Policies en rollen worden getest op ongewenste toegang, in plaats van alleen te controleren of een gebruiker kan inloggen. Voor incidenten en beheer is het nuttig om te zien welke escalatieafspraken, logging en overdrachtsinformatie voor de eerste fase beschikbaar zijn. Deze validatie maakt de selectie concreter: niet een algemene belofte over security, maar zicht op de controles die de partner daadwerkelijk uitvoert en kan toelichten.
De verdere diepgang kan na contractering worden uitgebreid. Voor de eerste beslissing is vooral van belang dat de basiscontroles, de verantwoordelijkheden en de manier van aantonen niet open blijven staan.
Checklist voor minimale due diligence
Gebruik deze checklist om de eerder benoemde controles vast te leggen bij het selecteren van een Laravel-partner voor maatwerk software en managed services. De nadruk ligt op overdraagbaarheid, controleerbaarheid en toekomstig onderhoud:
- Vraag om een concrete onderbouwing van Laravel-ecosysteemstandaarden. Laat de partner toelichten hoe standaard Laravel-mechanismen voor autorisatie, middleware, logging en dependencybeheer worden toegepast. Vraag waar relevant ook welke scanuitvoer, Composer Security Audit-resultaten of SBOM bij de eerste oplevering beschikbaar zijn.
- Leg afwijkingen van standaarden expliciet vast. Documenteer welke onderdelen afwijken, waarom dat nodig is en hoe de afwijking later wordt beoordeeld of afgebouwd. Zo blijft de code beter overdraagbaar en minder afhankelijk van individuele ontwikkelaars.
- Beoordeel de overdraagbaarheid van de eerste oplevering. Richt de initiële scope zo in dat een andere partij de code, toegangsrechten en relevante documentatie kan beoordelen en onderhouden als team of prioriteiten veranderen.
- Vraag naar de borging van beveiligings- en continuïteitsmaatregelen. Laat de partner toelichten hoe MFA, toegangsbeheer, logging, dependencycontrole en incidentafhandeling in de eerste scope zijn geregeld. Vraag specifiek hoe autorisatiefouten in RBAC of Laravel Policies worden voorkomen en gecontroleerd.
- Beperk tijdelijke improvisatie tot het strikt noodzakelijke. Sta tijdelijke oplossingen alleen toe wanneer deze zijn vastgelegd met eigenaar, afbouwdatum en overdrachtsdocumentatie.
Gevolgen van het overslaan van essentiële stappen
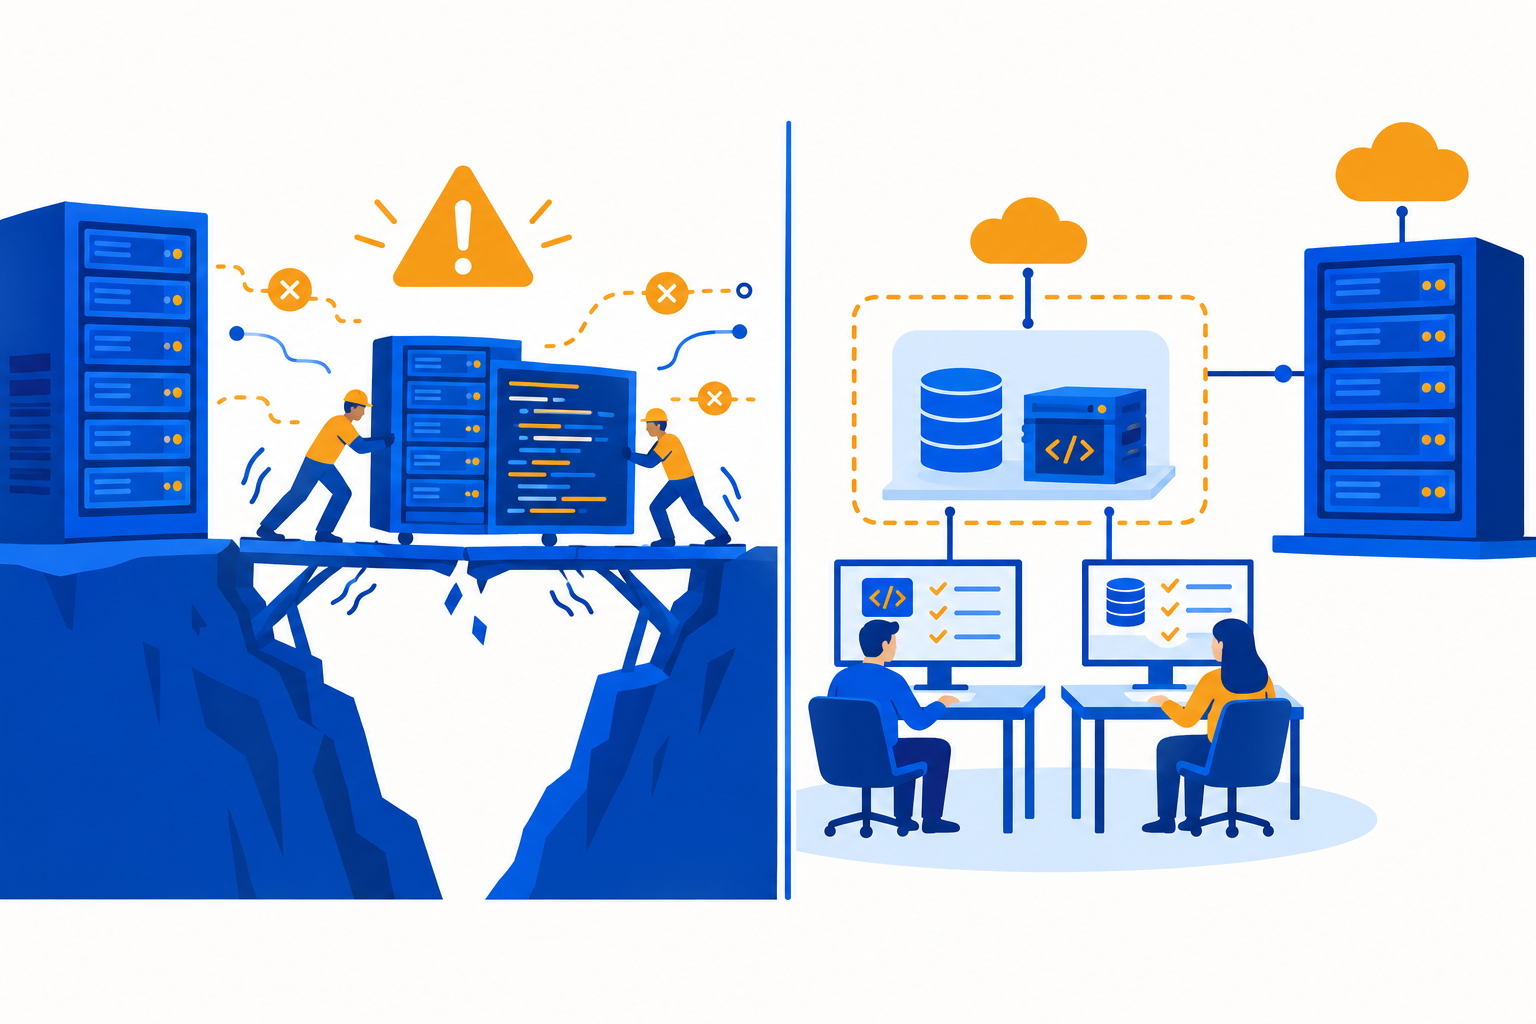
Waar de vorige sectie gaat over ontbrekende controles vóór contractering, gaat het hier om de inrichting van de overgang. De fout met de grootste operationele reikwijdte is een volledige directe overdracht behandelen als een snelle manier om onzekerheid weg te nemen. Dan veranderen overgang, werkwijze en oplossing tegelijk. Loopt de uitvoering vast, dan is moeilijk vast te stellen waar de oorzaak ligt en welk onderdeel moet worden hersteld.
Een beperkte Proof of Concept op eigen data scheidt die vragen. De organisatie kan binnen een afgebakende scope beoordelen of toegang, werkwijze, beveiligingscontroles en oplevering werken voordat de volledige transitie ervan afhankelijk wordt. Daarmee wordt niet de hele toekomstige samenwerking beoordeeld, maar ontstaat wel een bruikbaar beslismoment voor uitbreiding, bijstelling of stopzetting.
Deze aanpak vraagt tijdelijk om dubbele regie: de bestaande situatie en de nieuwe proef bestaan naast elkaar. Leg daarom vooraf vast wie voortgang beoordeelt, welke resultaten voldoende zijn en wanneer de proef eindigt. Zonder die governance kan een beperkte fase alsnog uitlopen zonder duidelijk besluit.
De passende eerste opdracht is dus niet alleen technisch begrensd, maar ook bestuurlijk afgesloten. Een duidelijke einddatum, beslismomenten en verantwoordelijkheden houden zowel de financiële als operationele blootstelling gekoppeld aan de beperkte scope.
Essentiële aanbevelingen voor een veilige partnerselectie
De kwaliteit van de eerste gesprekken is onder tijdsdruk vaak informatiever dan de omvang van een voorstel. Een partij die direct naar een brede oplossing springt, laat nog niet zien dat de grenzen van het traject zijn begrepen. Houd de aandacht daarom bij de bedrijfsprocescontext, technische randvoorwaarden en de vraag of de voorgenomen aanpak binnen de beschikbare ruimte verantwoord is.
- Beoordeel of de partner eerst het proces analyseert en technische grenzen benoemt. Een gesprek over het bedrijfsproces maakt duidelijk waar de Laravel-opdracht op moet aansluiten. De partner hoort technische randvoorwaarden, toegangsrisico’s en beperkingen niet weg te laten om de start eenvoudiger te laten lijken. Een bruikbare toets is of deze punten vroeg expliciet worden gemaakt en in de eerste scope kunnen worden opgenomen. Daar hoort ook ruimte bij voor een negatief advies wanneer een traject door zijn risico’s of afhankelijkheden niet passend is. Voor managementteams ontstaat zo een heldere koppeling tussen de financiële verplichting, de beperkte eerste fase en het besluit dat daarna nodig is.