
Kopers kunnen legacy-integratiebenaderingen vergelijken door te analyseren welke gegevensvorm de webapplicatie ontvangt en waar de vertaallaag is gepositioneerd. Het is essentieel om te beoordelen of de voorgestelde architectuur expliciet voorziet in controlepunten zoals autorisatie en rate-limiting, en of er een middlewarelaag met protocoltransformatie nodig is bij gebrek aan stabiele REST- of SOAP-endpoints.
Vergelijking van legacy-integratieopties
Bij het kiezen tussen een API-laag, maatwerk-middleware of directe koppeling voor legacy-integratie is het belangrijk om de technische en operationele implicaties van elke optie te begrijpen.
- Een API-laag biedt een gestandaardiseerde toegangspoort die interne gegevensstructuren vertaalt naar een uniforme interface.
- Maatwerk-middleware fungeert als een zelfstandige component die data en protocollen transformeert en extra logica biedt.
- Directe koppelingen verbinden de webapplicatie rechtstreeks met het legacy-systeem, wat kwetsbaarheden kan introduceren.
- Beoordeel of de integratiearchitectuur voorziet in beveiligingsmaatregelen zoals autorisatie en rate-limiting.
- Analyseer de verantwoordelijkheidstoewijzing voor datavalidatie, netwerkbeveiliging en datatransformaties.
Belang van middleware bij ontbrekende moderne interfaces
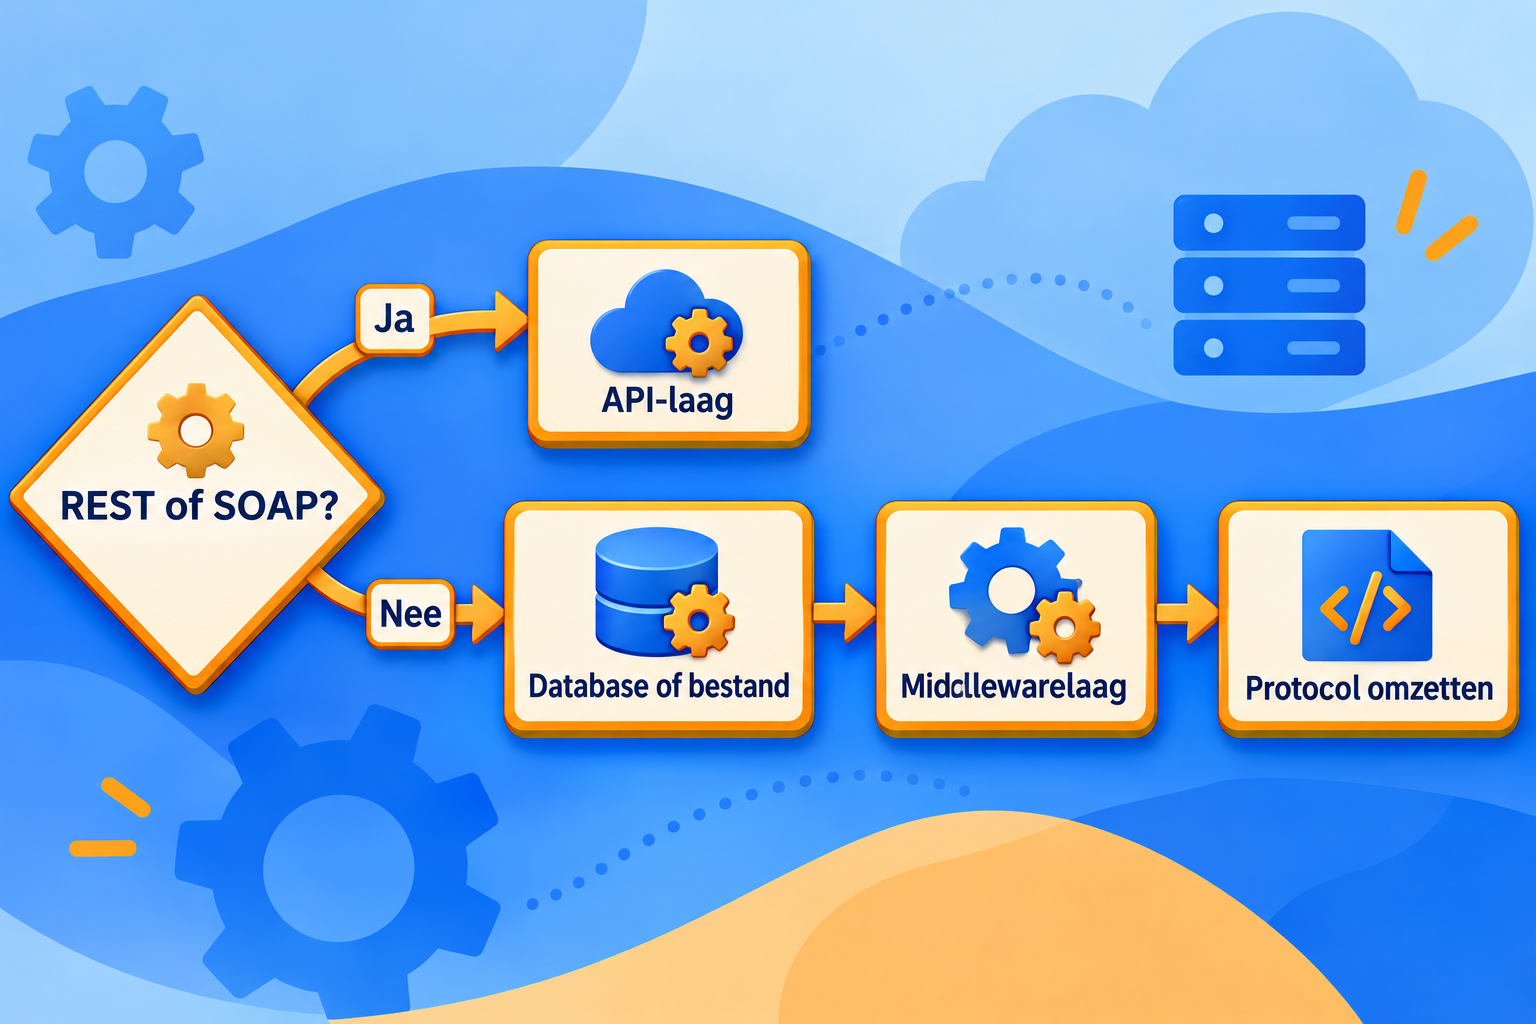
Wanneer een legacy-systeem geen stabiele REST- of SOAP-endpoints biedt, kan een nieuwe webapplicatie niet zonder meer rechtstreeks op die toegang aansluiten. Als de beschikbare interactie beperkt blijft tot ruwe database-toegang of bestanden, moet het voorstel beschrijven hoe die vorm van toegang bruikbaar wordt gemaakt voor de nieuwe toepassing.
Een middlewarelaag heeft dan een afgebakende functie: protocoltransformatie. De webapplicatie en het legacy-systeem spreken niet vanzelf dezelfde wijze van gegevensuitwisseling. Middleware vormt de plaats waar de beschikbare vorm van toegang wordt omgezet naar een vorm die voor de nieuwe toepassing bruikbaar is. In die rol kan zij ook fungeren als Anti-Corruption Layer (ACL): een grens die voorkomt dat verouderde formaten en technische aannames rechtstreeks in de webapplicatie terechtkomen.
Dit onderscheid is vooral relevant in voorstellen waarin woorden als API, integratie en connector door elkaar worden gebruikt. Die termen zeggen op zichzelf niet dat het bestaande systeem REST of SOAP ondersteunt. Bij uitsluitend database- of bestandsinteractie moet protocoltransformatie daarom expliciet onderdeel van de oplossing zijn. Anders blijft onduidelijk hoe de nieuwe toepassing daadwerkelijk met de beschikbare legacy-toegang communiceert.
De praktische toets is eenvoudig: beschrijf per gegevensstroom welke stabiele interface het legacy-systeem biedt. Bij REST of SOAP kan een voorstel daarop aansluiten. Bij een database of bestand hoort de oplossing een middlewarelaag met protocoltransformatie te bevatten. Daarmee wordt de technische afhankelijkheid zichtbaar voordat de webapplicatie wordt beoordeeld op schermen, functies of planning.
Middleware lost daarmee niet het volledige integratievraagstuk op en zegt op zichzelf niets over de verdere inrichting van de webapplicatie. De rol is specifieker: zij vult de ontbrekende moderne interface aan waar het legacy-systeem die niet levert. De aanwezigheid van ruwe database-toegang of bestanden is daarmee een concrete aanleiding om protocoltransformatie als onderdeel van de oplossing op te nemen.
Vergelijking van integratieopties voor legacy-systemen
Naast de technische keuze bepaalt de integratieoptie vooral waar onderhoudswerk terechtkomt. Vergelijk voorstellen daarom niet alleen op de component die wordt genoemd, maar ook op de gevolgen voor wijzigingen in velddefinities, foutafhandeling en beheer van de verbinding.
Bij een API-laag ligt de onderhoudsgrens doorgaans rond de uniforme interface. Wijzigingen in interne structuren kunnen daar worden opgevangen, zolang het voorstel duidelijk maakt wie de interface en de bijbehorende contracten beheert. Bij maatwerk-middleware ligt die grens vaak breder, omdat daar naast transformaties ook validatie, berichtafhandeling of asynchrone verwerking kunnen worden ondergebracht. Dat vraagt om een heldere eigenaar voor zowel de logica als de monitoring.
Een directe koppeling brengt die verantwoordelijkheden dichter bij de webapplicatie. Daardoor kunnen wijzigingen in database-, driver- of bestandsinterfaces sneller doorwerken in de toepassing. Ook ontstaat eerder de vraag welke partij technische details van het oude systeem onderhoudt wanneer de koppeling moet worden aangepast.
Voor legacy-integraties is dit onderscheid relevant omdat het bepaalt waar de vertaling van protocollen en velddefinities plaatsvindt en wie verantwoordelijk is voor het afschermen van technische details. Door per voorstel te analyseren welke gegevensvorm de webapplicatie ontvangt, welke wijzigingen worden verwacht en wie de vertaallaag beheert, ontstaat inzicht in de feitelijke scope en onderhoudsimpact van de gekozen integratiearchitectuur.
Wanneer wordt de keuze voor een integratieoptie relevant?
De keuze voor een API-laag of middleware wordt relevant zodra een nieuwe webapplicatie toegang moet krijgen tot gegevens of functionaliteit van een bestaand systeem. Dan is niet alleen technische bereikbaarheid van belang, maar ook de manier waarop die toegang wordt gereguleerd en afgeschermd. Een beschikbare interface creëert een toegangsvlak waar autorisatie op objectniveau en begrenzing van verzoeken nodig kunnen zijn om kwetsbaarheden en overbelasting van het legacy-systeem te beperken. Volgens de OWASP API Security Top 10 moeten koppelingen daarom voorzien zijn van controle op autorisatie per object (API1:2023) en strikte rate-limiting (API4:2023). Beoordeel dus of het voorstel deze controlepunten concreet toewijst, in plaats van uitsluitend een architectuurlabel te noemen. De relevante vraag is of de gekozen inrichting de toegang tot het legacy-systeem organiseert en beschermt.
Vergelijkingscriteria voor integratieopties
Onderhoudbaarheid, beveiliging en verantwoordelijkheden worden vergelijkbaar wanneer elk voorstel dezelfde taken expliciet toewijst. Een RACI-matrix maakt die toewijzing controleerbaar: niet alleen de gekozen laag, maar ook de eigenaar van validatie, netwerktoegang, transformaties en sleutels komt dan in beeld.
| Vergelijkingscriterium | Wat het voorstel expliciet maakt | Betekenis voor API-laag, middleware of koppeling |
|---|---|---|
| Datavalidatie | Wie verantwoordelijk is voor het controleren van gegevens voordat zij worden verwerkt of doorgegeven. | Onderhoudbaarheid vraagt om een benoemde eigenaar. Zonder toewijzing blijft onduidelijk of validatie bij de webapplicatie, de integratielaag of de beheerder van het bestaande systeem ligt. |
| Netwerkbeveiliging | Wie netwerkbeveiliging beheert, inclusief VPN en IP-whitelisting. | De beveiligingsimplicatie zit niet in het etiket API-laag of middleware, maar in de expliciete verantwoordelijkheid voor de verbinding die de component gebruikt. |
| Datatransformaties | Wie de omzetting tussen gegevensvormen beheert en onderhoudt. | Bij een API-laag of middleware is dit het onderscheidende onderhoudspunt. De koper ziet zo of transformaties als een afzonderlijke beheertaak zijn opgenomen of als onbenoemde aanname in de koppeling blijven zitten. |
| Authenticatiesleutels | Wie het beheer van authenticatiesleutels uitvoert. | Een koppeling is pas operationeel afgebakend wanneer het sleutelbeheer een toegewezen verantwoordelijkheid heeft. Daarmee wordt zichtbaar welke partij de toegang beheert. |
| Volwassenheid van het voorstel | Een gedetailleerde RACI-matrix die alle genoemde taken vastlegt. | De matrix normaliseert voorstellen met verschillende architectuurnamen: dezelfde verantwoordelijkheden worden naast elkaar beoordeeld, ook als leveranciers verschillende componenten voorstellen. |
Trade-offs en beperkingen van integratieopties
Een architectuurkeuze wordt pas toetsbaar wanneer zij aan een begrensde use-case wordt gekoppeld. Dat voorkomt dat een voorstel voor API-laag, middleware of directe koppeling uitsluitend als brede belofte wordt beoordeeld. Begin met één proces waarvan gegevensstroom, uitzonderingen en acceptatie vooraf kunnen worden beschreven; breid de reikwijdte pas daarna uit.
- Scope tegenover bewijs. Een brede integratieomvang kan aantrekkelijk ogen, maar maakt het lastiger om te bepalen of de voorgestelde aanpak werkelijk werkt voor de gegevensstroom die ertoe doet. Een voorstel kan daarom worden begrensd tot één vast document- of transactietype. Die begrenzing is geen uitspraak dat andere koppelingen niet nodig zijn; zij creëert een toetsbare eerste eenheid. Leg vooraf vast wanneer die eerste eenheid wordt geaccepteerd, zonder een algemene prestatiegrens te veronderstellen. Het relevante vergelijkingspunt is dat leveranciers een concrete use-case én een expliciete acceptatiegrens opnemen voordat aanvullende koppelingen worden gerealiseerd. Daardoor verschuift de afweging van een abstracte keuze voor API-laag of middleware naar de vraag welke aanpak aantoonbaar voldoet binnen een vooraf bepaalde scope.
- Uitbreiding tegenover beheersbaarheid. Een gefaseerde uitbreiding kan aansluiten bij het Strangler Fig Application Pattern: nieuwe functionaliteit wordt stapsgewijs rond de bestaande kern geplaatst, zonder direct alle processen te vervangen. Bij asynchrone verwerking moet het voorstel dan ook duidelijk maken hoe Backpressure Management wordt toegepast wanneer het legacy-systeem minder verzoeken kan verwerken dan de nieuwe toepassing aanbiedt, en hoe met Eventual Consistency wordt omgegaan wanneer gegevens niet onmiddellijk overal gelijk zijn. Zo blijven de technische gevolgen van uitbreiding onderdeel van de beoordeling.
Praktische toepassing van integratieopties
De praktische toepassing van integratieopties begint met het beperken van risico’s en het expliciet maken van verantwoordelijkheden. Onderstaande stappen helpen u om voorstellen voor een API-laag of middleware concreet te vergelijken en te toetsen op uitvoerbaarheid en veiligheid:
- Start met alleen-lezen ontsluiting. Vraag in elk voorstel expliciet om een eerste fase waarin de nieuwe webapplicatie uitsluitend gegevens leest uit het bestaande systeem. Deze aanpak – een gefaseerd migratiepad met alleen-lezen functionaliteit – maakt het mogelijk om data te ontsluiten zonder direct het primaire systeem te wijzigen. Dit beperkt het risico op productiestilstand of datacorruptie en maakt het verschil zichtbaar tussen leveranciers die direct mutaties willen doorvoeren en partijen die een stapsgewijze aanpak voorstellen.
- Leg de functionele begrenzing vast. Noteer per voorstel welke functionaliteit in deze fase alleen-lezen is, welk systeem als bron wordt beschouwd en hoe de leverancier borgt dat deze grens niet wordt overschreden. Dit maakt het mogelijk om de mate van controle en verantwoordelijkheid per architectuuroptie te vergelijken.
- Beoordeel de positionering van de integratielaag. Kijk niet alleen naar de naam van de component (API-laag, middleware, connector), maar naar de manier waarop deze laag wordt gepositioneerd: wordt de koppeling naast het bestaande systeem geplaatst, of grijpt deze direct in? Een integratielaag als buffer kan de afhankelijkheid van de webapplicatie van legacy-details beperken. Bij processen die in twee systemen schrijven, verdient ook de Dual-Write Penalty aandacht: het voorstel moet duidelijk maken hoe dubbele mutaties en afwijkende gegevensstanden worden beheerst.
Veelgestelde vragen over integratieopties
Vragen over API-laag en middleware gaan vaak over de normale verwerking. De operationele kwaliteit van een integratie blijkt echter ook uit de manier waarop zij een vastgelopen transactie behandelt en achteraf verklaarbaar maakt. Daarom hoort het voorstel deze voorzieningen zichtbaar te maken.
- “Is een werkende koppeling voldoende wanneer de normale gegevensstroom is beschreven?”
Niet als het voorstel geen voorziening bevat voor transacties die niet verder kunnen. Een transparante integratiearchitectuur reserveert aantoonbaar budget en componenten voor gecentraliseerde audit-logging, monitoring van Dead Letter Queues en concrete herstelprocedures voor vastgelopen transacties. Daarmee wordt de uitzonderingssituatie onderdeel van de voorgestelde oplossing in plaats van een impliciete taak na ingebruikname. De vraag verschuift dus van “kan de koppeling gegevens verwerken?” naar “waar wordt een vastgelopen transactie zichtbaar en welke herstelprocedure is voorzien?” - “Is logging hetzelfde als herstel?”
Nee. Gecentraliseerde audit-logging maakt vastlegging mogelijk, terwijl concrete herstelprocedures beschrijven wat er met een vastgelopen transactie gebeurt. Monitoring van Dead Letter Queues voegt een afzonderlijk zicht toe op berichten die niet normaal zijn verwerkt. Deze drie onderdelen hebben ieder een eigen plaats: vastleggen, signaleren en herstellen. Een voorstel dat slechts één daarvan benoemt, beschrijft niet automatisch de andere twee. - “Betekent een API-laag dat fouten vanzelf worden afgehandeld?”
Nee. De naam van de laag zegt niet dat audit-logging, Dead Letter Queue-monitoring of herstelprocedures zijn opgenomen. Die voorzieningen horen als architectuurcomponenten en als gereserveerd budget herkenbaar te zijn. Dit geldt evenzeer wanneer het voorstel middleware of een connector noemt. Vergelijk daarom of deze onderdelen expliciet zijn opgenomen, niet of een leverancier een bepaald integratielabel gebruikt. - “Waarom hoort dit al in een voorstel thuis?”
Omdat een vastgelopen transactie anders geen vooraf beschreven route heeft voor signalering en herstel. Door logging, monitoring en herstel aantoonbaar te reserveren, wordt zichtbaar welke operationele werkzaamheden de oplossing wel en niet omvat. Dat maakt de verantwoordelijkheid rond afwijkende verwerking bespreekbaar voordat de integratie in gebruik is.
Belangrijkste overwegingen bij het kiezen van een integratieoptie
De uiteindelijke keuze volgt uit een samenhang van technische toegang, beheer en aantoonbaarheid. Vergelijk voorstellen daarom op dezelfde beslispunten, niet op de aantrekkelijkheid van de gebruikte term.
- Toets eerst de werkelijke toegang. Leg per gegevensstroom vast welke interface het legacy-systeem daadwerkelijk biedt en waar eventuele protocoltransformatie plaatsvindt. Daarmee wordt duidelijk of een API-laag, middleware of directe koppeling technisch past bij de beschikbare toegang.
- Maak eigenaarschap controleerbaar. Gebruik een RACI-matrix voor validatie, netwerkbeveiliging, transformaties en authenticatiesleutels. Zo wordt zichtbaar wie wijzigingen, beveiligingsmaatregelen en dagelijks beheer uitvoert.
- Beoordeel de eerste use-case én de uitzonderingen. Vraag om een afgebakend document- of transactietype met een expliciete acceptatiegrens. Controleer daarnaast of audit-logging, DLQ-monitoring en herstelprocedures zijn opgenomen. Een voorstel is pas goed vergelijkbaar wanneer zowel de normale gegevensstroom als afwijkende verwerking een benoemde plaats hebben.